AIエージェントの導入支援を外部に依頼するとき、通常のAI導入と同じ基準で支援会社を選ぶと、運用開始後に困ります。文章を出力するAIと違い、AIエージェントは社内システムを操作し、メールを送り、発注をかけます。つまり「間違えたときに取り消せない行為」が発生します。発注前に確認すべきなのは、権限・停止手段・監査ログ・承認ゲート・責任分界の5点です。この記事では、その5点について何を聞き、何を文書に残すべきかを整理します。
AIエージェントの導入支援は、通常のAI導入と何が違うのか
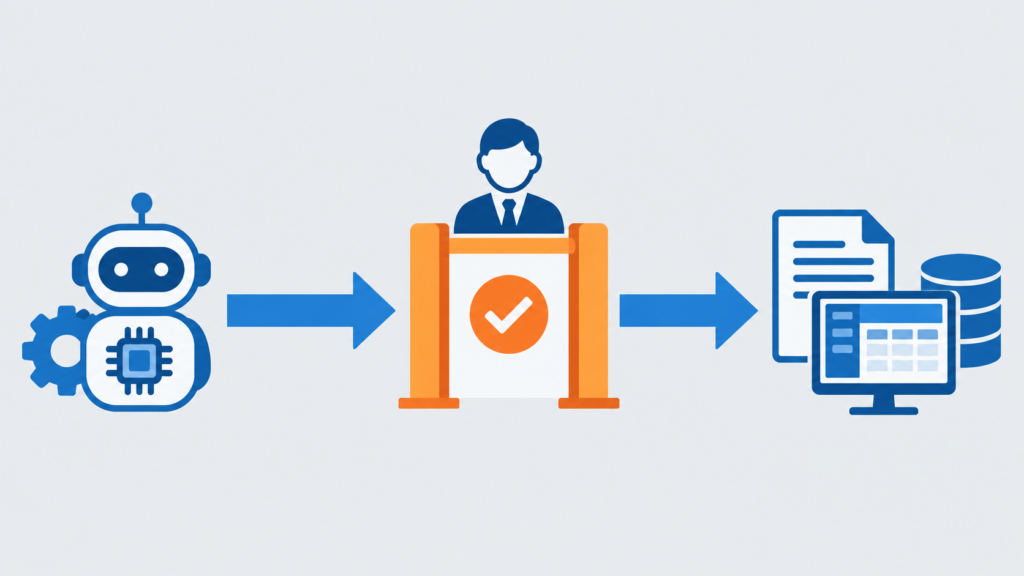
違いは一点に集約されます。生成AIは出力するだけですが、AIエージェントは実行します。実行するAIを発注する場合、選定基準に「動き続ける状態をどう統制するか」という項目が追加されます。
総務省・経済産業省の「AI事業者ガイドライン(第1.2版)」は、AIエージェントを「特定の目標を達成するために、環境を感知し自律的に行動するAIシステム」と定義しています。同ガイドラインの脚注は、この「自律」について「高度な自律状態だけを指しているのではなく、ある程度の自律性を持つものも含む」と補足しています。社内ツールを呼び出して処理を進めるだけの仕組みも、この定義の範囲に入ります。
導入支援の発注という観点で、両者の差を整理すると次のようになります。
| 観点 | 生成AIの導入 | AIエージェントの導入 |
|---|---|---|
| AIがすること | 文章・コード・画像などを出力する | 外部システムを操作し、処理を実行する |
| 失敗したときの影響 | 出力を採用しなければ影響は出ない | 送信・更新・発注が完了してから気づく |
| 必要な統制 | 入力データの扱い、出力の検証 | 権限、停止、ログ、承認、責任分界 |
| 発注時に決めること | 対象業務、成果指標、データの扱い | 上記に加えて「どこまで実行させるか」 |
支援会社の選定基準そのもの(支援範囲・中立性・成果物の権利・卒業条件など)は、AIエージェントかどうかにかかわらず共通です。その共通部分は「AI導入支援会社の選び方|発注前に確認する7つの基準」で扱っています。この記事では、そこに上乗せされる5点だけを扱います。
確認点1:権限をどこまで渡すかを、誰が決めて文書にするか
AIエージェントに渡すアカウントと操作範囲を、支援会社が設計書に明記できるかを確認します。「最小権限で設計します」という口頭の回答ではなく、どのシステムのどの操作までかが一覧になっているかが判断材料です。
AIエージェントは、人間の従業員と同じようにシステムへログインして動きます。ところが従業員と違い、退職もしなければ疲れもせず、権限が広すぎても誰も違和感を持ちません。付与されすぎた権限は、そのまま放置されます。
発注前の確認としては、次の3つを設計書に書けるかを聞きます。
- 対象システムと操作の一覧:どのSaaS・社内システムに、参照のみか、更新も含むか
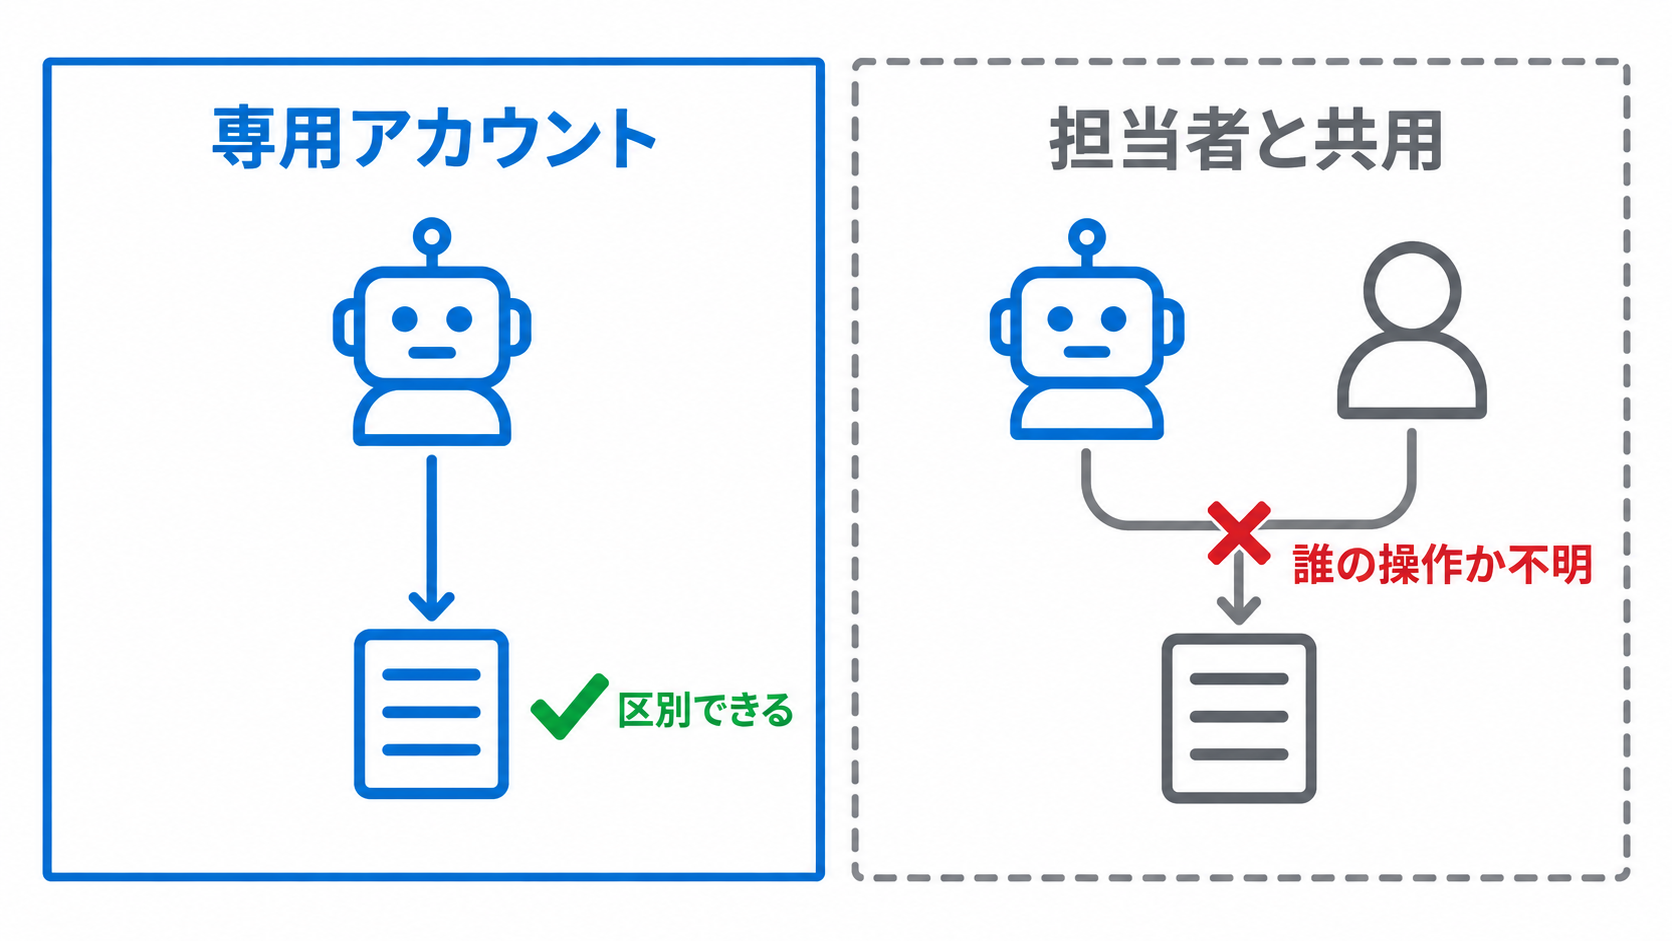
- 権限の発行主体:エージェント専用アカウントを新規に作るのか、既存の担当者アカウントを流用するのか
- 権限の見直し時期:運用開始後、いつ・誰が棚卸しするのか
既存の担当者アカウントを流用する提案が出てきた場合は要注意です。ログ上、人間の操作とエージェントの操作が区別できなくなり、後述の監査ログと責任分界がまとめて機能しなくなります。権限設計の考え方そのものは「AIエージェントの権限管理|野良化を防ぐ3つの設計変数」でも整理しています。
確認点2:止める手段と、止める条件が決まっているか
AIエージェントを止める操作を誰がどこで行えるのか、そして「どうなったら止めるのか」の条件が決まっているかを確認します。止める手段だけあって条件が無いと、実際には誰も止められません。
AI事業者ガイドラインは安全性の項目で、「AIシステム・サービスの安全性を損なう事態が生じた場合の対処方法を検討し、当該事態が生じた場合に速やかに実施できるよう整える」ことを挙げています。また、「必要に応じて定期的かつ客観的なモニタリング及び対処も含めて人間がコントロールできる制御可能性を確保する」とも記載しています。制御可能性は、設計の時点で作り込むものだという整理です。
発注前に確認すべきは次の3点です。
- 停止の操作を誰ができるか:支援会社しか止められない構成になっていないか。現場の管理者が管理画面から止められるか
- 停止の発動条件:件数・金額・連続失敗回数などの閾値を、数値で決めてあるか。「おかしいと思ったら」は条件ではありません
- 停止後の扱い:途中まで実行された処理をどう戻すか。手作業での巻き戻し手順があるか
3点目は見落とされがちです。止めた瞬間に処理が中途半端な状態で残り、復旧に半日かかる、という事態は珍しくありません。停止の設計は、止め方と戻し方の両方で1セットです。
確認点3:監査ログの粒度・保存期間・所有者
AIエージェントが何を根拠に何をしたかが、後から追える形で残るかを確認します。確認するのは「ログがあるか」ではなく、粒度・保存期間・誰が読めるかの3点です。
AI事業者ガイドラインは透明性の項目で、「AIシステム・サービスの開発過程、利用時の入出力等、AIの学習プロセス、推論過程、判断根拠等のログを記録・保存する」ことを挙げています。さらに、記録・保存にあたっては「事故等の原因究明、再発防止策の検討、損害賠償責任要件の立証上の重要性等を踏まえて、記録方法、頻度、保存期間等について検討する」としています。損害賠償の立証という観点が明記されている点は、発注側が押さえておくべきところです。
確認する内容を具体化すると、次のようになります。
| 項目 | 確認する内容 | 悪い状態 |
|---|---|---|
| 粒度 | 実行した操作だけでなく、その判断根拠(入力・参照した情報)まで残るか | 「処理成功」のみが残る |
| 保存期間 | 何か月分を保持するか。契約終了後はどうなるか | 30日でローテーションし消える |
| 所有者 | 自社が直接エクスポートできるか | 支援会社のSaaS内にしかなく、解約で消える |
| 区別 | 人間の操作とエージェントの操作が区別できるか | 同一アカウントで混在する |
「所有者」の行は、契約終了時に効いてきます。ログが支援会社の管理画面の中にしか存在しない構成だと、支援会社を変える判断そのものが取りづらくなります。監査ログで追える範囲と追えない範囲の実例は「Gemini Notebookの監査ログ開始|追える情報と限界」でも扱いました。
確認点4:人が承認する箇所(承認ゲート)をどこに残すか
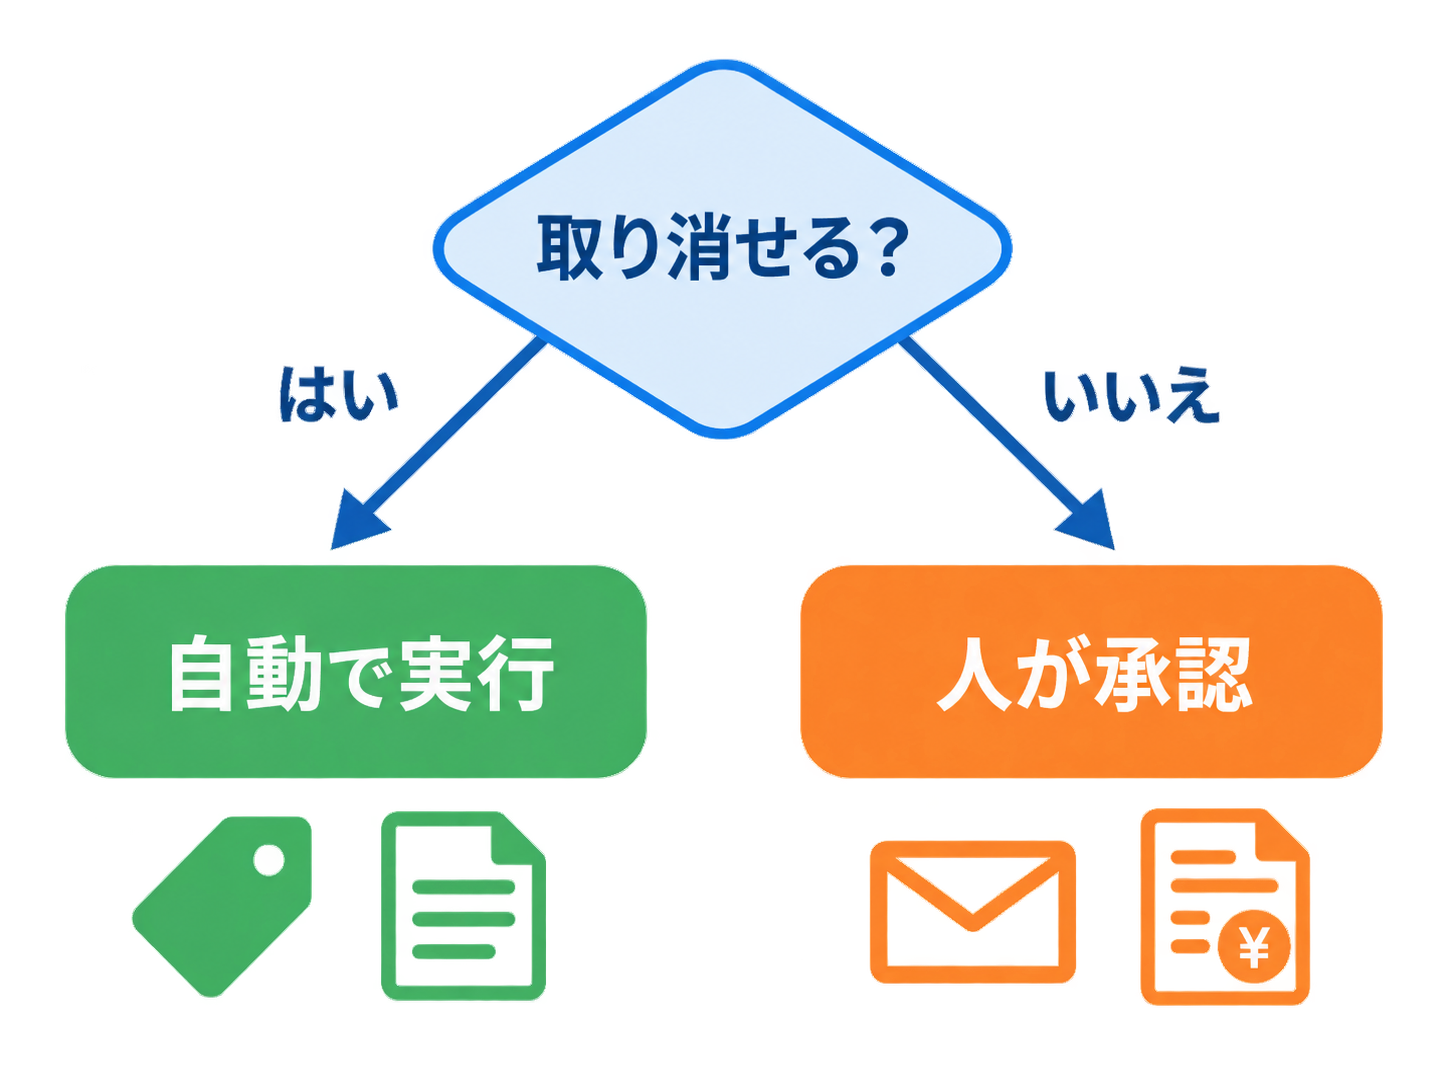
すべてを自動化するのではなく、人の承認を挟む箇所を意図的に残せているかを確認します。判断基準は「取り消せるかどうか」です。取り消せない操作の手前には、必ず人を置きます。
AI事業者ガイドラインは、「AIに単独で判断させるだけでなく、適切なタイミングで人間の判断を介在させる利用を検討する」としたうえで、「人間の判断が自動化バイアスに左右されないような対策を講じるべきである」と記載しています。自動化バイアスとは、同ガイドラインの脚注によれば「人間の判断や意思決定において、自動化されたシステムや技術への過度の信頼や依存が生じる現象」です。承認ボタンを置いただけでは対策になりません。脚注はさらに、「AIの評価や判断等を人間が承認する際には人間自身が承認する理由や根拠を独自に考えてから承認すべきこと等が提案されている」としています。
承認ゲートを置く箇所の目安は次のとおりです。
- 社外に出る操作:メール送信、請求書発行、外部システムへの登録
- 金銭が動く操作:発注、支払い、契約の更新
- 取り消しに手間がかかる操作:本番データベースの一括更新、権限の付与・剥奪
逆に、社内の下書き作成・分類・要約・集計のように、間違えても捨てれば済む処理は、承認を挟まないほうが定着します。承認ゲートを増やしすぎると、確認する人が形骸化した承認を繰り返すようになり、自動化バイアスそのものを招きます。残すゲートは少なく、その代わり実質的に確認する、という設計が現実的です。
支援会社との打ち合わせでは、「どの操作に承認を挟むか」の一覧を、業務フロー図の上で指し示せるかを見てください。一覧を出せない場合、承認設計が未着手である可能性が高いといえます。
確認点5:暴走したときの責任分界と費用負担
想定外の動作が起きたときに、誰が一次対応し、誰が費用を負担するかを契約書で確認します。ここが曖昧なまま運用に入ると、事故の当日に交渉が始まります。
AIエージェント特有の費用リスクとして、想定外のAPI呼び出しによる利用料の暴発があります。ループに入ったエージェントが数時間動き続けるだけで、月額予算を超えることがあります。この論点は「AIエージェント統制|5社に1社は暴走支出を止められない」で詳しく扱いました。
契約前に確認する項目は次の4つです。
- 一次対応の担当:営業時間外に暴走した場合、誰が最初に動くか。連絡先と応答時間の約束があるか
- API利用料の上限設定:日次・月次の上限をどちらが設定し、超過分をどちらが負担するか
- 誤操作による損害の切り分け:エージェントの設計不備と、発注側の運用・入力データに起因する場合の切り分け基準
- 改修の費用区分:想定外動作の修正が瑕疵対応なのか、追加開発なのか
4点目は、契約書に「瑕疵」の定義が書かれているかで判断できます。AIエージェントは確率的に動作するため、「仕様どおりに動かなかった」の線引きが通常のシステム開発より難しくなります。線引きの基準を先に決めておくほど、後の揉め事が減ります。
公的ガイドラインは、どこまで決めてくれるのか
AI事業者ガイドライン第1.2版はAIエージェントを定義しましたが、エージェント固有の行為義務は定めていません。権限・停止・ログ・承認の具体は、発注側が契約と設計で決めるしかない、というのが現在の位置づけです。
この点は誤解されやすいところです。解説記事のなかには、第1.2版で「AIエージェントが外部に影響を与える操作を行う前に人間の判断を必須とする仕組みが明記された」と説明するものがあります。しかし、本体PDF(全42ページ)を通して確認すると、「AIエージェント」の語が現れるのは定義と概念説明の箇所のみで、エージェントに限定した必須要件は置かれていません。先に引用した「人間の判断の介在」は、公平性に関する共通の指針として、すべてのAIに向けて書かれているものです。
ガイドライン自体が、その性格を明言しています。「非拘束的なソフトローによって目的達成に導くゴールベースの考え方で、ガイドラインを作成することとした」という記述です。細かな行為義務を定めるルールベースの規制ではなく、目指す状態を示して各事業者の自主的な取組を促す枠組みだと、はじめに述べられています。
関連する動きも整理しておきます。「人工知能関連技術の研究開発及び活用の推進に関する法律」(令和7年法律第53号)は2025年6月に公布、同年9月に全面施行されました。同年12月19日には人工知能戦略本部の決定として「人工知能関連技術の研究開発及び活用の適正性確保に関する指針」が策定されています。また総務省は、AIセキュリティ分科会の取りまとめ(2025年12月)を踏まえ、2026年3月に「AIのセキュリティ確保のための技術的対策に係るガイドライン」を策定しています。
つまり、方向性を示す文書は増えていますが、「あなたの会社のエージェントに、どの権限を、どこまで渡してよいか」を決めてくれる文書はありません。発注側が決めなければ、誰も決めない、というのが実務上の結論です。だからこそ、支援会社を選ぶ段階で、この5点を一緒に決められる相手かどうかが分かれ目になります。
発注前に聞く質問と、望ましい回答の形
5つの確認点は、そのまま初回商談の質問になります。回答の内容よりも、「文書で示せるか」「数値で答えられるか」を見てください。
| 確認点 | 聞く質問 | 望ましい回答の形 |
|---|---|---|
| 権限設計 | エージェントに渡す権限の一覧を、システム名と操作単位で出せますか | 設計書の一覧を提示。専用アカウントを新規発行する前提 |
| 停止手段 | 当社の管理者が自分で止められますか。止める条件は数値で決まりますか | 管理画面での停止手順と、件数・金額の閾値案を提示 |
| 監査ログ | 判断根拠まで残りますか。保存期間と、契約終了後の扱いはどうなりますか | 粒度・保存期間・エクスポート方法を明示 |
| 承認ゲート | どの操作に人の承認を挟みますか。その線引きの基準は何ですか | 業務フロー上で該当箇所を指し示す。基準は「取り消せるか」 |
| 責任分界 | 想定外動作が起きたときの一次対応と費用負担はどうなりますか | 契約書の該当条項を提示。API上限の設定主体も明記 |
いずれも、その場で即答できなくて構いません。「持ち帰って設計書に落とします」という回答であれば十分です。問題になるのは、質問の意味そのものが通じない場合です。その場合、実行するAIを運用まで見た経験が乏しい可能性があります。
なお、そもそもAIエージェントが適した業務かどうかの判断が先に来ます。定型の分類・要約で足りる業務に自律実行を持ち込むと、統制のコストだけが増えます。相談先の選び方は「AI導入は誰に相談すべきか|相談先6種類と使い分け」で比較しています。
よくある質問
- AIエージェントの導入支援は、通常のAI導入支援と同じ会社に頼めますか。
-
頼めますが、選定基準が1段増えます。権限設計・停止手段・監査ログ・承認ゲート・責任分界の5点について、設計書と契約書で具体的に示せるかを確認してください。
- AI事業者ガイドラインに従えば、AIエージェントの統制は十分ですか。
-
十分ではありません。同ガイドラインは非拘束的なソフトローで、AIエージェントの定義は置いていますが、エージェント固有の行為義務は定めていません。権限や停止条件は自社で決める必要があります。
- 人の承認を挟む箇所は、どう決めればよいですか。
-
「取り消せるかどうか」を基準にします。メール送信・発注・支払い・本番データの一括更新など、取り消せない操作の手前に置き、それ以外は自動化するのが現実的です。
- AIエージェントのAPI利用料が想定外に膨らむリスクは防げますか。
-
日次・月次の上限設定と、連続失敗回数による自動停止で大部分は抑えられます。上限を誰が設定し、超過分を誰が負担するかを契約前に決めておくことが重要です。
まとめ
AIエージェントの導入支援を選ぶときは、通常のAI導入の選定基準に、権限設計・停止手段・監査ログ・承認ゲート・責任分界の5点を上乗せして確認します。いずれも「動き続ける状態をどう統制するか」に関わる項目で、作る工程ではなく運用の工程を左右します。
AI事業者ガイドライン第1.2版はAIエージェントを定義に加えましたが、非拘束的なソフトローという性格上、個別の権限や停止条件までは定めていません。決めるのは発注側であり、その作業を一緒にできる支援会社かどうかが、選定の実質的な分かれ目になります。
AI導入の進め方全体は「AI導入支援|中小企業の進め方と支援会社の選び方」、発注前に確認する具体的な基準は「AI導入支援会社の選び方|発注前に確認する7つの基準」で解説しています。
次に取るべきアクションは、検討中のエージェント案件について、この記事の最後の表にある5つの質問を支援会社にそのまま投げてみることです。5つとも文書と数値で返ってくるなら、運用設計まで見えている相手だと判断できます。自社の業務にAIエージェントが適しているか、どこに承認を残すべきかを整理したいという方は、AI導入相談フォームからお気軽にご相談ください。
出典・参考資料
- 総務省・経済産業省: AI事業者ガイドライン(第1.2版) () (本文中の引用は本体PDF(全42ページ)から)
- 経済産業省: AI事業者ガイドライン検討会
- 内閣府: 人工知能関連技術の研究開発及び活用の推進に関する法律
- 内閣府: 人工知能関連技術の研究開発及び活用の適正性確保に関する指針 ()
- 総務省: サイバーセキュリティタスクフォース (「AIのセキュリティ確保のための技術的対策に係るガイドライン」(2026年3月策定)の掲載元)