Googleは2026年9月3日、生成AIノートツール「Gemini Notebook」の監査ログをGoogle Workspace管理コンソールで提供開始しました。誰がどのノートブックを作り、どの資料を読み込ませ、公開範囲をどう変えたか。これまで見えなかった社内の生成AI利用が、管理者側から追えるようになります。ただしログの保持期間は6か月、高度な検索機能はエディション依存、そして「プロンプトに何を書いたか」までは追えません。本記事は、記録される項目と追えない領域を切り分け、情報システム部門が最初に決めるべき論点を整理します。
Gemini Notebookの監査ログで何が記録されるのか
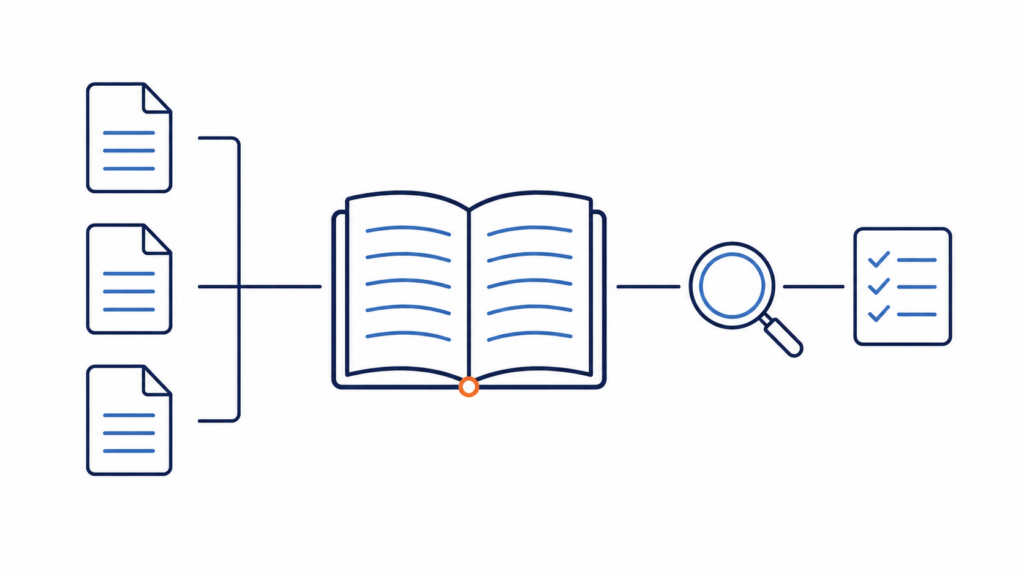
Gemini Notebookの監査ログは、実行者・日時・IPアドレス・対象ノートブック・公開範囲の変更を記録します。ログはGoogle Workspace管理コンソールの「監査と調査ツール」から検索できます。
Google Workspace Updatesの公式発表によれば、提供開始は2026年9月3日。Rapid Release・Scheduled Releaseの両ドメインで段階的に展開され、管理画面に機能が現れるまで最大15日かかります。管理者側で有効化する操作は不要で、エンドユーザー向けの設定項目もありません。
なお「Gemini Notebook」は、2026年7月16日にNotebookLMから改称された同一プロダクトです。指定した資料(Googleドライブのファイル、アップロードした文書、Webページなど)だけを根拠に要約や質疑応答を行うツールで、社内資料を読み込ませる使い方が中心になります。だからこそ「どの資料を、誰が、どこに共有したか」の記録が意味を持ちます。
Google WorkspaceヘルプのGemini Notebook log eventsに掲載されている検索属性は次のとおりです。
| 属性のカテゴリ | 記録される内容 |
|---|---|
| 実行者 | 実行したユーザーのメールアドレス、実行元のアプリ名 |
| 日時 | イベントの発生日時(反映は数分程度のラグ) |
| 接続元 | IPアドレス、IP ASN(接続元ネットワーク) |
| 公開範囲 | 変更前の公開範囲(Prior visibility)と変更後の公開範囲(visibility) |
| リソース | ノートブックのID・タイトル・種類・オーナー |
| ソース | 読み込ませた資料のID・名前・種類・URL |
| 成果物 | Studioで生成した成果物のID・名前・種類 |
| 契約情報 | AIプランのティア |
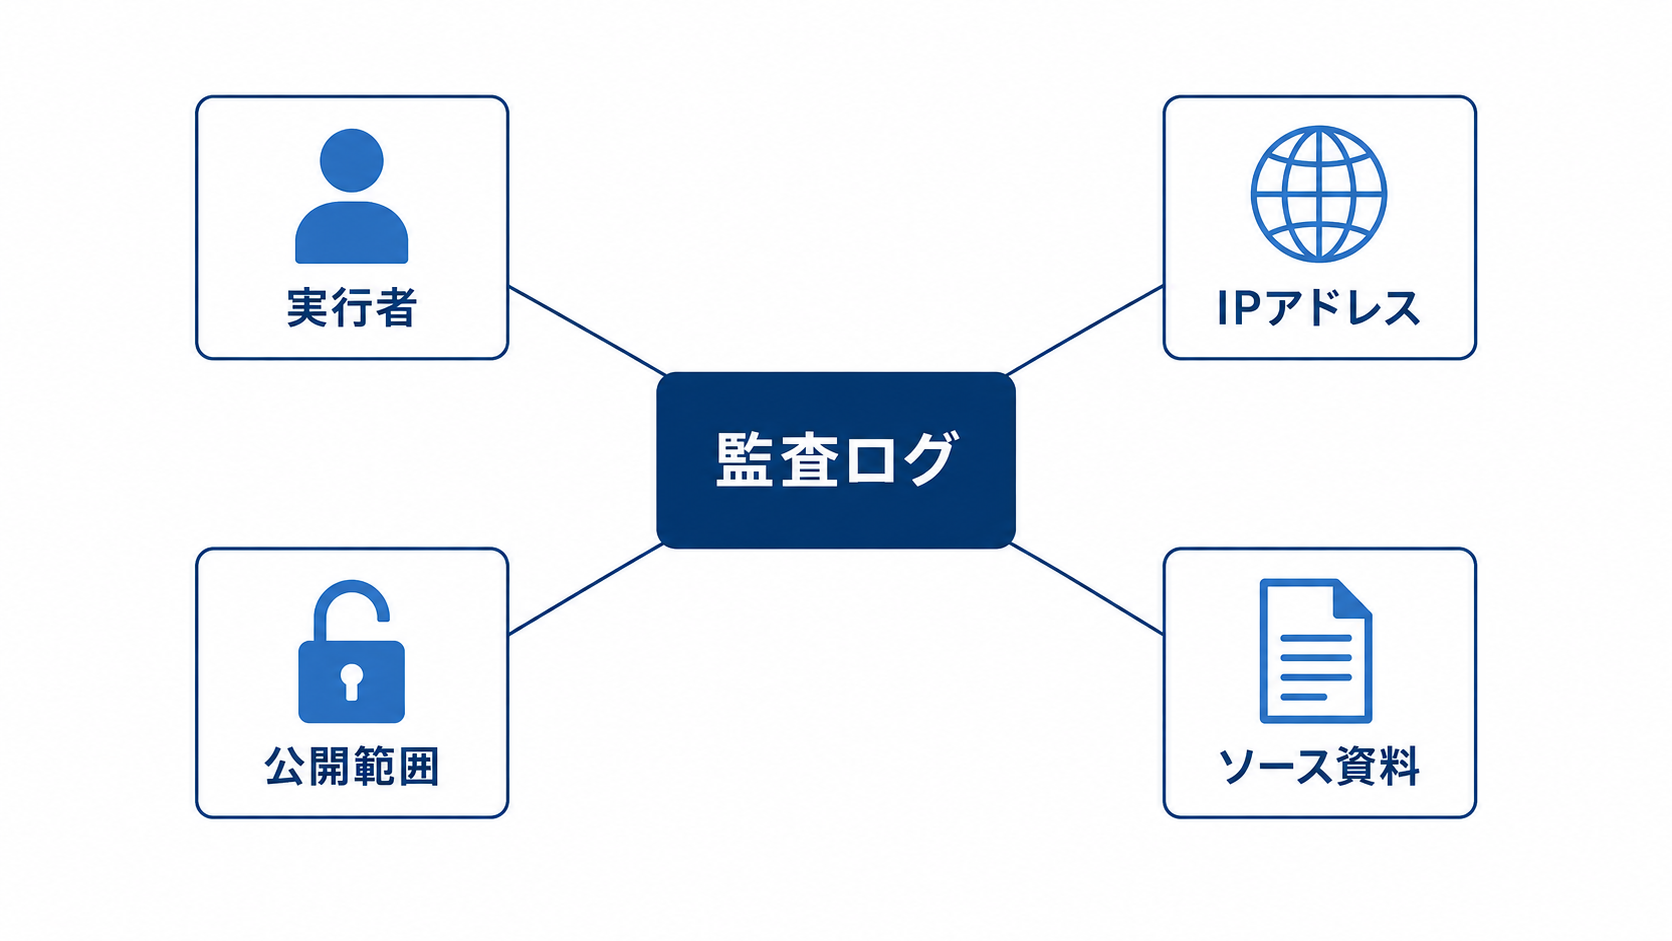
注目したいのは「変更前の公開範囲」と「読み込ませた資料のURL」が別々の属性として残る点です。社外共有が可能なツールで、機密資料を読み込ませたノートブックの公開範囲が広がった、という事象を後から追跡できます。
「ログが取れる」と「統制できている」は別物
監査ログの提供開始は統制の完成ではなく出発点です。保持期間・エクスポート設定・エディション差・記録の粒度という4つの前提を確認しないと、監査の場で使えません。
前提1:ログは6か月で消える
Google Workspaceヘルプのデータ保持期間とラグタイムによれば、「Gemini Notebook log events」の保持期間は6か月、反映のラグは「ほぼリアルタイム(数分)」です。同じく「Gemini for Workspace log events」も6か月で揃っています。
社内規程やISMS・Pマークの運用で操作ログを1年以上保管すると定めている場合、管理コンソール上の6か月では要件を満たしません。長期保管が必要なら、BigQueryへのエクスポートを設計する必要があります。
前提2:BigQueryへのエクスポートは既定でオフ
公式発表は「BigQueryへの監査ログのエクスポートは、オンにするまで無効」と明記しています。提供開始日から自動的に長期保管が始まるわけではありません。6か月を超えて残したいなら、管理者が明示的に設定する必要があります。
前提3:高度な検索・自動検知はエディション依存
監査と調査ツールについてによれば、ツールの基本機能(絞り込み検索、結果のダウンロード、レポートルールの作成)は全エディションで使えます。一方、次のプレミアム機能はエディションが限定されます。
- 調査内容の保存・共有・複製
- ネストしたクエリの作成
- 属性でのグループ化
- アクティビティルールの作成(条件に合致したら自動でアラートを出す仕組み)
- 検索結果に対する一括アクション
対象エディションは Frontline Standard / Frontline Plus、Enterprise Standard / Enterprise Plus、Education Standard / Education Plus、Enterprise Essentials Plus、Cloud Identity Premium です。Business Standard や Business Plus では、アクティビティルールによる自動検知は使えません。「公開範囲が社外に変わったら通知する」といった常時監視を組みたい場合、エディションの見直しが前提条件になります。
前提4:プロンプトの中身までは追えないと考えるべき
Gemini Notebookのログ属性一覧に、プロンプト本文や生成結果のテキストに相当する項目は掲載されていません。加えて、同じWorkspace系のGemini in Workspace apps アクティビティイベントは、記録されるのが `action`・`app_name`・`event_category`・`feature_source` というメタデータのみで、プロンプト本文や生成結果は記録されないと明記されています。
つまり監査ログで説明できるのは「誰が、どの資料を、どのノートに入れ、どこまで共有したか」という行為の記録であって、「AIに何を尋ねたか」という内容の記録ではありません。情報漏えいの調査では、読み込ませたソースのURLと公開範囲の変化が主な手がかりになります。
経営・DX担当者が最初に決める3つのこと
Gemini Notebookの監査ログを社内統制につなげるには、保存期間・監視担当・適用範囲の3点を先に決めます。ツールの設定より、運用の設計が先です。
1. 監査要件と6か月を突き合わせる。 自社の情報セキュリティ規程で操作ログの保管期間を何年と定めているかを確認します。1年以上なら、BigQueryエクスポートの有効化と保管コストの見積もりが必要です。要件が定まっていないなら、この機会に「生成AIの操作ログ」を規程の対象に含めるかを決めます。
2. 公開範囲の変化を誰が見るかを決める。 監査ログは、見る人がいて初めて機能します。Enterprise Standard以上ならアクティビティルールで自動アラートを組めますが、それ以外のエディションでは「情シスが月次で検索する」といった人手の運用を決めておかないと、ログは貯まるだけになります。
3. 追える範囲は「会社が配ったアカウント」に限られると理解する。 監査ログが記録するのは、Google Workspace上のGemini Notebookの操作だけです。従業員が個人アカウントで別の生成AIサービスに社内資料を貼り付ける、いわゆるシャドーAIは対象外のままです。当ブログの管理職の46.5%がシャドーAIを使っているという調査でも触れたとおり、ルールを整備しただけでは私物利用は減りません。「公式ツールを追えるようにする」ことと「私物利用を減らす」ことは別の施策として設計する必要があります。
具体的な活用シーン
Gemini Notebookの監査ログは、月次点検・監査対応・ルールの効果測定という3つの場面で使えます。いずれも既存の業務に組み込む前提で考えます。
| 場面 | 見る属性 | 具体的なアクション |
|---|---|---|
| 情シスの月次点検 | 変更前・変更後の公開範囲 | 公開範囲が広がったノートブックを抽出し、オーナーに意図を確認する |
| 監査・法務の対応 | 実行者、ソースのURL、日時 | 「この資料をAIに読み込ませたのは誰か」に日時付きで回答できる状態を作る |
| AI利用ルールの効果測定 | 実行者、AIプランのティア | ライセンスを配った部署で実際に使われているかを確認し、研修の優先順位を決める |
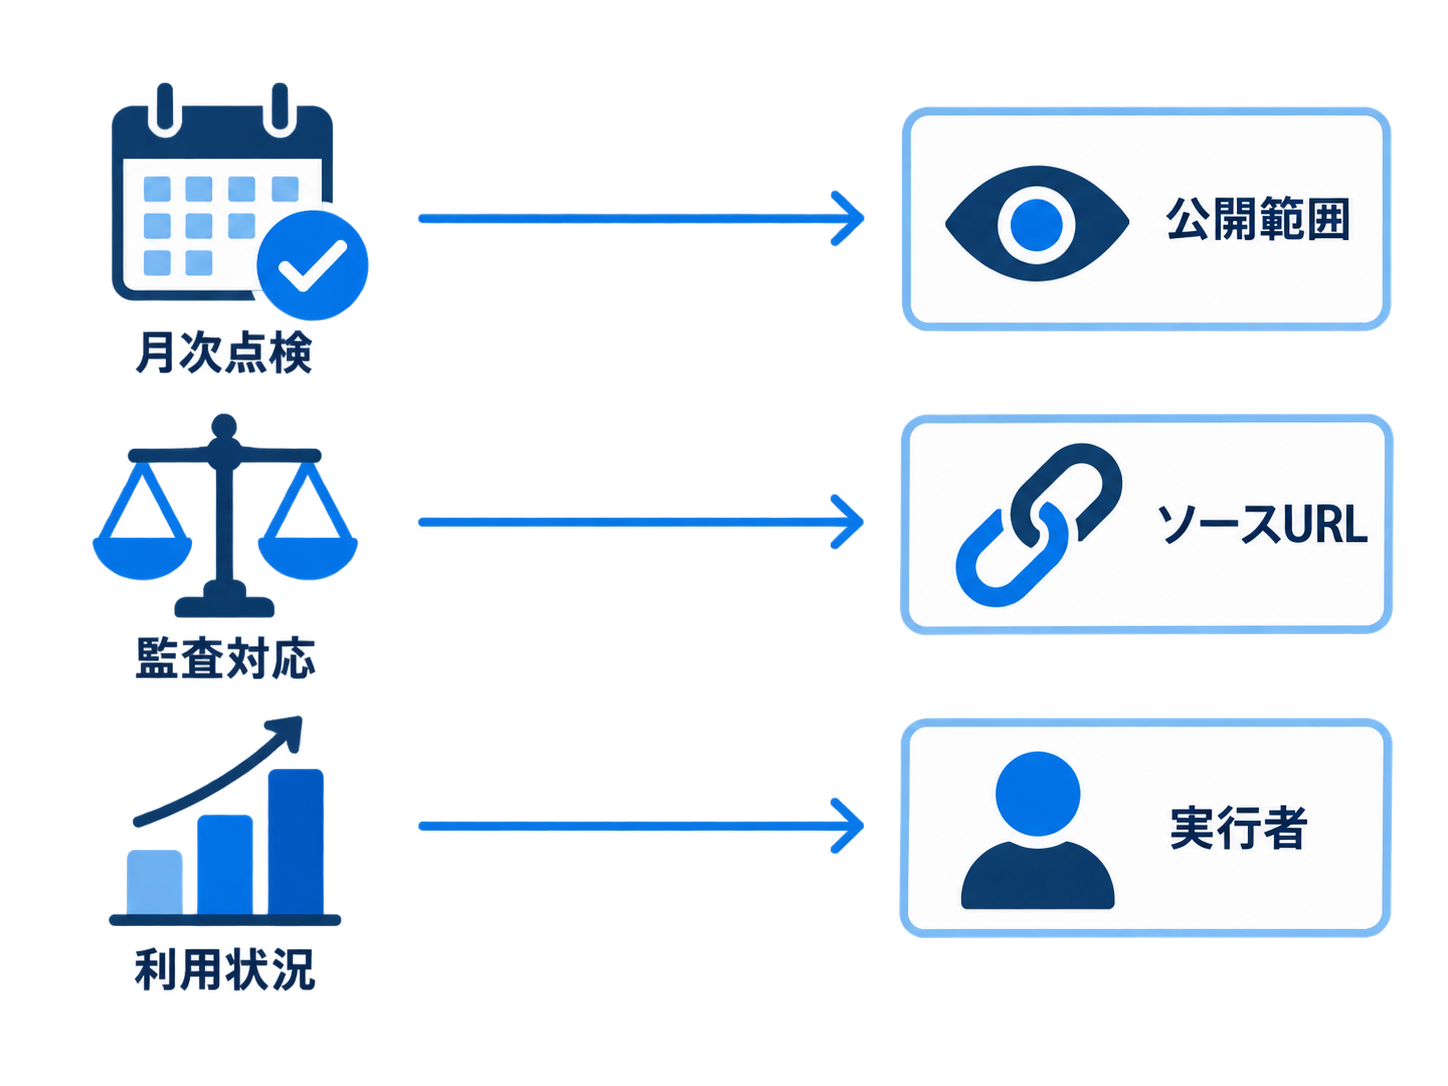
3つ目は統制というより投資判断の話です。生成AIのライセンス費用は席数課金が中心で、配ったが使われていない席がそのままコストになります。監査ログは「誰が使っているか」の実数を持っているため、席の再配分の根拠として使えます。
まとめ(Auto-IDフロンティアの視点)
- Googleは2026年9月3日、Gemini Notebookの監査ログをGoogle Workspace管理コンソールで提供開始した(最大15日の段階的ロールアウト)
- 記録されるのは実行者・日時・IPアドレス・ノートブックのID/タイトル/オーナー・読み込ませたソースのURL・変更前後の公開範囲・Studio成果物・AIプランのティア
- 管理コンソール上の保持期間は6か月。それを超える保管はBigQueryエクスポート(既定でオフ)の設定が必要
- 自動検知(アクティビティルール)はEnterprise Standard等のエディションに限定される
- 追えるのは行為の記録であり、プロンプトの内容そのものではない
生成AIの社内統制は、禁止ルールを増やす方向ではなく「後から説明できる状態」を作る方向に進むと考えています。監査ログの提供開始は、その材料が1つ増えたということです。ただし材料は、保管期間と監視担当を決めて初めて意味を持ちます。
次に取るべきアクションは2つです。第一に、自社のGoogle Workspaceエディションを確認し、アクティビティルールが使えるかを把握すること。第二に、社内規程の操作ログ保管期間と6か月を突き合わせ、BigQueryエクスポートの要否を判断することです。
社内の生成AI利用について、どこまでをログで追い、どこからをルールと教育で担保するか。切り分けの設計から相談したいという方は、AI導入相談フォームからお問い合わせください。
よくある質問
- Gemini Notebookの監査ログはどのGoogle Workspaceエディションで使えますか。
-
監査と調査ツールの基本的な検索は全エディションで利用できます。ただし調査の保存やアクティビティルールによる自動アラートなどのプレミアム機能は、Enterprise Standard/Plusなど一部エディションに限定されます。
- Gemini Notebookの監査ログはいつまで残りますか。
-
Google Workspace管理コンソール上の保持期間は6か月です。それより長く保管したい場合は、BigQueryへのログエクスポートを設定します。エクスポートは既定では無効のため、管理者が明示的にオンにする必要があります。
- 監査ログで従業員がAIに入力したプロンプトの内容は見られますか。
-
Gemini Notebookのログ属性一覧にプロンプト本文に相当する項目はありません。Gemini in Workspace appsのイベントも記録されるのはメタデータのみです。追えるのは操作の記録であり、入力内容そのものではないと考えるのが安全です。
AI導入の進め方全体は「AI導入支援|中小企業の進め方と支援会社の選び方」、発注前に確認する具体的な基準は「AI導入支援会社の選び方|発注前に確認する7つの基準」で解説しています。
出典・参考資料
- Google Workspace Updates: Introducing comprehensive audit logs for Gemini Notebook in the Workspace Admin console ()
- Google Workspace ヘルプ: Gemini Notebook log events
- Google Workspace ヘルプ: Data retention and lag times (Gemini Notebook log events の保持期間6か月の根拠)
- Google Workspace ヘルプ: About the audit and investigation tool (プレミアム機能の対象エディションの根拠)
- Google for Developers: Gemini in Workspace Apps Activity Events (プロンプト本文が記録されないことの根拠)
- Google Workspace Updates: NotebookLM is now Gemini Notebook ()