AIベンダーが示す「安全性に配慮しています」という説明は、その多くがベンダー自身による自己申告です。発注側は検証手段を持たないまま、説明を信じるか見送るかを選ぶことになります。Anthropicは2026年10月15日、非営利のAI評価組織METRの従業員6名に社員並みの社内アクセスを提供したと公表し、あわせて評価者のアクセスを3階層に整理した枠組みを公開しました。この枠組みは、発注側がAIベンダーに何を確認すべきかの型として読めます。
第三者評価機関の6名が、Anthropicの社内に入った
Anthropicは公式発表で、フロンティアAIモデルを評価する非営利組織METRの従業員6名を受け入れたと明らかにしました。会社支給のハードウェアとオフィススペースに加え、Anthropic自身のリスク評価チームとほぼ同等の社内ツール・システムへのアクセスを与えています。
Anthropicはこの仕組みを銀行監督になぞらえています。銀行は自らのリスクを外部より詳しく把握しているため、規制当局は大手銀行の内部に常駐検査官を置く——同じ論理をフロンティアAI企業に当てはめた、という説明です。Anthropicが挙げる評価者の要件は4つあります。
- フロンティアモデルの能力を評価する専門性(評価が失敗する仕方の理解を含む)
- 独立性(評価対象企業の株式を保有せず、財務的・運用的に依存していないこと)
- リスクを実質的に評価できるだけのアクセス(モデルだけでなく、学習方法やセーフガードの動作への可視性)
- 観察と評価を公表する自由
4番目の「公表する自由」が、この取り組みの中心です。評価者が見たことを公表できなければ、第三者評価は外部から検証できない内部監査と変わりません。
「社員並みアクセス」の内側と外側
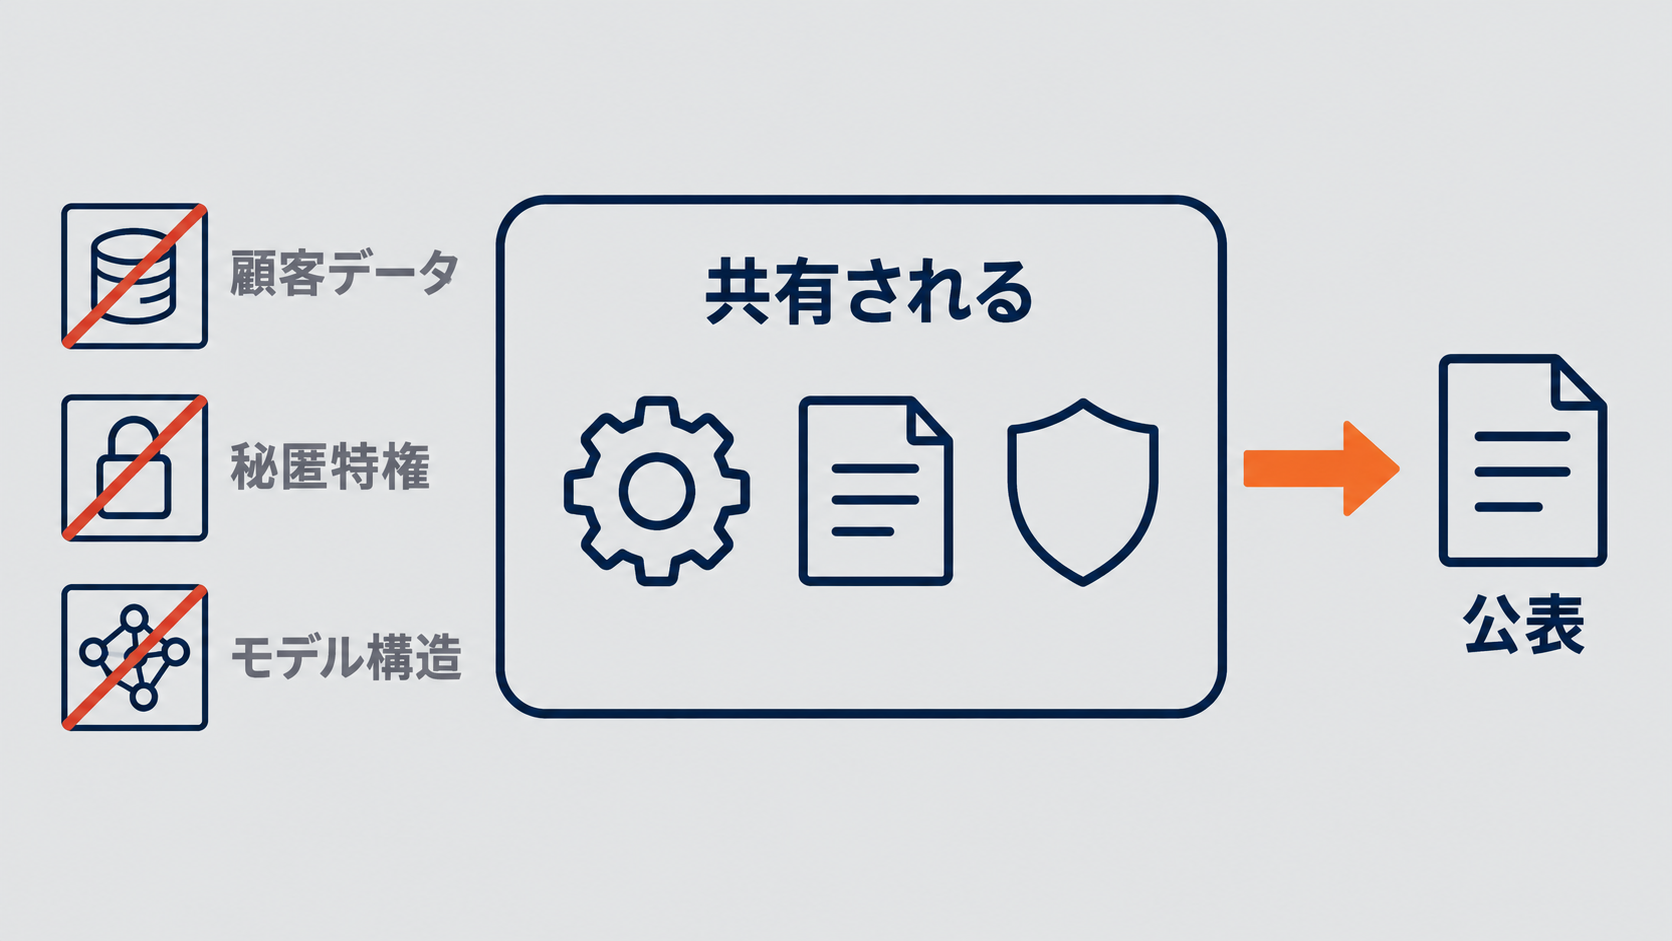
「社員並み」という言葉には明確な境界が引かれています。Anthropicの発表から、何が共有され、何が共有されないかを整理します。
| 項目 | 取り決めの内容 |
|---|---|
| 共有される情報 | 顧客データ、弁護士・依頼者間の秘匿特権情報、モデルアーキテクチャに関する情報などの少数の定義済みカテゴリを除き、アラインメントリスクに取り組む同僚と同じように共有することが推奨される |
| 公表の可否 | METRはAnthropicのリスク水準・インシデント・運用に関する分析を公表する。Anthropicは公表を拒否できない |
| 伏せ字の要求 | 機密IPの再現など、あらかじめ定義されたカテゴリに該当する情報については伏せ字を求められる |
| 該当判断の権限 | どの情報がそのカテゴリに該当するかを最終的に判断するのはAnthropic。ただしMETRは、自らが得たアクセスや情報の水準について一定の言明を行う権利を留保している |
| 関与の範囲 | 強制力のある契約の下で動く小規模チームに限定。METRの他の従業員は、そのチームの作業から隔離されている |
発注側として押さえておくべきは、最後から2行目です。公表を止める権限はないが、何を伏せ字にするかの該当判断はAnthropic側にあるという構造になっています。独立性には明示された境界があり、それが文書化されている、と読むのが正確です。
評価者を3階層に分ける枠組み
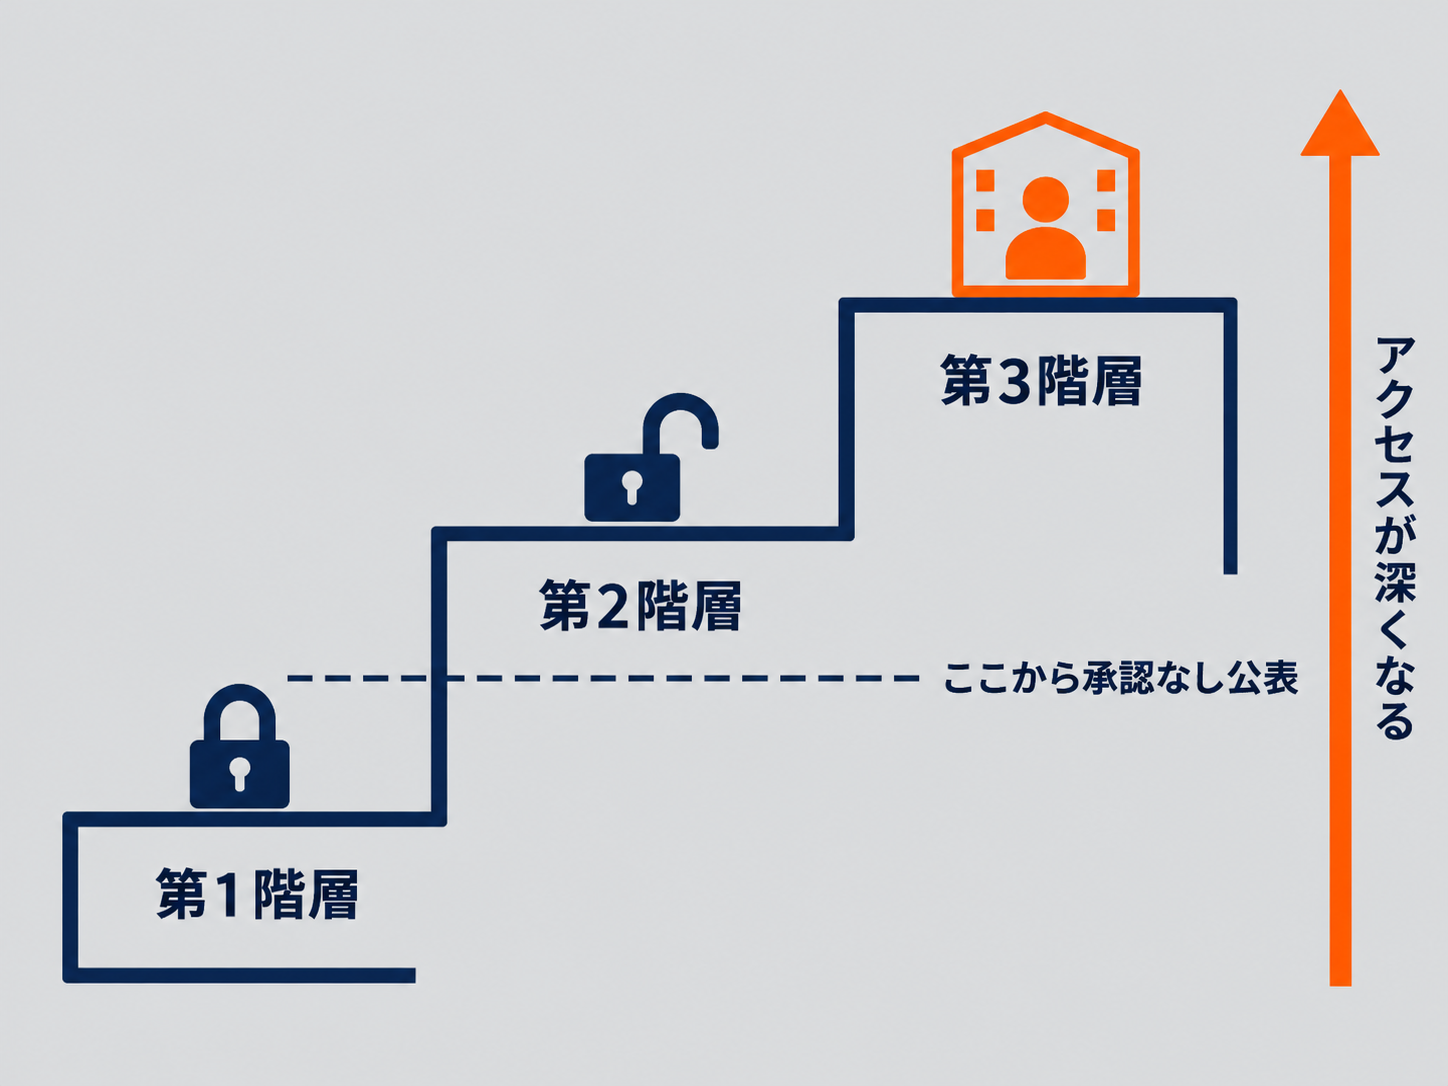
Anthropicは評価者へのアクセスを3階層に整理し、将来的には複数の評価者を第3階層に置きたいとしています。階層を分けている軸はアクセスの広さと公表に承認が要るかの2つです。
| 階層 | アクセス | 公表 |
|---|---|---|
| 第1階層 | 範囲を限定したリスク調査。何を見せるかはAnthropicが決める | Anthropicの承認を得て公表 |
| 第2階層 | より多くの情報にアクセスできる | 承認なしで公表できる。Anthropicは特定カテゴリの削除を求められるが、評価者は「その伏せ字が正当だったか」についての見解も公表できる |
| 第3階層 | 社員並みのアクセス(METRとの現在の取り決め) | 第2階層と同等の公表権 |
第2階層と第3階層の差は公表権ではなく、アクセスの深さにあります。承認なしの公表権は第2階層で既に得られ、第3階層ではそこに常駐に近いアクセスが加わる——という設計です。
Anthropicは他の連携も進めています。SecureBioは2026年8月のリスクレポートのうち化学・生物兵器の章をレビュー中で、先行してパイロットレビューを完了・公表済みです。AccentureおよびFacultyとは、評価・レッドチーミング・アラインメント評価・セーフガード検証を含む提携を進めており、Hugging Faceを含む複数組織とは初期の協議段階にあるとしています。
発注側が自社のAIベンダーに向けられる3つの問い
この枠組みの実務的な価値は、AIベンダーの安全性説明を評価するときの質問項目になることです。Anthropicの3階層をそのまま読み替えると、次の3つになります。
- 誰が、どこまで見たのか:安全性の評価を行ったのは社内か、外部か。外部なら、モデルの出力だけを見たのか、学習方法やセーフガードの内部まで見たのか。
- その評価者は、承認なしに結果を公表できるのか:公表にベンダーの承認が要る評価は、第1階層に相当します。不都合な結果が出たときに世に出る保証がありません。
- 伏せ字にする範囲は、誰が決めるのか:Anthropicの例でも該当判断はベンダー側にあります。ここを曖昧にしたまま「第三者評価済み」とだけ説明するベンダーには、範囲の定義を求めるべきです。
AI導入支援会社や受託開発ベンダーを選ぶ場面では、ISMSやプライバシーマークのような既存の認証に加えて、AIモデル固有のリスクを誰がどこまで検証したかという軸が増えます。認証の有無だけでは、モデルが学習データをどう扱うか、セーフガードがどう動くかまでは分かりません。
この枠組みの限界
Anthropicの取り組みは前進ですが、発注側がそのまま「安全性が担保された」と読むには早い段階です。公式発表の記述から、次の3点は押さえておく必要があります。
- 伏せ字の該当判断はベンダー側にある。METRには公表を止められる心配はありませんが、どこまでが「機密IPの再現」に当たるかの線引きはAnthropicが行います。
- 任意の取り組みである。Anthropicは「我々は評価者を自主的に受け入れており、すべてのフロンティアAI企業が同じことをすべきだと考える」と述べています。規制による義務ではありません。
- 評価結果はこれから出る。METRが何を対象に評価し、いつ公表するかは、2026年10月15日の発表時点では示されていません。実際の評価レポートが出て初めて、この仕組みが機能したかを判断できます。
AIベンダー選定で見るべき観点は、提携の形だけでは判断できません。関連して「AIベンダー選定で見る3点|Atlassian提携の読み方」でも、発表の読み方を整理しています。
よくある質問
- METRとはどんな組織ですか。
-
フロンティアAIモデルを評価する非営利組織です。Anthropicはこの1年、METRと自社のリスクレポートのレビューで協働してきたとしており、今回は従業員6名に社内ツール・システムへのアクセスを提供しました。
- 第三者評価があると、発注側には何が分かりますか。
-
ベンダー自身の説明以外の根拠が得られます。ただし公表に承認が要る階層では、不都合な結果が公表される保証はありません。「承認なしに公表できるか」まで確認して初めて意味を持ちます。
- 国内のAIベンダーにも同じ水準を求められますか。
-
常駐評価は大規模なモデル開発企業向けの仕組みで、そのままの形を求めるのは現実的ではありません。発注側が確認できるのは「誰がどこまで検証したか」「結果を承認なしに公表できるか」「伏せ字の範囲を誰が決めるか」の3点です。
まとめ
Anthropicは2026年10月15日、非営利のAI評価組織METRの従業員6名に社員並みの社内アクセスを提供したと公表しました。あわせて評価者のアクセスを3階層に整理し、第2階層以上では評価者が承認なしに結果を公表できると明示しています。一方で、伏せ字に該当するかの最終判断はAnthropic側にあり、取り組み自体は規制ではなく任意です。
発注側が持ち帰れるのは、「誰が、どこまで見て、承認なしに公表できるのか」という3点の確認軸です。AIベンダーの安全性説明を受けたとき、この3点を尋ねるだけで、自己申告と外部検証の区別がつきます。
AI導入の進め方全体は「AI導入支援|中小企業の進め方と支援会社の選び方」、発注前に確認する具体的な基準は「AI導入支援会社の選び方|発注前に確認する7つの基準」で解説しています。
自社が検討しているAIベンダーやAIサービスについて、何を確認すべきかを整理したいという方は、AI導入相談フォームからお気軽にご相談ください。
出典・参考資料
- Anthropic: An update on independent evaluators () (本記事の事実関係はすべてこの公式発表の原文に基づく)
- METR: METR(公式サイト)
- Ledge.ai: Anthropic、METRの6人に「社員並み () (話題把握として参照)