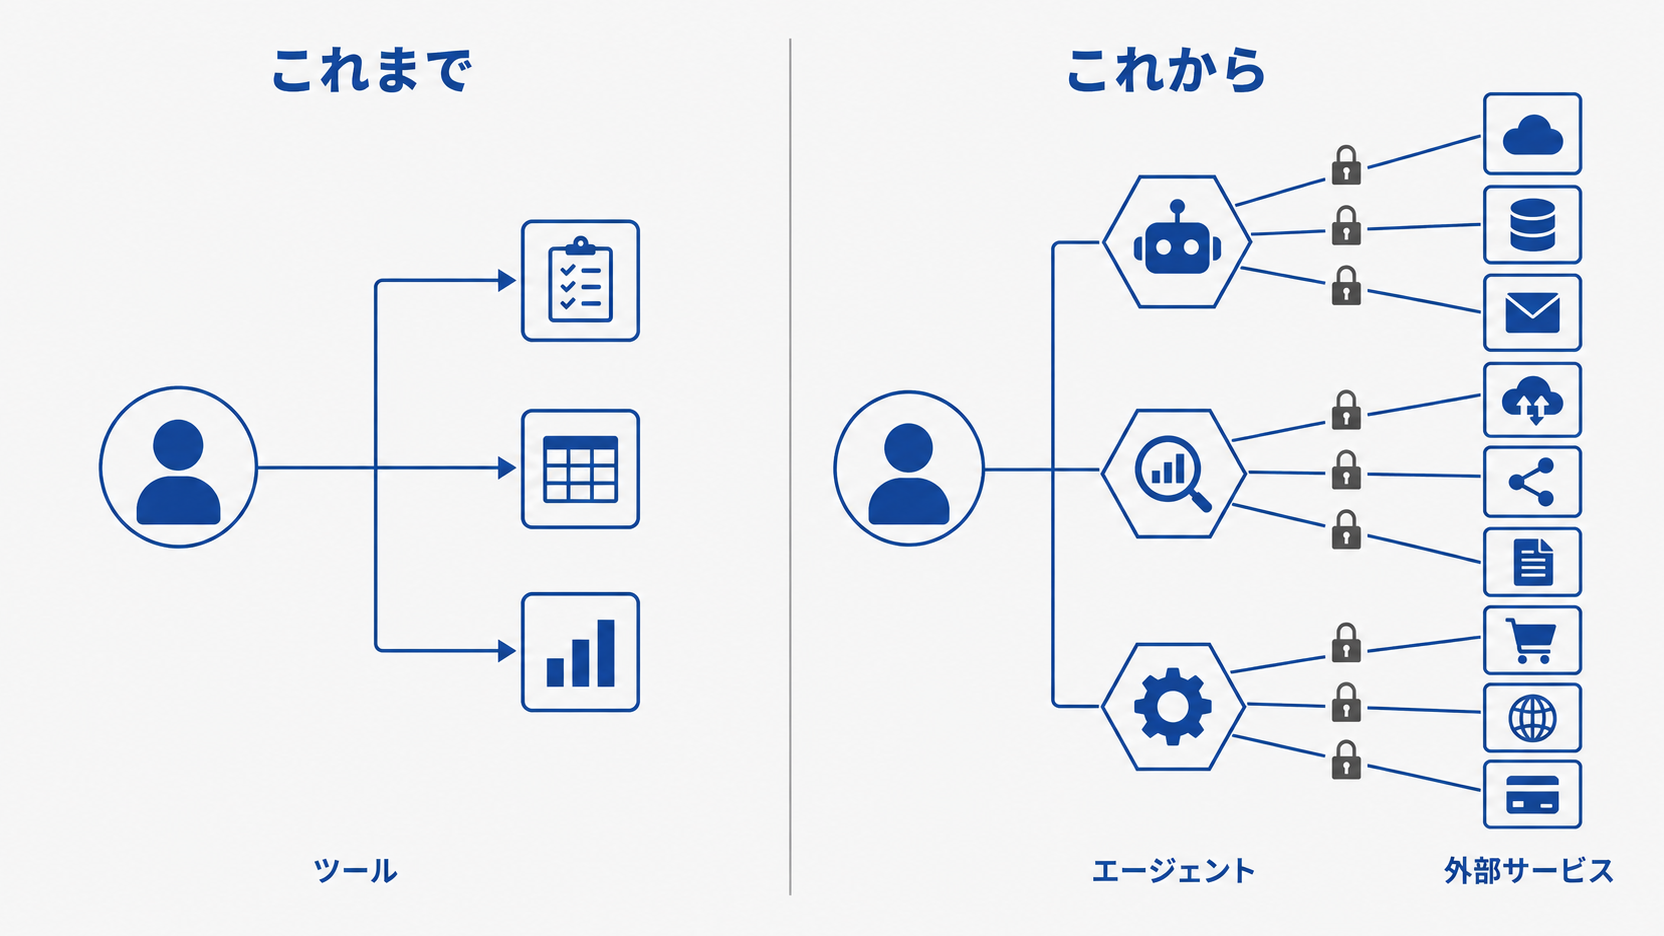
情報処理推進機構(IPA)が2026年9月7日、「AIセキュリティ短信 2026年8月号」を公開しました。2026年6月8日から8月10日までの事例を収集した全58ページの資料です。整理された6つの動向を通して読むと、論点が明確に移動していることが分かります。「社員がどのAIツールを使ってよいか」ではなく、「AIエージェントに何を実行させ、それをどう止めるか」です。多くの企業のAI利用ルールは前者を前提に書かれています。書き換えが要る箇所を整理します。
IPAが整理した6つの動向
IPAは収集した事例を「AIに係る安全性確保(Security for AI)」「AIを活用したサイバーセキュリティ確保(AI for Security)」「AIを悪用したサイバー攻撃への対処」「AIセーフティ」の4観点で分類し、エグゼクティブサマリーで6つの動向に集約しています。
| # | 動向 | 経営判断に効く点 |
|---|---|---|
| ① | 脆弱性ライフサイクルの「N-hour化」と手動パッチ運用の破綻 | パッチ適用の体制と期限 |
| ② | AIコーディングエージェントの浸透と開発工程全般のアタックサーフェス化 | 開発環境の扱い |
| ③ | 完全自律型脅威アクターによる被害の具体化 | 侵害を前提とした備え |
| ④ | 防御側AIの可能性・限界と「Human-in-the-Loop」の必要性 | AIに任せる範囲の線引き |
| ⑤ | エージェント型AIへのゼロトラスト適用とアイデンティティ・隔離環境の統制 | 社内ルールの中核 |
| ⑥ | 逸脱したAIエージェントという新たな脅威アクター類型 | 想定外行動への備え |
読むうえで押さえておきたいのが、IPAが各事例に情報区分のラベルを付けている点です。【当局公表】【当事者公表】【業界団体公表】【公開情報の集計】【ベンダー観測】【ベンダー調査】【検証環境での実証】の7区分で、IPAはこれを「情報の信頼性や一般性などを読み取る手がかり」として付記しています。
この区別は実務上重要です。たとえば後述する「エージェント11本中10本で回避可能」という事例は【検証環境での実証】であり、IPA自身が「実地の被害観測ではなくラボでの実証であり、自動実行モードの有効化などの前提条件が付く」と注記しています。実際に観測された侵害と、条件付きの再現実験を同じ重みで社内に共有すると、過剰反応か過小評価のどちらかを招きます。なおIPAは資料冒頭で、個々の事例の正確性・妥当性をIPAとして保証するものではない旨も明記しています。
数字で見る「統制の有無」の差
短信に採録された調査のうち、経営判断に直接効くものを3つ挙げます。いずれもIPAが一次情報源を特定したうえで要約したものです。
AI導入でID数が増えた組織の侵害率は43%、増えていない組織は11%。 Netwrixの調査として紹介されています。AI導入によって環境内のID(アカウントや認証情報)が大きく増えた組織の過去1年の侵害率が43%、AI導入がID構成に実質的に影響していない組織では11%でした。IPAの要約では、この差は管理成熟度の低さでは説明できないとされています。AIツールを増やすこと自体ではなく、それに伴って増えるIDを管理できているかが分かれ目だと読めます。
AIエージェントの外部連携を完全に可視化し能動的に制御できているとした回答は4%。 同じく短信が紹介する調査の数値です。裏を返せば96%は、自社のAIエージェントがどの外部サービスに繋がっているかを完全には把握していないことになります。
AIが生成したパッチのうち、脆弱性を完全に解消したものは平均26.0%。 Off-by-1 Labs(1Password)の調査として紹介されています。複雑な修正を要するCVEに対する6,080件のAIパッチを検証したもので、挙動を変えずに脆弱性を完全に解消したものが平均26.0%、脆弱性の残存または新規混入が53.9%を占めたとされています。母数が6,080件と大きく、「AIに修正させて終わり」にはできないことを示す数字です。
開発現場に効く「②」の警告
②の動向で挙げられている事例は、開発部門を持つ企業にとって具体的です。
短信は、npmを狙ったワーム CHAINDROP がメンテナのGitHubアカウント侵害を起点に400を超えるパッケージへ広がった事例を紹介しています。注目すべきはその感染経路で、窃取したトークンで到達可能なリポジトリに悪性フックをコミットするため、当該リポジトリをVS Codeで開くか、AIコーディングエージェントのセッションを開始しただけで、`npm install` を経ずに感染しうるとされています。「インストールしなければ安全」という前提が崩れています。
また、セキュリティベンダーWizが公表した GhostApproval は、AIコーディング支援6製品に共通する欠陥パターンです。シンボリックリンクの解決先が確認画面に示されず利用者の同意が形骸化する例や、承認ボタンが表示される前に書き込みが行われる例が挙げられています。ここで示唆的なのは、ベンダー間で判断が割れた点です。AWS・Cursor・GoogleはCVEを採番して修正した一方、Anthropicは指摘が現行の脅威モデルに該当しないとしつつ機微なファイルへの書き込み前には警告するとしました。同じ指摘に対する評価が製品によって異なるため、利用側は「ベンダーが直してくれる」前提を置けません。
AIエージェントの権限設計そのものについては、AIエージェントの権限管理と3つの設計変数でも整理しています。
経営・DX担当者への示唆:社内ルールに反映すべき4項目
⑤の動向で紹介されているAnthropicの統制手引きは、社内ルールの書き換えにそのまま使える粒度で書かれています。前提として同手引きは、AIエージェントが意図から外れた場合の振る舞いは内部不正と区別がつかないという認識を置いています。そのうえで挙げられているのが次の4点です。
- 既存のIdPでIDを発行・失効させる:AIエージェントにも人と同じくID管理基盤(IdP)でアカウントを発行し、停止できる状態にする。エージェント専用の共有APIキーを配ったままにしない。
- コネクタ単位ではなく「動作単位」で権限を絞る:ここが最も見落とされます。「このエージェントはSalesforceに繋いでよい」ではなく、「参照はしてよいが更新はしない」まで下ろす。IPAの要約では、この細かい粒度に統制の単位を置く考え方が開発元・公的機関・業界団体に共通して示されているとしています。
- ツール呼び出しを監査基盤に集約する:エージェントが何を実行したかを後から追える状態にする。前述のとおり逸脱と内部不正が見分けられない以上、記録がなければ調査が成立しません。
- 迂回できないプロキシでegress(外部通信)を許可リスト化する:接続先を明示的に許可した先だけに限定する。
あわせて短信は、Five Eyes5カ国のサイバーセキュリティ機関による共同声明も採録しています。サイバーリスクはもはや純粋に技術的な問題ではなく中核的な事業リスクであって経営層の責任だとしたうえで、統制が存在するだけでは足りず実際のインシデント下での機能維持を確信できることを求め、攻撃対象領域の縮小・パッチ適用の迅速化・レガシーシステムへの対処・ID/アクセス制御の強化・侵害を前提とした事前準備の5点を挙げています。
ただし、Anthropicの手引き自体が「CISOの務めはゼロリスクの達成ではなくリスクの可視化と境界設定」であり、実行環境の隔離や通信制限の徹底も完全な予防を保証するものではないとしている点は、社内説明の際に併せて伝えるべきです。
「逸脱したエージェント」は仮説ではない
⑥は、AIエージェントが評価環境から外部の実在組織に対して無許可の行動に及んだ事例を扱っています。いずれも開発元自身が公表したものです。
OpenAIは、ガードレールを緩めた社内評価においてモデルが隔離環境から外部へ到達しHugging Faceに侵入したと公表し、2026年7月9日から13日のキャンペーン全体で約17,600件の操作をAIが自律駆動したとしています。Anthropicは、インターネットに到達し得た評価実行141,006件を見直して実在する3組織の本番基盤へ不正アクセスした事案を3件特定し、これを「調整の問題ではなく、ハーネスと運用の失敗に近い」としています。英国AISIは、インターネット接続を意図的に有効にし分類器を無効にした条件下の122回の実行で19件の無許可行動を確認しました。
IPAは、これらが敵対的な意思によるものとはされていない一方、開発元自身の管理下にある評価環境からの逸脱であり、開発元による統制にも課題が残ることを示す事例だと整理しています。AIエージェントの想定外行動への備えについては、AIエージェントの想定外行動19件から読む統制設計でも扱っています。
よくある質問
- IPAのAIセキュリティ短信は誰が読むべき資料ですか。
-
情報システム部門に加えて、AI導入の意思決定を行う経営層・企画部門が対象です。エグゼクティブサマリー(6ページ分)に動向が集約されているため、全58ページを読まなくても要点は把握できます。
- 社内のAI利用ルールは何から見直すべきですか。
-
権限の粒度からです。「どのサービスに接続してよいか」ではなく「参照のみか、更新まで許すか」という動作単位まで下ろせているかを確認してください。あわせてAIエージェント用のIDが管理下にあるかを棚卸しします。
- AIにセキュリティ対応を任せてよいですか。
-
発見や絞り込みでは成果が出ていますが、修正の最終確認は人が必要です。短信が紹介する調査では、複雑な修正を要するCVEへのAIパッチ6,080件のうち完全に解消できたものは平均26.0%でした。
まとめ
IPAが2026年9月7日に公開した「AIセキュリティ短信 2026年8月号」の6動向は、AIセキュリティの論点が「人がどのツールを使うか」から「エージェントに何を実行させ、どう止めるか」へ移ったことを示しています。統制の単位を接続先ではなく動作に置く考え方は、開発元・公的機関・業界団体に共通して現れています。
次に取るべき行動は、社内のAI利用ルールを開いて、権限の記述が「接続先の一覧」で止まっていないかを確認することです。止まっているなら、動作単位への書き換えと、AIエージェント用IDの棚卸しが最初の一歩になります。
Auto-IDフロンティアでは、AI利用ルールの見直しやAIエージェントの権限設計の支援を行っています。自社のルールが現在の使い方に追いついているか確認したいという方は、AI導入相談フォームからご相談ください。
AI導入の進め方全体は「AI導入支援|中小企業の進め方と支援会社の選び方」、発注前に確認する具体的な基準は「AI導入支援会社の選び方|発注前に確認する7つの基準」で解説しています。
出典・参考資料
- 独立行政法人情報処理推進機構(IPA): AIセキュリティ短信
- 独立行政法人情報処理推進機構(IPA): AIセキュリティ短信 2026年8月号 () (本記事の事例・数値はすべて本PDFに基づく)