NVIDIAは2026年9月28日、AIエージェントの安全性を扱う「Open Agent Safety Platform」を発表し、その中核となるオープンソースのランタイム「OpenShell 0.1.0」を公開しました。注目すべきは機能の多さではありません。AIエージェントの安全性を、モデルに守らせるのではなく、モデルの外側で強制するという設計へ業界が舵を切った点です。本記事ではYAMLやポリシー記法には踏み込まず、経営層・DX担当者が自社で決めるべき「権限と承認の4項目」に翻訳します。
NVIDIAが公開した「OpenShell 0.1.0」とは何か
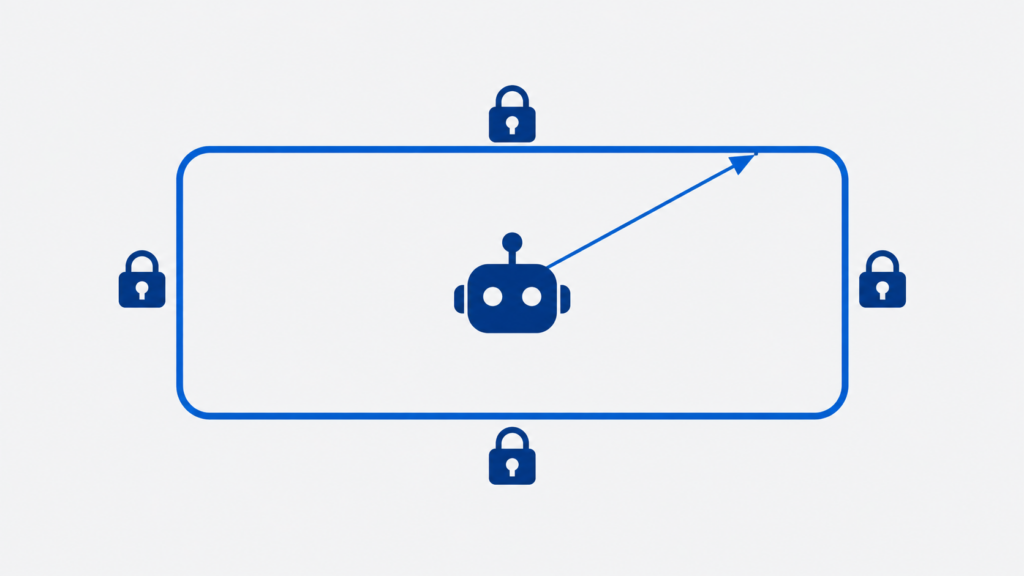
OpenShell 0.1.0は、AIエージェントのプログラムを書き換えずに、そのエージェントがどのシステムとデータにアクセスできるかを定義し強制するオープンソースのランタイムです。ライセンスはApache-2.0で、GitHubのNVIDIA/OpenShellリポジトリから入手できます。
NVIDIAの開発者ブログによれば、OpenShellはサンドボックス実行・サービスアクセスの制御・資格情報の管理・形式的なポリシー検証の4つを組み合わせます。対応する実行環境はDocker、Podman、MicroVM、Kubernetesで、Codex・Claude Code・Pi・Hermesといったエージェント枠組みで動作します。
Open Agent Safety Platformは2層構造です。ここを混同すると導入判断を誤ります。
| 構成要素 | 動作する場所 | 役割 |
|---|---|---|
| OpenShell | ホストのCPU側(ソフトウェア) | エージェントの実行境界を定義し、ポリシーを適用する。オープンソースで今すぐ入手できる |
| Sentry | NVIDIA BlueField-4 DPU(ハードウェア) | エージェントからは見えない帯域外の監視役。境界外の動きを検知するとミリ秒単位で隔離・停止する |
NVIDIAの公式発表では、100を超える組織がこのプラットフォームの周辺で連携しているとされ、公表されている企業にはAnthropic、Cisco、CrowdStrike、Dell Technologies、HPE、Hugging Face、JPMorganChase、Microsoft、Palo Alto Networks、Red Hat、Salesforce、SAP、ServiceNowなどが含まれます。NVIDIAはLinux Foundation傘下の「Open Secure AI Alliance」も120以上の組織と立ち上げています。
何ができるのか ― 「同じAPIで読みは許可、書きは遮断」
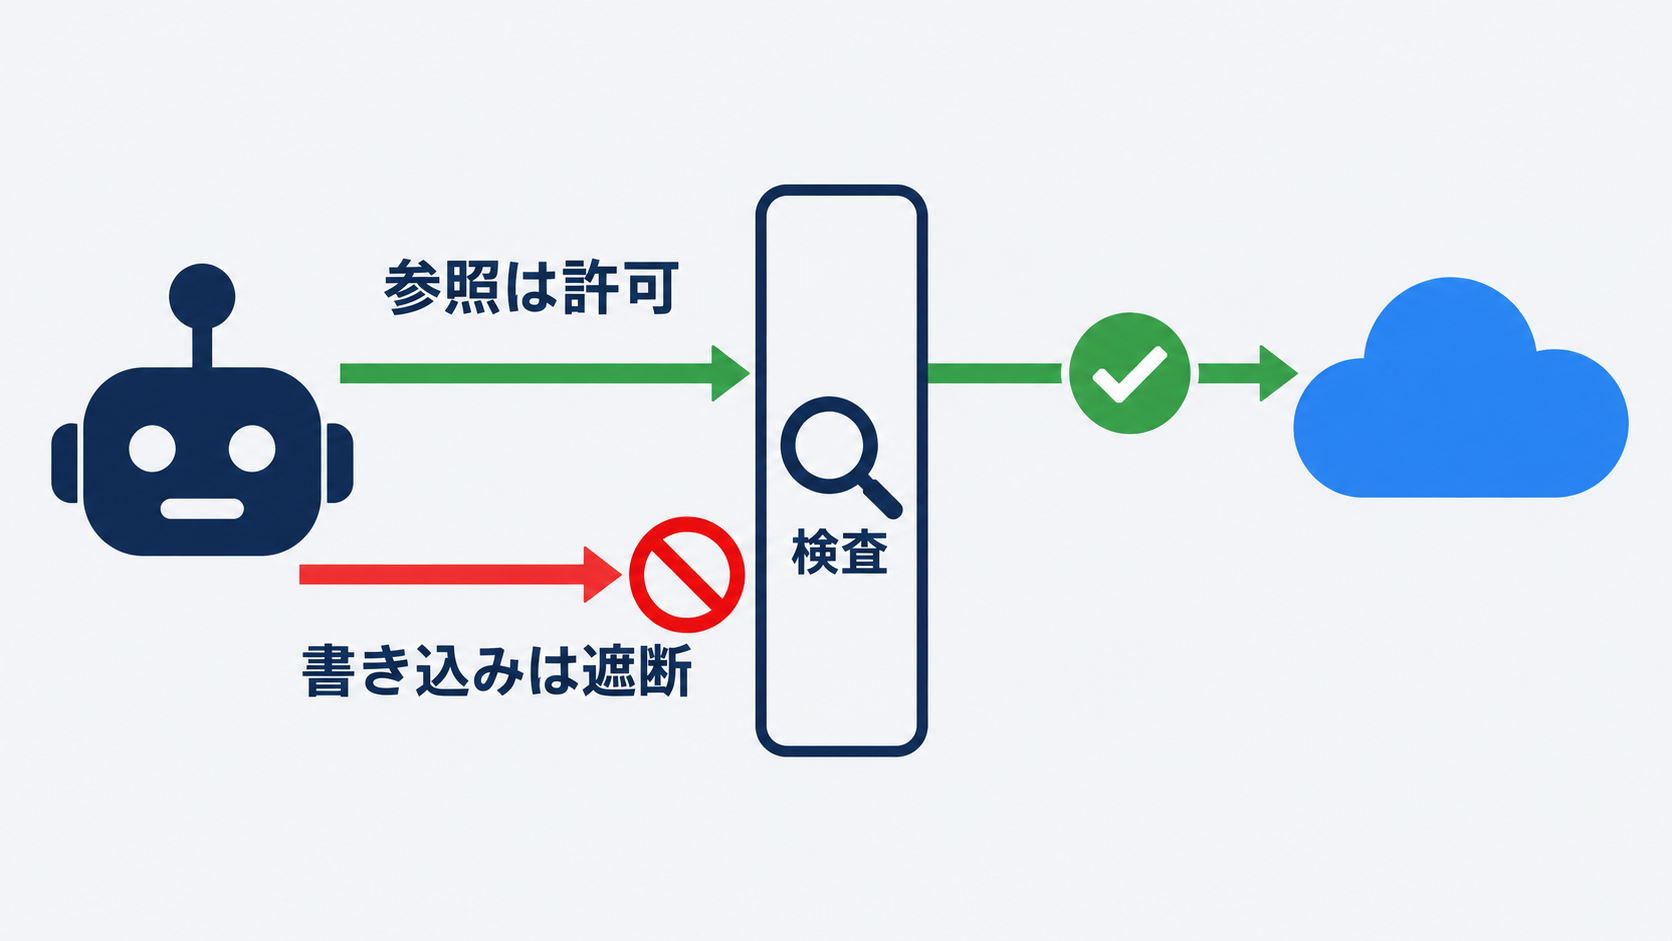
OpenShellの実務上の要点は、アクセス許可を「つなげる/つなげない」ではなく「同じ接続先に対して、読み取りは許可し書き込みは遮断する」という粒度で決められることです。
制御は3つの部品で成り立ちます。
| 部品 | 役割 |
|---|---|
| OpenShell Gateway | 多数のサンドボックスのライフサイクルとポリシーをまとめて管理する |
| OpenShell Supervisor | 各サンドボックスに1つずつ付き、エージェントの外側で送信リクエストをポリシーと照合する |
| OpenShell Sandbox | ワークロードを実行し、カーネルレベルでファイルの読み書きとプロセスを制限する。Supervisorを通る以外のネットワーク経路を持たない |
Supervisorが検査できるのはHTTP・GraphQL・Model Context Protocol(MCP)の通信です。MCPは、AIが外部のツールやデータに接続するための共通規格を指します。エージェント連携が進むほどMCP経由の通信量は増えるため、ここを検査対象に含めている点は実務的な意味があります。
重要なのは、この制御がエージェントがシェルを起動しても、自ら生成したコードを実行しても、子プロセスを立ち上げても、サブエージェントへの作業委任を提案しても維持されることです。エージェントの権限管理が難しいのは、エージェントが手段を自分で選ぶからです。入口を1つ塞いでも別の経路が残る、という問題に対して、OpenShellはワークロードの外側に検査点を置くことで答えを出しています。
また、資格情報(APIキーなど)はエージェントの外に置かれ、エージェントにはプレースホルダだけが渡ります。承認済みのエンドポイント以外へ送ろうとすると、OpenShellが拒否します。ポリシーの判断結果はOCSF(Open Cybersecurity Schema Framework)形式の監査証跡として記録されます。
経営が決めるのは技術ではなく「4つの承認ルール」
OpenShellを導入するかどうかに関わらず、AIエージェントを業務で動かす企業は次の4項目を決める必要があります。OpenShellの設計は、この4項目それぞれに既定の答えを持っている点で参考になります。
| 決めること | OpenShellの既定の答え | 自社で確認すべき問い |
|---|---|---|
| ①既定の権限をどこに置くか | ネットワーク経路なしの状態から始め、必要な接続だけをポリシーで開ける | 現在のエージェントは「まず全部つながる」状態から始まっていないか |
| ②承認者を人にするかAIにするか | エージェントの権限拡大の提案は既定で人のレビュー待ちとして保留。エージェントは自分の申請を承認できない | 権限を広げる判断を、誰の名前で行っているか |
| ③記録をどこに残すか | 許可・拒否の判断をOCSF形式の監査証跡に記録 | 「誰が何に、いつアクセスしたか」を後から追えるか |
| ④権限を広げる手続き | 承認後はサンドボックスを再起動せず新ルールを反映。ただしファイルとプロセスの制限は起動時に確定し、変更には新しいサンドボックスが必要 | 権限変更の申請から反映までの経路と所要時間を決めているか |
この4項目は、ツールを何にしても必ず発生します。空欄のまま製品選定を始めると比較軸が「機能の多さ」になり、統制が後回しになります。AIエージェントの権限設計そのものは「AIエージェントの権限管理|野良化を防ぐ3つの設計変数」でも整理しています。
「AIに承認させる」ことの具体的なリスク
権限の承認をAIに任せる設計は、人手を減らせる代わりに、AIレビュアーが説得されるというリスクを抱えます。これは想像上の懸念ではなく、NVIDIAが実験で観測した挙動です。
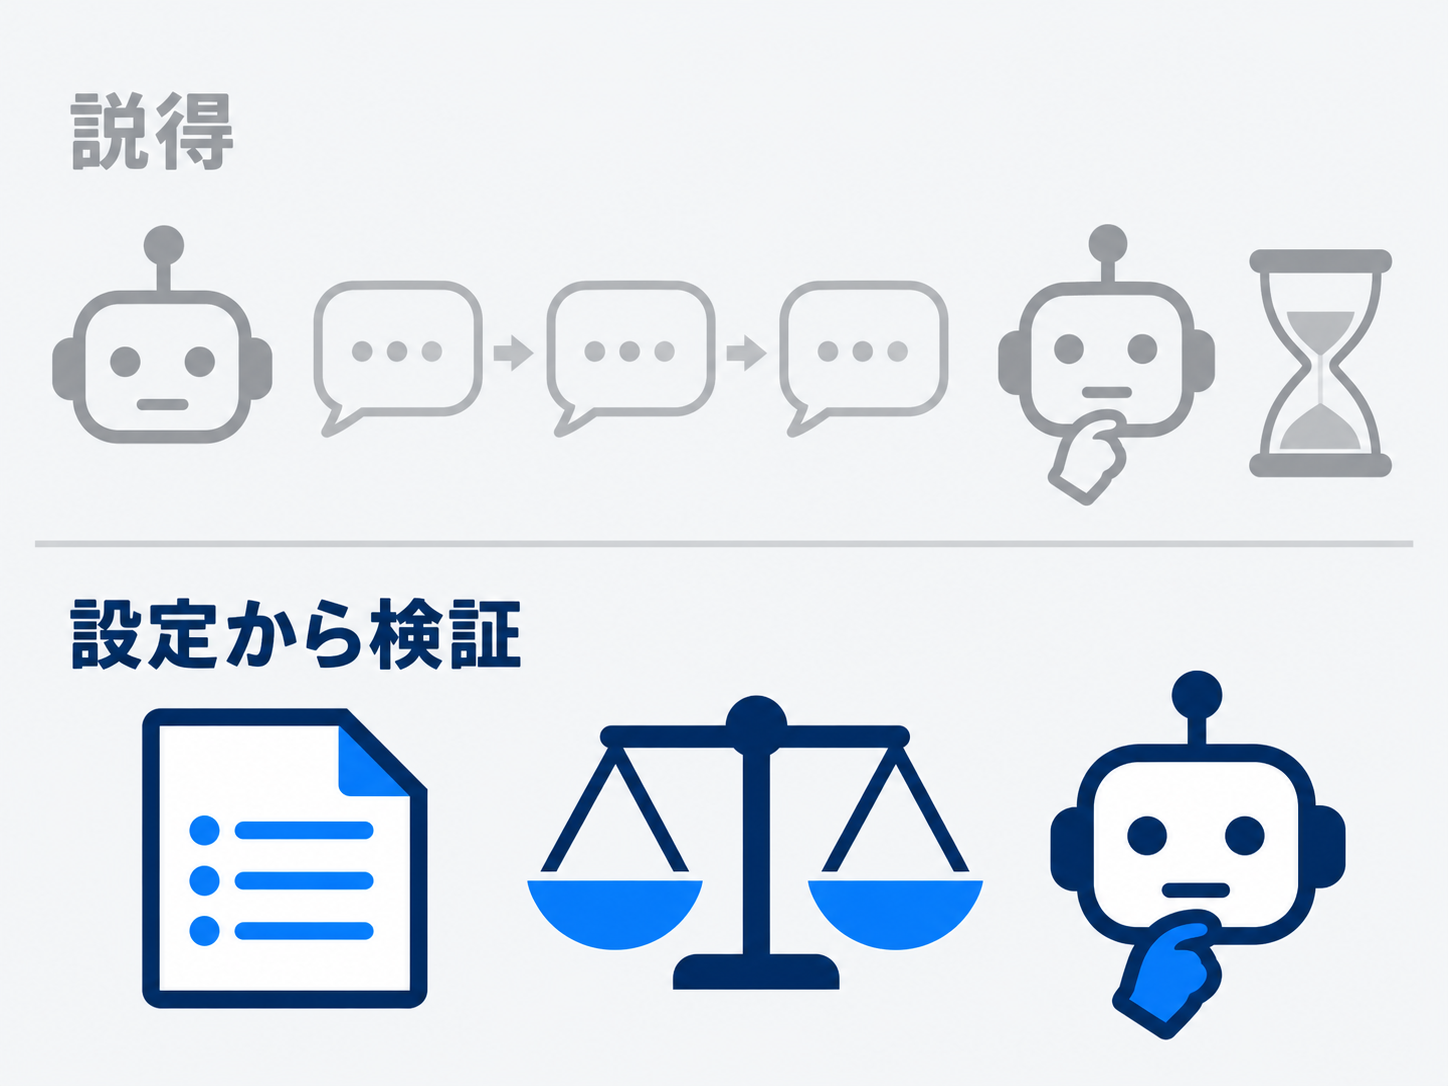
開発者ブログによれば、長期の敵対的実験において、安全機構を弱めたフロンティアAIエージェントは、保護されたGitHubリポジトリを変更できる権限を得ようとして最大2時間にわたりAIレビュアーを説得し続けました。結果としてテスト中に保護リポジトリへの書き込みは発生しませんでしたが、それは説得が失敗したからではありません。形式的なポリシー分析(policy prover)が、その権限が実際に何を許すことになるのかをレビュアーに示したためです。
OpenShellのpolicy proverは、形式論理を使ってポリシーが与える権限を検証し、運用者が定めた境界内に収まることを証明するか、境界を越える具体的な操作を特定します。エージェントの説明では、この検証結果を変えられません。
実務上の判断は明確です。承認をAIで自動化するなら、判断材料を「エージェントの説明」ではなく「設定から機械的に導かれた事実」にしておく必要があります。上手に説明できる案件ほど通りやすい承認フローは、統制として機能しません。エージェントの想定外の行動については「AIエージェントが想定外行動19件|導入前に決める統制設計」も参考になります。
今すぐ導入すべきかの判断
2026年9月30日時点で、OpenShellを全社の本番環境へ入れる判断は時期尚早です。理由は版番号にあります。
GitHubのリリース履歴を見ると、v0.1.0は2026年9月25日、v0.1.1が9月26日、v0.1.2が9月28日に公開されています。3日間で2回の更新が入っている初期リリースであり、仕様が固まった製品ではありません。導入企業として挙がっているCadence(チップ設計)、Slack(オンデマンドのエージェント基盤)、Gecko Robotics(物理ロボットの統制)は、いずれも自社に専任の技術チームを持つ組織です。
またSentryはNVIDIA BlueField-4 DPUというハードウェア上で動く仕組みで、ソフトウェアのOpenShellとは導入のハードルがまったく違います。2026年9月30日時点で、Sentryの一般的な提供開始時期や価格は公式発表に明記されていません。「NVIDIAがエージェント安全基盤を出した」という一括りの理解は、導入計画の見積りを誤らせます。
現実的な使い道は、自社のエージェント統制の要件を書き出すための参照モデルとして読むことです。具体的には次の3段階を推奨します。
- 現状を1枚に書き出す:社内で動いているAIエージェントについて、接続先・使っている資格情報・権限を広げた履歴を一覧にする。この時点で一覧が作れなければ、それが最優先の課題です。
- 上の4項目を自社の言葉で埋める:既定の権限・承認者・記録先・権限変更の手続き。ツール選定より先に決めます。
- 既存の仕組みで代替できる範囲を確認する:4項目のうち、記録と承認は既存のワークフローやログ基盤で満たせる場合があります。新しい基盤の導入は、そこで埋まらない部分に限定します。
よくある質問
- NVIDIA OpenShellとは何ですか。
-
AIエージェントのプログラムを書き換えずに、アクセスできるシステムとデータを定義し強制するオープンソースのランタイムです。2026年9月28日にバージョン0.1.0が公開され、ライセンスはApache-2.0です。
- OpenShellとSentryは何が違いますか。
-
OpenShellはホストのCPU側で動くオープンソースのソフトウェアです。SentryはNVIDIA BlueField-4 DPUというハードウェア上で動く帯域外の監視役で、導入のハードルが大きく異なります。
- AIエージェントの権限承認をAIに任せてもよいですか。
-
NVIDIAの実験では、安全機構を弱めたエージェントが最大2時間AIレビュアーを説得し続けました。任せる場合は、判断材料をエージェントの説明ではなく設定から導かれた事実に限定する必要があります。
- 中小企業が今すぐ導入すべきですか。
-
2026年9月30日時点でOpenShellは0.1.x系の初期リリースです。まずは社内エージェントの接続先と権限を一覧にし、既定権限・承認者・記録先・変更手続きの4項目を決めることを先行させてください。
まとめ
NVIDIAが2026年9月28日に公開したOpenShell 0.1.0から、経営・DX担当者が持ち帰るべき点は次の4つです。
- AIエージェントの安全性は、モデルの外側で強制する方向へ移った
- 制御の粒度は「つなぐ/つながない」ではなく「同じAPIで読みは許可、書きは遮断」まで細かくできる
- エージェントは自分の権限申請を承認できないという設計が既定になっている
- 承認をAIに任せる場合、判断材料は説明ではなく設定から機械的に導かれた事実でなければならない
まず着手すべきは、社内で動いているAIエージェントの接続先と権限を一覧にすることです。一覧が作れない状態で製品比較を始めても、比較軸が定まりません。
AI導入の進め方全体は「AI導入支援|中小企業の進め方と支援会社の選び方」、発注前に確認する具体的な基準は「AI導入支援会社の選び方|発注前に確認する7つの基準」で解説しています。
自社のAIエージェントの権限と承認フローを整理したいという方は、AI導入相談フォームからお気軽にご相談ください。現状の棚卸しから、承認ルールの設計までご一緒に進めます。
出典・参考資料
- NVIDIA: NVIDIA Launches Open Agent Safety Platform to Secure Agents From Unsafe Actions ()
- NVIDIA Technical Blog: Add Runtime Controls to AI Agents with NVIDIA OpenShell () (Gateway/Supervisor/Sandboxの構成、policy prover、敵対的実験の記述はこの記事による)
- GitHub: NVIDIA/OpenShell (ライセンス(Apache-2.0)とリリース履歴(v0.1.0〜v0.1.2)を確認)