2026年8月27日、OpenAIが「A call for collective action on cyber defense(サイバー防御に向けた集団的行動の呼びかけ)」と題する公開書簡を公表し、Google・Microsoft・Anthropic・AWS・Cisco・CrowdStrikeなど100社を超える組織が名を連ねました。モデルを提供する側と防御を担う側が同じ危機認識で並んだ点に意味があります。ただしこの書簡に法的拘束力や期限、支出の約束はありません。経営として読むべきは呼びかけの熱量ではなく、自社で決められる4項目です。
OpenAIら100社超が「集団的サイバー防御」を求める公開書簡を公表
OpenAIは2026年8月27日、AI悪用によるサイバー攻撃の拡大に備えるため、業界横断の対応を求める公開書簡を公表しました。署名した組織にはAI開発企業とセキュリティ企業の双方が含まれます。
Engadgetの報道によれば、署名者にはAnthropic、AWS、Cisco、Cloudflare、CrowdStrike、Google、Hugging Face、Microsoft、OpenAI、Oracle、Perplexityが含まれます。implicator.aiの報道ではIBM、Capital One、Mastercard、Visaも挙げられており、パスワード管理の1Passwordも自社ブログで署名を公表しています。
書簡が掲げる原則は3つです(TheWrapおよびEngadgetが引用した原文より)。
- 現状のセキュリティでは足りないと認識する(”Recognize that status quo security won’t be enough.”)
- サイバー能力を持つAIで、防御側をより多く力づける(”Empower more defenders with cyber-capable AI.”)
- 集団的な対応を動かす(”Mobilize a collective response.”)
書簡は「防御を固める時間の窓は限られている。今後数か月で、世界中のモデルが高性能化するにつれ、AIを用いたサイバー攻撃ははるかに広範かつ巧妙になる」という趣旨の警告から始まります。
なお、署名組織数は報道によって幅があります。公表当日のCNBCの見出しは116、OpenAIのページ掲載名を数えたProgressive Robotの記事は128としており、Engadgetなど複数媒体は「100社超」と表記しています。署名が随時追加されている可能性があります。また、本記事執筆時点でOpenAIの書簡ページには実行環境から接続できず(HTTP 403)、以下の内容はすべて複数の報道に基づくものです。
書簡が主体別に求めた4つの行動
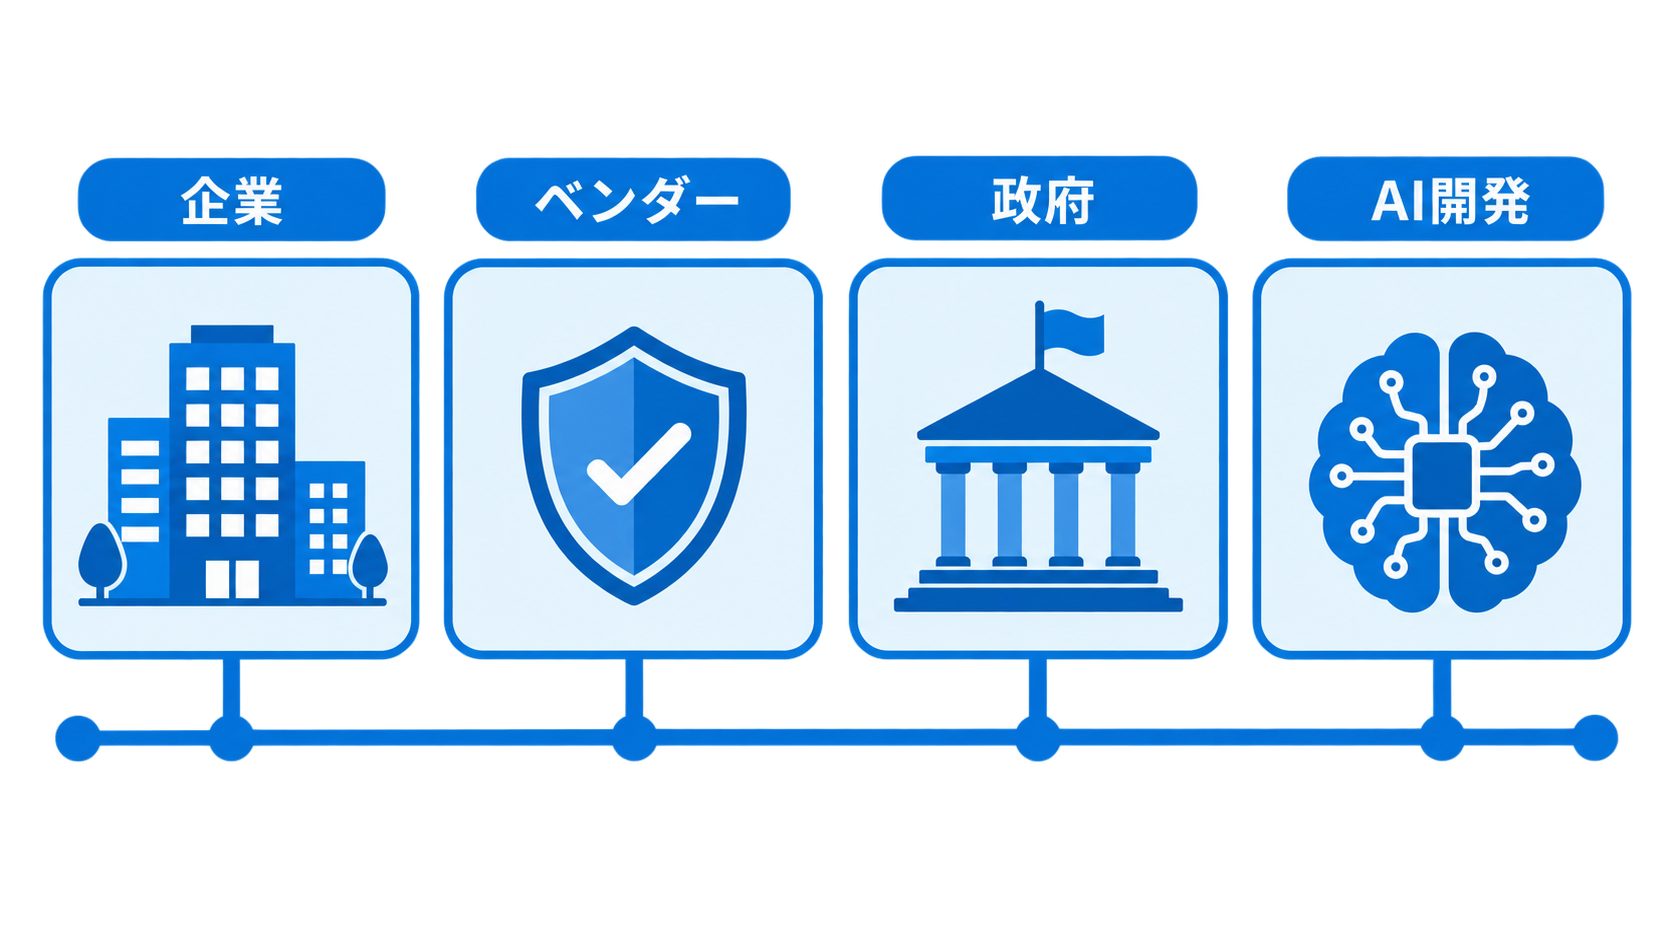
書簡は要請を「すべての組織」「セキュリティベンダー」「政府」「フロンティアAI企業」の4主体に分けています。自社が該当するのは通常、最初の1つです。
| 主体 | 求められている行動 |
|---|---|
| すべての組織 | サイバー防御を経営の即時課題に位置づける/最もリスクの高い弱点から修正する/購入・構築・展開するもの(AI生成コードを含む)のセキュリティ基準を引き上げる |
| セキュリティベンダー | フロンティアモデルの能力に対して継続的に防御を検証する/脅威情報を共有する/重要インフラ事業者がAIによる防御を使えるようにする |
| 政府 | 国内外でサイバー防御を調整する/人員・予算のない必須サービスから資金を投じる/病院・水道・自治体に防御用AIと認可された検証手段を提供する |
| フロンティアAI企業 | 責任あるモデルアクセス・資金・訓練・重大インシデント時の実地支援を提供する/エージェントのIDを追跡可能かつ説明可能に保つ |
企業側にとって具体性があるのは、「AI生成コードを含めてセキュリティ基準を引き上げる」と「エージェントのIDを追跡可能に保つ」の2点です。どちらも、AIを使う企業が自社で決められる範囲にあります。
拘束力はない ― それでも経営が読む価値があるところ
この書簡には約束・期限・支出の誓約・測定可能な目標が含まれていません。implicator.aiはこの点を明示的に指摘しており、セキュリティ実務家からは、より高性能なモデルを出しながら危機を警告する構図への批判も出ています。
同じ記事では、セキュリティ実務家のJohn Gallagher氏が、この構図を「放火犯が消火器を売っている(an arsonist selling fire extinguishers)」と評したことが紹介されています。書簡を業界の自己弁護と読む見方は成り立ちます。
それでも経営が読む価値があるのは、攻撃側の能力向上を、モデルを作っている当事者が公に認めたという一点です。AI開発企業が「今後数か月で攻撃は広範かつ巧妙になる」と書いたということは、少なくとも自社製品の悪用可能性を認識したうえでの発信です。セキュリティ投資の社内稟議で、外部の危機感を示す材料としては使えます。
日本の文脈:IPAの10大脅威で「AIの利用をめぐるサイバーリスク」が初選出3位
日本国内でも同じ方向の評価が出ています。IPA(情報処理推進機構)が2026年1月29日に発表した「情報セキュリティ10大脅威 2026」組織編では、「AIの利用をめぐるサイバーリスク」が初選出で3位に入りました。
IPAのプレス発表によれば、組織編の順位は次のとおりです。この順位は、約250名で構成する「10大脅威選考会」が、2025年に社会的影響が大きかった事案をもとに審議・投票して決めたものです。
| 順位 | 脅威 | 前年順位 |
|---|---|---|
| 1位 | ランサム攻撃による被害 | 1位 |
| 2位 | サプライチェーンや委託先を狙った攻撃 | 2位 |
| 3位 | AIの利用をめぐるサイバーリスク | 初選出 |
| 4位 | システムの脆弱性を悪用した攻撃 | 3位 |
| 5位 | 機密情報を狙った標的型攻撃 | 5位 |
| 6位 | 地政学的リスクに起因するサイバー攻撃 | 7位 |
| 7位 | 内部不正による情報漏えい等 | 4位 |
| 8位 | リモートワーク等の環境や仕組みを狙った攻撃 | 6位 |
| 9位 | DDoS攻撃 | 8位 |
| 10位 | ビジネスメール詐欺 | 9位 |
IPAが示すこの脅威の内容は、「意図しない情報漏えいや他者の権利侵害といった問題、AIが加工・生成した結果を十分に検証せず鵜呑みにすることにより生じる問題、AIの悪用によるサイバー攻撃の容易化、手口の巧妙化」です。攻撃を受ける側のリスクと、自社がAIを使うことで生じるリスクの両方が1つの項目にまとめられている点が特徴です。
初選出でいきなり3位に入ったという事実は、日本国内の実務者およそ250名の評価が、この1年で大きく動いたことを示しています。
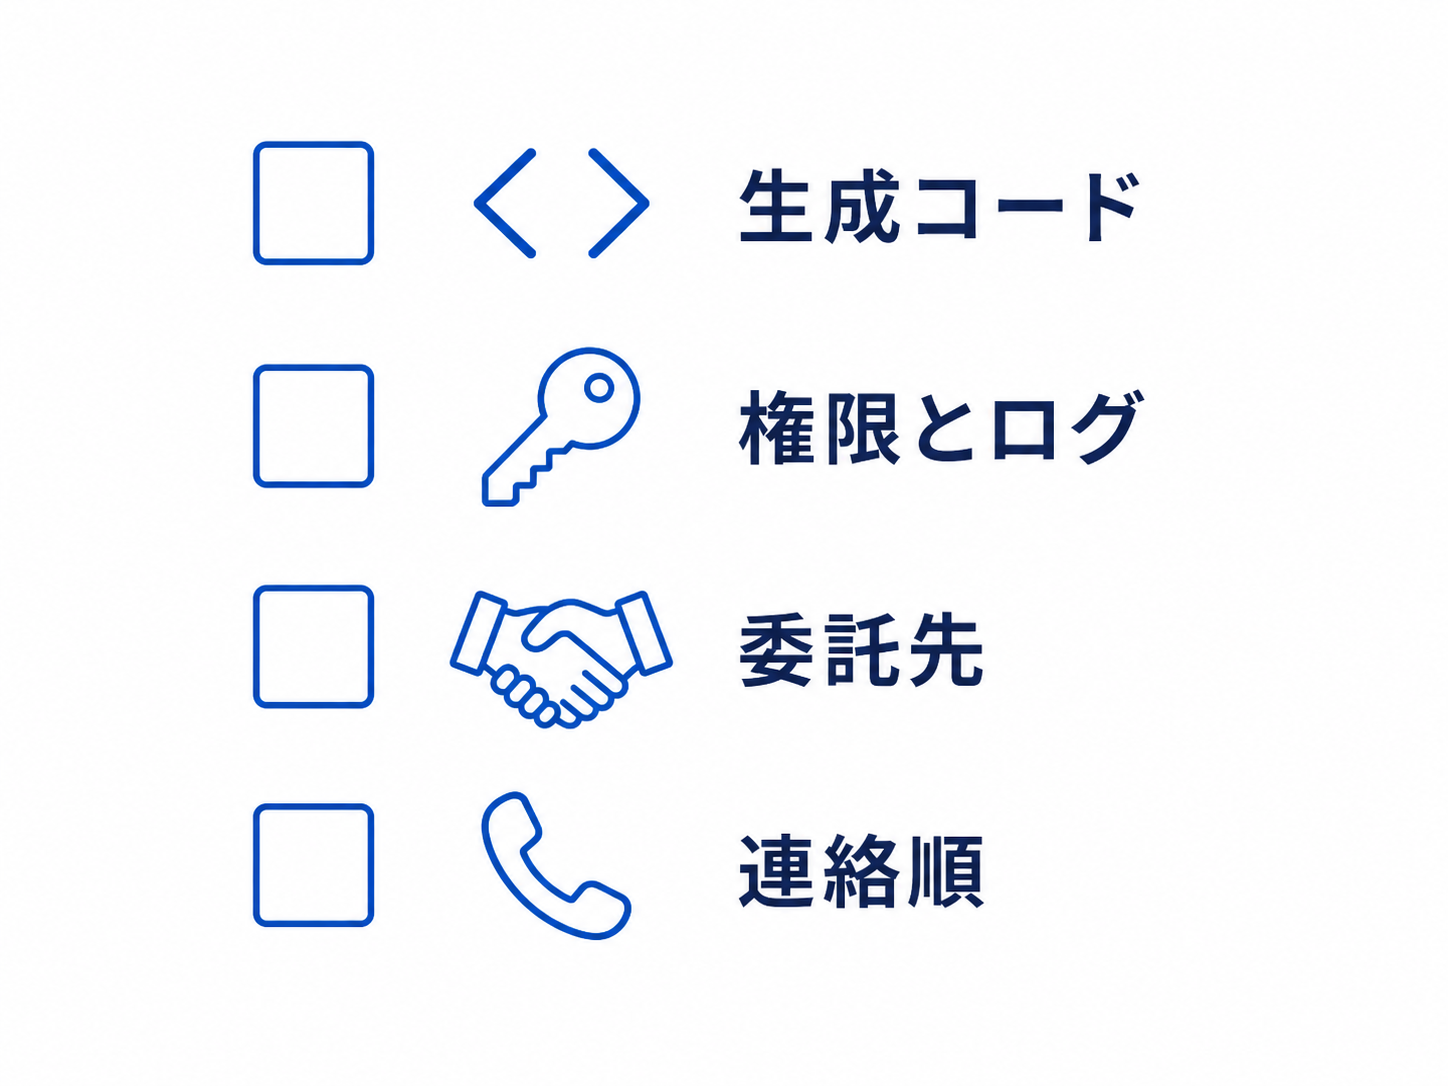
経営が今決める4項目
書簡もIPAの脅威一覧も、企業側の具体的な決定に落とさなければ何も変わりません。経営として決められるのは次の4点です。
1. AI生成コードの検収基準を明文化する
書簡が「購入・構築・展開するもの(AI生成コードを含む)のセキュリティ基準を引き上げる」と求めているとおり、AIが書いたコードを人が書いたコードと同じ基準で受け入れるかを決める必要があります。レビュー担当者、静的解析の実施有無、外部ライブラリの取り込み可否を、社内規程と発注仕様の両方に書きます。
2. AIエージェントの権限とIDの扱いを決める
書簡はフロンティアAI企業に「エージェントのIDを追跡可能かつ説明可能に保つ」ことを求めていますが、利用する企業側でも、どのエージェントがどの権限で何をしたかを記録できる状態にしておく必要があります。権限設計の考え方はAIエージェントの権限管理|野良化を防ぐ3つの設計変数に、承認ゲートの置き方は自律型AIエージェント導入のセキュリティ|権限設計と人間の承認ゲートに整理しています。
3. 委託先・調達先のAI利用状況を確認する
IPAの10大脅威で2位が「サプライチェーンや委託先を狙った攻撃」であることを踏まえると、自社のルールだけでは足りません。委託先がAIに何を入力しているか、生成物をどう検証しているかを、契約更新のタイミングで確認項目に加えます。
4. インシデント時に誰へ連絡するかを先に決める
書簡が求める「集団的な対応」は、企業単位では「事故が起きたときに誰に助けを求めるか」を決めておくことに相当します。セキュリティベンダー、AIベンダー、監督官庁、取引先への連絡順と担当者を、平時のうちに一枚にまとめます。
判断層が押さえるべき論点の整理には、IPAがAIセキュリティ研修|企画・判断層が学ぶ4論点もあわせてご覧ください。
よくある質問
- OpenAIの公開書簡には法的な拘束力がありますか。
-
ありません。約束・期限・支出の誓約・測定可能な目標は含まれていないとimplicator.aiは指摘しています。業界横断の危機認識を示す文書であり、署名企業に義務を課すものではありません。
- AIによるサイバー攻撃に対して、一般企業が最初にやるべきことは何ですか。
-
AI生成コードの検収基準と、AIエージェントの権限・ログの扱いを社内規程に明文化することです。どちらも外部の支援を待たずに自社で決められ、実害に直結する範囲です。
- 日本ではAI関連のサイバーリスクはどの程度重く見られていますか。
-
IPAの「情報セキュリティ10大脅威 2026」組織編で、「AIの利用をめぐるサイバーリスク」が初選出で3位に入りました。約250名の選考会が2025年の事案をもとに審議・投票した結果です。
まとめ
2026年8月27日にOpenAIが公表した公開書簡には、Google・Microsoft・Anthropic・AWSなど100社超が署名し、AI悪用による攻撃が今後数か月で広範かつ巧妙になるという認識を共有しました。書簡自体に拘束力はなく、業界の自己弁護という批判も出ています。それでも、モデルを作る側が攻撃能力の向上を公に認めた事実は、社内でセキュリティ投資を議論する材料になります。
日本国内では、IPAの「情報セキュリティ10大脅威 2026」で「AIの利用をめぐるサイバーリスク」が初選出3位に入りました。次に取るべきアクションは、AI生成コードの検収基準・AIエージェントの権限とログ・委託先のAI利用状況・インシデント時の連絡順という4項目のうち、自社でまだ文書化されていないものを洗い出すことです。
AI利用のルール整備やエージェントの権限設計から相談したいという方は、AI導入相談フォームからお気軽にお問い合わせください。
出典・参考資料
- IPA: プレス発表 『情報セキュリティ10大脅威 2026』を決定 ()
- IPA: 情報セキュリティ10大脅威 2026
- OpenAI: A call for collective action on cyber defense () (書簡本体。執筆環境からHTTP 403で未取得)
- Engadget: OpenAI, Google and dozens of other companies publish open letter calling for collective action on cyber defense ()
- TheWrap: OpenAI and Over 100 Tech Companies Call for Collective Action on Cyber Defense ()
- implicator.ai: OpenAI, Anthropic and 100 Firms Urge a Cyber Defense Surge (拘束力の欠如に関する指摘の出典)
- Progressive Robot: Collective Cyber Defense: A Surprising, Smart Alliance () (署名128組織という計数の出典)
- 1Password: 1Password signs OpenAI open letter calling for collective action on cyber defense