「社内の機密データを生成AIに通してよいか」という問いに、OpenAIが新しい答えを出しました。2026年8月19日(米国時間)、同社はフロンティアモデル向けのゼロデータ保持(Zero Data Retention、以下ZDR)の提供と、コンテンツを見ずに不正利用を検知するPrivate Safety Processingのプレビューを発表しています。ただし「データが残らない」が有効になる範囲は限定的で、対象となる顧客・APIエンドポイント・例外規定を確認しないまま社内に周知すると、実態と食い違った運用ルールができあがります。本記事では、公開情報から適用範囲を切り分け、契約前に確認すべき点を整理します。
OpenAIが発表した「データを残さない」仕組み
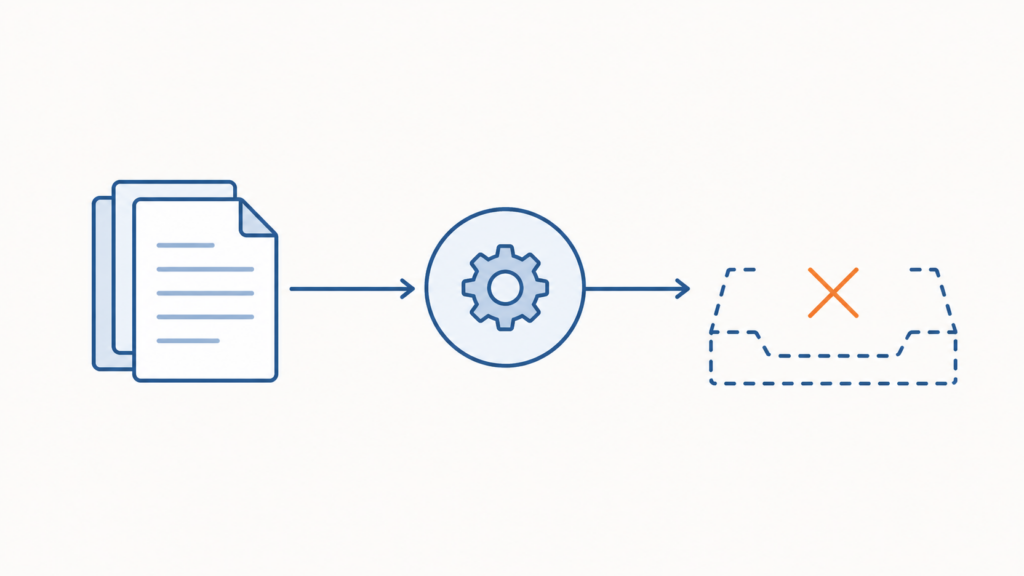
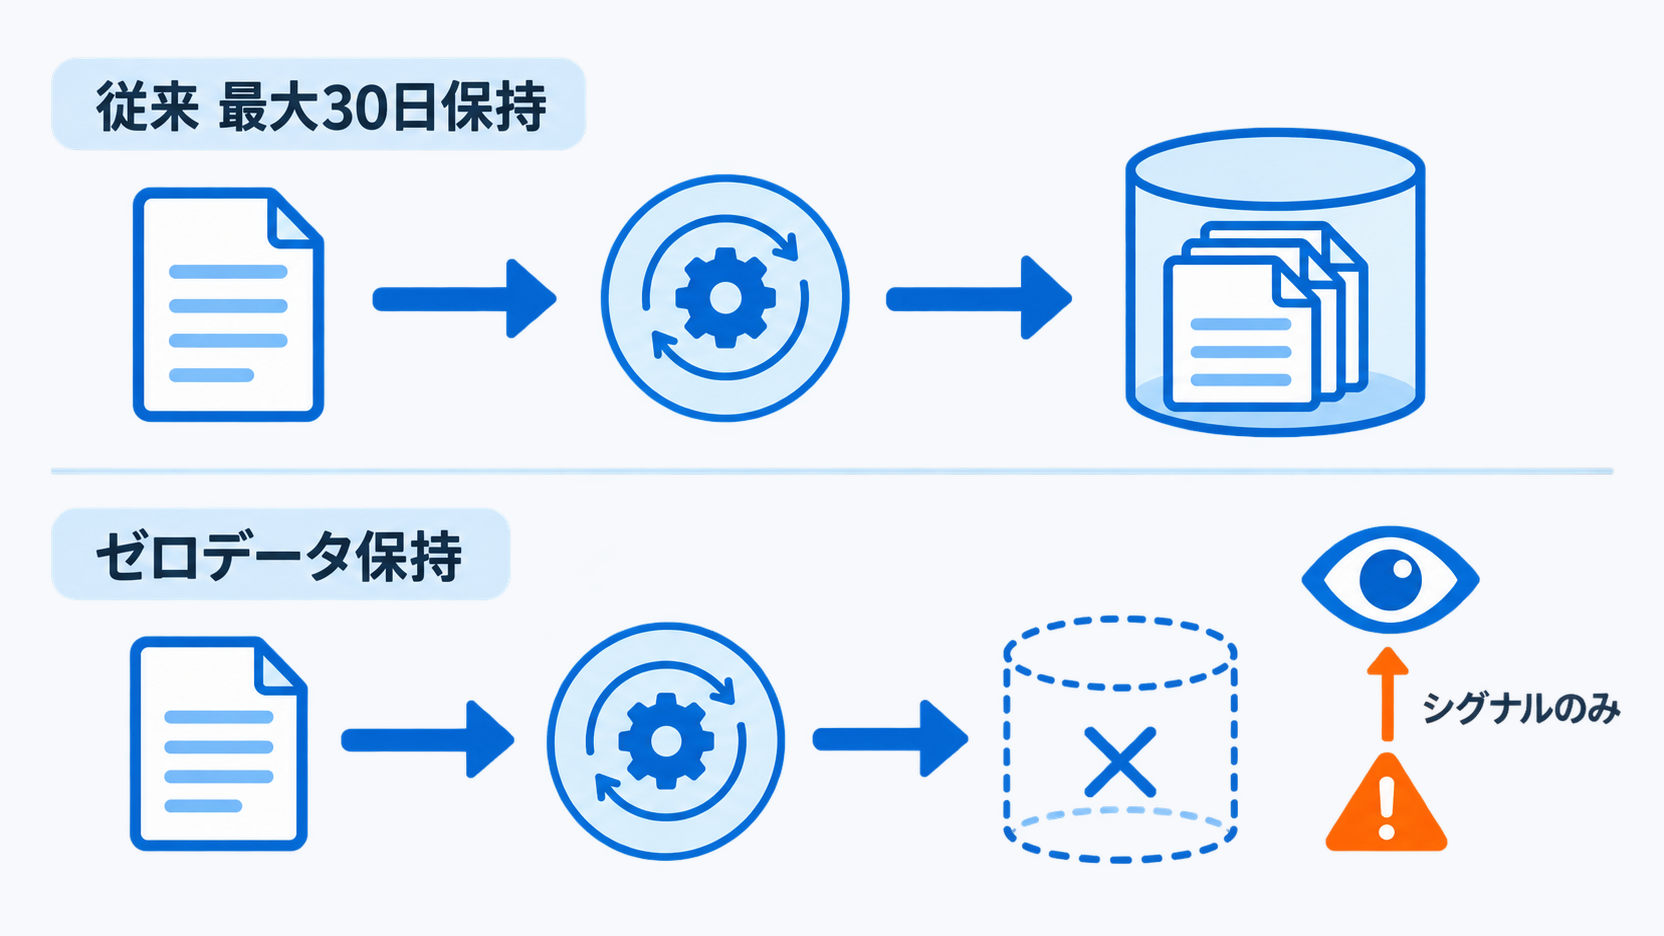
ゼロデータ保持(ZDR)とは、対象となるOpenAI API顧客について、リクエスト処理後にプロンプトと応答を保持しない設定を指します。不正監視用のログにも残らない点が、通常の設定との違いです。
OpenAIの開発者ドキュメント「Your data」によれば、OpenAI APIに送信したデータは既定でモデルの学習に使われません。一方で、不正利用の監視(abuse monitoring)を目的として、プロンプトと応答は既定で最大30日間保持されます(法令上の要請や被害防止の必要がある場合はこの限りではありません)。ZDRは、この30日間の保持そのものを外す選択肢にあたります。
同時に発表されたPrivate Safety Processingは、保持しないことで生じる「不正利用を検知できなくなる」問題への対応です。OpenAIの説明を引用した各報道によれば、この仕組みは複数の関連するやり取りをまたいでパターンを分析し、疑わしい活動が見つかった場合にOpenAIの担当者へ渡すのは「関与した活動の種類を示す限定的なシグナル」にとどめる設計とされています。プロンプトや応答の中身そのものは担当者に渡りません。
2026年8月末時点で、Private Safety Processingはプレビュー段階です。技術的な詳細を記したホワイトペーパーは、2026年9月の公開が目標とされています。
何が新しいのか ― 個別チェックから「パターン検知」へ
新しいのは技術そのものより、安全性の確認単位が「1回のやり取り」から「複数のやり取りの連なり」へ移った点です。単発のプロンプトだけでは判断できない悪用を、中身を見ずに拾おうとしています。
従来の不正監視は、個々のプロンプトと応答を評価する方式が中心でした。この方式には、1つひとつは無害に見える指示を積み重ねて目的を達する使い方を検知しにくい、という弱点があります。OpenAIはこの点を、複数の関連するやり取りを横断したパターン検知で埋めようとしています。
企業側から見た意味は明確です。これまで「データを預けない」と「事業者に安全性を担保してもらう」は、どちらかを取ればどちらかが弱まる関係にありました。ZDRとPrivate Safety Processingの組み合わせは、この二択を減らす方向の提案です。ただし現時点ではプレビューであり、「もう両立している」と結論づけるのは早いと考えるべきです。
ZDRが効かない4つの落とし穴
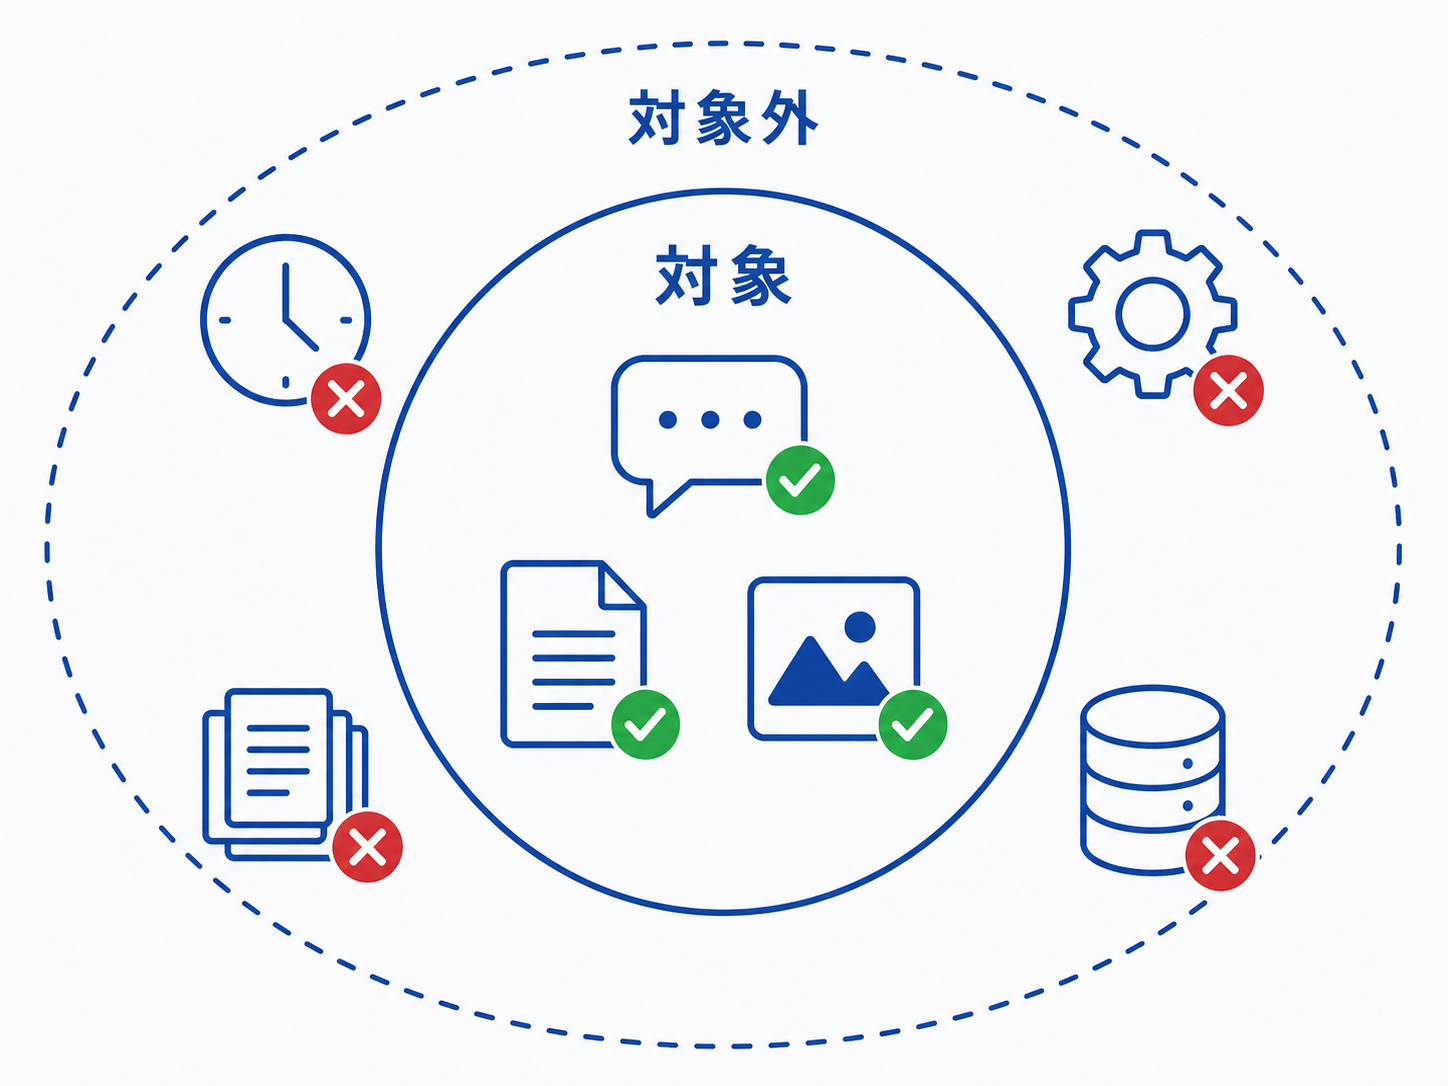
ZDRは契約したすべてのAI利用に一律で効くわけではありません。適用範囲の外側を先に把握しておくことが、社内ルールを誤らせないための最短経路です。
公開されている一次情報から確認できる制約は、次の4つです。
| 落とし穴 | 内容 | 実務上の意味 |
|---|---|---|
| 対象顧客が限定される | ZDRの対象は「適格なAPI顧客(eligible API customers)」。利用にはOpenAIの事前承認が必要で、管理画面のスイッチだけでは有効化できない | 営業窓口を通じた申請・審査が前提。導入計画に承認待ちの期間を織り込む必要がある |
| APIエンドポイント単位で分かれる | `/v1/chat/completions`・`/v1/responses`・`/v1/images/generations` などは対象。一方 `/v1/conversations`・`/v1/assistants`・`/v1/threads`・`/v1/vector_stores` といった状態を保持する機能は対象外で、削除するまでデータが残る | 社内文書を検索させるRAG構成でベクトルストアを使う場合、そこは「残る」側にある |
| ChatGPTの一般プランとは別の話 | 発表はAPI/エンタープライズ向けの取り決めであり、個人が使うChatGPTの話ではない | 「OpenAIがデータを残さなくなった」と社内に伝えると誤解を生む |
| 法令上の例外が残る | 児童性的虐待素材(CSAM)が疑われる場合など、法令に基づく保持・報告の義務がある領域は例外 | 「一切残らない」という説明は正確ではない |
特に見落としやすいのが2番目です。社内文書を参照させるAIを組む場合、質問と回答は残らなくても、取り込んだ文書を置くベクトルストア側は保持対象になり得ます。「ZDRを契約したから社内文書を入れて大丈夫」という判断は、ここで崩れます。
経営・DX担当者が契約前に確認する5項目
確認すべきは技術仕様よりも契約と運用の条件です。次の5点を、ベンダーへの質問リストとしてそのまま使えます。
- 自社の契約形態はZDRの対象か:API契約かエンタープライズ契約か、承認は取得済みか。ChatGPTの法人プランとAPIでは条件が異なります。
- 使っている機能のうち、どれが対象外か:アシスタント機能、会話履歴、ベクトルストア、ファイルアップロードなど、状態を持つ機能を洗い出します。
- 対象外の部分をどう扱うか:保持されることを前提に、格納するデータの範囲を絞るか、自社管理の基盤に置き換えるかを決めます。
- 不正検知の通知が来たとき誰が対応するか:Private Safety Processingで返るのは活動の種類を示すシグナルです。中身が渡らない以上、調査は自社側で行う前提になります。窓口と手順を先に決めておきます。
- 利用ログを自社側で持つか:ベンダー側に残らないということは、監査に使える記録も残らないということです。社内の説明責任に必要なログは、自社で取得する設計が要ります。
5番目は特に見落とされます。「データが残らない」ことは、情報漏えいのリスクを下げる一方で、「誰が何をAIに投げたか」を後から検証する材料も減らすという副作用を伴います。AI利用の統制については、AI利用ルールの整備状況と業務量削減の関係や管理職のシャドーAI利用の実態も併せて確認してください。
具体的な活用シーン
ZDRが効いてくるのは、「AIに通したいが、外部に残ることが許容できない」データを扱う業務です。3つの例で考えます。
- 契約書・法務レビュー(法務・総務):他社との秘密保持契約を結んだ資料をAIに読ませる場面。契約上「第三者のシステムに保存しない」条件が入っていることがあり、ZDRの適用可否が判断材料になります。ただしファイルをアップロードする方式だと対象外の機能に触れるため、実装方式の確認が必要です。
- 設計図面・仕様書の要件整理(製造・建設):自社の技術情報が含まれるため外部保存を避けたい領域です。要件抽出のようなテキスト生成中心の処理はZDR対象のエンドポイントで組みやすい一方、過去図面を検索させる構成にすると保持対象の機能が入ります。
- 問い合わせログの分析(カスタマーサポート):個人情報を含むログをAIに要約させる場面。ここでは保持の有無より、そもそも個人情報を渡してよいかという法令・社内規程側の判断が先に来ます。ZDRは規程の代わりにはなりません。
いずれの場面でも、判断の順序は「規程で許されるか」→「契約で守られるか」→「技術で担保されるか」です。技術の話から入ると、規程との突き合わせが後回しになります。自律型AIエージェント導入のセキュリティ設計も同じ順序で整理しています。
よくある質問
- ZDRを契約すれば、社内のAI利用ルールは不要になりますか。
-
不要にはなりません。ZDRはOpenAI側にデータが残らないという範囲の話で、誰にどのデータの利用を許すかという社内の線引きは別途必要です。むしろログが残らない分、社内での記録設計が重要になります。
- ChatGPTの有料プランを使っていますが、ゼロデータ保持の対象ですか。
-
今回の発表はAPI利用およびエンタープライズ向けの取り決めが対象です。個人向けChatGPTの各プランとは条件が異なるため、自社の契約形態を確認してください。
- データを保持しないと、不正利用は誰も検知できなくなりませんか。
-
OpenAIはPrivate Safety Processingで、中身を見ずに複数のやり取りのパターンから疑わしい活動を検知する方式を試験しています。2026年8月末時点ではプレビュー段階です。
- 社内文書を検索させるAIでもZDRは効きますか。
-
文書を格納するベクトルストアなど状態を持つ機能はZDRの対象外とされており、削除するまでデータが残ります。構成のどの部分が対象外かを実装前に確認する必要があります。
まとめ
OpenAIが2026年8月19日に発表したゼロデータ保持とPrivate Safety Processingは、「データを預けたくないからAIを使えない」という企業側の制約を減らす方向の動きです。一方で、対象は適格なAPI顧客に限られ、事前承認が要り、状態を持つ機能は対象外で、法令上の例外も残ります。Private Safety Processing自体もプレビュー段階です。
Auto-IDフロンティアの視点では、この発表の使いどころは「ベンダーを選び直す理由」ではなく、自社のAI利用を棚卸しする理由にあります。どの業務で、どのデータを、どの機能に通しているか。この一覧がない状態では、ZDRを契約しても効いている範囲を説明できません。次の一手は、AI利用の棚卸しと、対象外になる機能の洗い出しです。
自社のAI利用でどこまでデータが残るのかを整理したい、社内ルールと契約条件を突き合わせたいという方は、AI導入相談フォームからお気軽にご相談ください。現状の構成に即して、確認すべき点を一緒に洗い出します。
AI導入の進め方全体は「AI導入支援|中小企業の進め方と支援会社の選び方」、発注前に確認する具体的な基準は「AI導入支援会社の選び方|発注前に確認する7つの基準」で解説しています。
出典・参考資料
- OpenAI: Offering Zero Data Retention for frontier models ()
- OpenAI: Your data(開発者ドキュメント) (既定30日保持・ZDRの対象/対象外エンドポイントの記載)
- GIGAZINE: OpenAI has launched a preview version of Private Safety Processing () (公式発表の引用・解説)
- Techstrong.ai: OpenAI Unveils Zero Data Retention for Frontier Models, Previews Privacy-Preserving Safety System ()
- DigitalApplied: OpenAI Extends Safety Checks Across ZDR Interactions ()