2026年9月17日から18日にかけて、Claude Code・OpenAI Codex・GitHub Copilot・Google Gemini CLIという4つのAIコーディングエージェントに共通する脆弱性「Plugin4Shell」が公表されました。見出しは「4大エージェントすべてに影響」ですが、攻撃が成立する条件は限定的で、自社が確認すべきことはそれより具体的です。一方で、この脆弱性にはCVE番号が採番されておらず、ベンダーの公式告知も限られています。備えるべきは今回の1件よりも、CVEが付かない脆弱性が定期的に出る前提の運用のほうです。
Plugin4Shellで何が起きたのか
Plugin4Shellは、AIコーディングエージェントのプラグイン読み込み処理にある、SHA固定(SHA pinning)の検証漏れです。セキュリティ企業AIR Securityが2026年9月に公表しました。
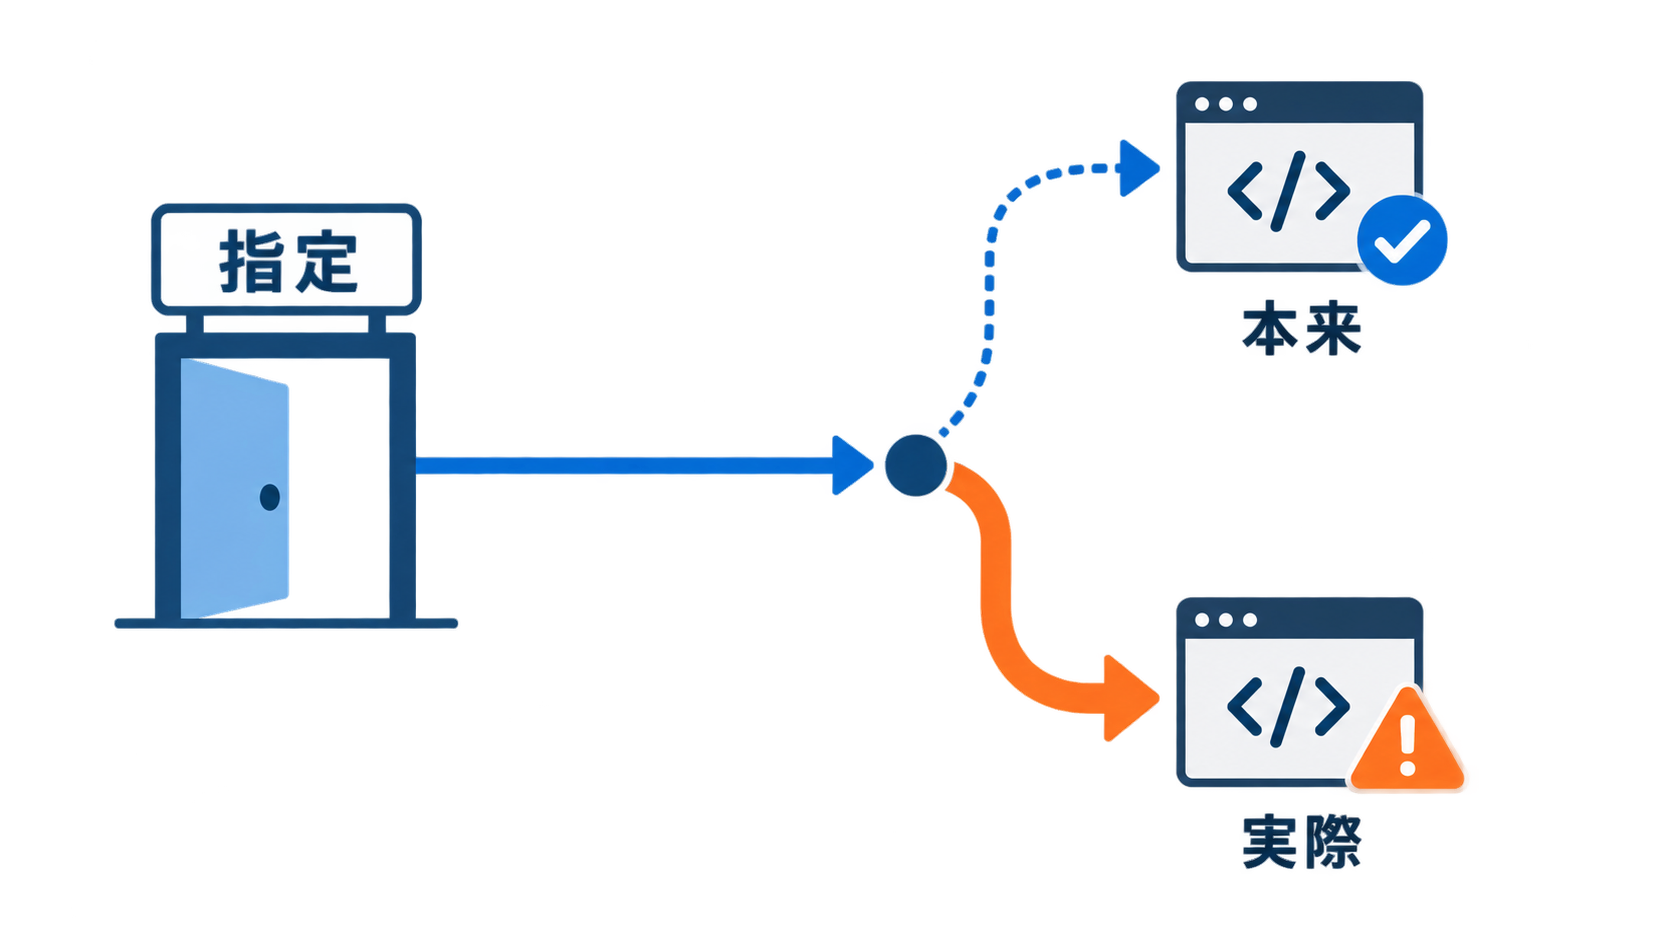
SHA固定とは、インストールしたプラグインを「レビュー済みの特定のコミット」に固定し、後から中身が入れ替わらないようにする仕組みです。AIR Securityの報告によれば、4つのエージェントはいずれも指定されたコミットをチェックアウトするものの、実際にそのコミットに着地したかを検証していませんでした。
攻撃の流れは次のとおりです。
- プラグインのリポジトリを管理できる者が、固定されているSHAと同じ名前のブランチを作る
- そのブランチをリポジトリの既定ブランチに設定する
- エージェントが `git checkout <SHA>` を実行すると、gitはブランチ参照をコミットより優先して解決する
- 固定は守られているように表示されたまま、ブランチ上の別のコードが実行される
Gemini CLIだけは経路が異なり、`git fetch` の後に `git checkout FETCH_HEAD` を行う実装のため、既定ブランチ名が `FETCH_HEAD` だと取得したコミットが破棄され、攻撃者が用意した内容に解決されるとされています。
利用者の操作は不要(ゼロクリック)です。Claude CodeとCodexは自動更新が既定であるため、更新処理そのものが脆弱なチェックアウトを再実行する形になります。
攻撃が成立する条件と、成立しない条件
Plugin4Shellの実リスクを判断する鍵は、プラグインがどこでホストされているかです。ここを押さえると、「4大エージェントすべてに影響」という見出しと自社の状況を切り分けられます。
The Hacker Newsの報道によれば、GitHubはコミットハッシュの形をしたブランチ名を拒否するため、GitHubでホストされたプラグインはブランチ名を使う変種の対象になりません。攻撃が成立するのは、Bitbucketや自社運用のgitサーバなど、ハッシュ形のブランチ名を許すホスティングに置かれたプラグインです。同記事は、確認された主要マーケットプレイスのプラグインはいずれもGitHubを使っており、現時点の実リスクは低いとしています。
| 条件 | 攻撃の成立 |
|---|---|
| プラグインがGitHubでホストされている | ブランチ名を使う変種は成立しない(GitHubがハッシュ形のブランチ名を拒否) |
| プラグインがBitbucketや自前gitサーバでホストされている | 成立しうる |
| 攻撃者がリポジトリの管理権限を持つ、またはリポジトリを乗っ取っている | 前提条件 |
| 利用者の操作 | 不要。自動更新が既定のエージェントでは更新時に実行される |
一方、発見者であるAIR Securityは「millions of agents affected(数百万のエージェントが影響を受ける)」という表現を用いており、影響規模の評価は報じる側で分かれています。本記事の執筆時点(2026年9月22日)では、実際の被害報告は確認できていません。
自社で確認すべき点は、この条件から1つに絞られます。社内で使っているAIコーディングエージェントのプラグインが、どのホスティングサービス上にあるかです。マーケットプレイス経由の標準的なプラグインだけを使っているのか、自社や取引先のgitサーバに置いた独自プラグインを配っているのか、で立場が変わります。
パッチ状況とCVEの扱い
修正済みなのはClaude CodeとOpenAI Codexの2つで、GitHub Copilotは未修正、Gemini CLIは修正せず提供終了、という状況が報じられています(2026年9月22日時点)。
| エージェント | ベンダー | 状況 |
|---|---|---|
| Claude Code | Anthropic | 2.1.179 以降で修正済みと報じられている |
| OpenAI Codex | OpenAI | 0.146.0 以降で修正済みと報じられている |
| GitHub Copilot | Microsoft | 未修正。2026年6月に通知を受けたが修正未提供と報じられている |
| Gemini CLI | 修正せず提供終了。Antigravityへの移行を案内 |
ここで実務上の問題が2つあります。
1つ目は、CVE番号が採番されていないことです。 The Hacker Newsは、公表時点でCVEが割り当てられていないと報じています。当方でもGitHub Advisory Databaseで `@anthropic-ai/claude-code` に関する公開アドバイザリを取得しましたが、Plugin4Shellに対応する項目は見つかりませんでした(2026年9月22日時点、同データベースのAPI応答による確認。ベンダー個別の非公開告知や他のCVEデータベースは未確認です)。CVEを起点に脆弱性を拾う社内プロセスでは、この件は網に掛かりません。
2つ目は、ベンダーの公開情報が追いついていないことです。 Claude Codeの公開CHANGELOGを取得して2.1.179の項目を読んだところ、記載されている5件はいずれも接続断・スクロール・サンドボックスなどの修正で、プラグインのSHA固定に関する記述はありませんでした(2026年9月22日時点、公開CHANGELOGの2.1.179の項のみを確認。Anthropicの非公開告知や他の発表経路は未確認です)。修正が入っていないという意味ではなく、公開CHANGELOGの追跡だけでは、この修正がセキュリティ対応だと分からないということです。
つまり、バージョン番号を上げる判断を「変更履歴に重大な記述があるか」で決めている組織は、今回のような修正を見落とします。
報じられた「規模」の数字をどう読むか
AIR Securityの報告には、悪意あるスキルを作成して拡散させ26,000を超えるエージェントを掌握した実証と、925のスキルを乗っ取り134,000のエージェントに影響したとする「SkillJacking」の数字が掲載されています。これらを読むときは、性質を2点確認しておく必要があります。
- いずれも研究者による実証(デモンストレーション)であり、第三者による攻撃で被害が出たという報告ではありません。
- AIR Securityは、自社製品であるAir MarketplaceとAir Filterの利用企業は影響を受けなかったと同じ記事に記載しています。同社は本領域の商用製品を持つベンダーであり、発表には自社製品の訴求が含まれます。
これは報告の価値を否定するものではありません。脆弱性の機構そのものは4社の実装に実在し、うち2社が修正しています。ただし、社内で「数百万台が危険」という数字だけが伝言されると、実態とずれた優先順位で対応が動きます。数字を扱うときは、出典と、その数字が実測か実証デモか推計かを必ず添えて共有するのが安全です。
自社の利用ルールに反映する4項目
今回の1件を潰すだけなら、バージョンを上げて終わりです。経営として意味があるのは、同種の事象が繰り返し起きる前提でルールを整えることです。反映すべき項目は次の4つです。
1. プラグインのホスト先を台帳に持つ
今回のように、攻撃の成立条件がホスティング先で決まるケースがあります。社内で使うAIコーディングエージェントについて、導入しているプラグインの名称・バージョン・ホスト先のドメインを一覧で持っておくと、次に似た発表が出たときの影響判定が数分で済みます。
2. 自動更新をどう扱うかを決める
自動更新は脆弱性の修正を早く取り込める一方、今回のように更新処理そのものが攻撃の経路になる場合があります。「本体は自動更新、プラグインは手動確認」のように、対象を分けて方針を決めるのが現実的です。全社一律で自動更新を止める判断は、修正の取り込みが遅れる副作用が大きくなります。
3. CVEが付かない脆弱性の受け取り口を決める
CVEベースの脆弱性管理に、AI開発ツールは今のところ乗り切っていません。ベンダーのリリースノート、研究者の公表、セキュリティメディアのどれを誰が見るかを決め、月1回でよいので棚卸しする担当を置きます。AI利用のルール整備そのものは、IPAが示すAI統制6論点|社内ルールを書き換える4項目でも整理しています。
4. エージェントに渡している権限を棚卸しする
プラグインは、それを動かしている利用者と同じ範囲にアクセスできます。ローカルのファイル、保存された認証情報、接続済みのシステムが対象です。エージェントの権限設計の考え方は、自律型AIエージェント導入のセキュリティ|権限設計と人間の承認ゲートで詳しく扱っています。社内の利用実態が把握できていない場合は、シャドーAIで疾患情報が流出|委託先まで届く点検3層の点検手順が参考になります。
よくある質問
- Plugin4Shellとはどのような脆弱性ですか。
-
AIコーディングエージェントがプラグインのSHA固定を検証しない問題です。リポジトリ管理者が固定SHAと同名のブランチを作ると、固定が守られたまま別のコードが実行されます。Claude Code・Codex・GitHub Copilot・Gemini CLIの4つが影響を受けます。
- 自社は影響を受けますか。
-
使用しているプラグインのホスト先で変わります。GitHubはハッシュ形のブランチ名を拒否するため対象外とされ、Bitbucketや自前gitサーバに置いたプラグインが対象になりえます。まず社内で使うプラグインのホスト先を確認してください。
- CVE番号が付いていないのはなぜ問題ですか。
-
多くの企業はCVEを起点に脆弱性を拾うためです。CVEが無いと社内の脆弱性管理プロセスに載らず、担当者が個別に気づくしかありません。AI開発ツールはこの状態が続いており、情報の受け取り口を別に決めておく必要があります。
まとめ
Plugin4Shellは、Claude Code・OpenAI Codex・GitHub Copilot・Gemini CLIの4つに共通する、プラグインのSHA固定の検証漏れです。Claude Code 2.1.179とCodex 0.146.0で修正されたと報じられる一方、GitHub Copilotは未修正、Gemini CLIは提供終了という扱いになっています(2026年9月22日時点)。攻撃の成立条件はプラグインのホスティング先に依存し、GitHubでホストされたプラグインはブランチ名を使う変種の対象外とされています。
今週できることは2つです。ひとつは、社内で使っているAIコーディングエージェントのバージョンとプラグインのホスト先を一覧にすること。もうひとつは、CVEが付かない脆弱性情報を誰がどこから受け取るかを決めることです。今回の件は、後者の仕組みが無い組織にとっては「そもそも知らないまま過ぎる」種類の事象でした。
社内のAI利用ルールを実態に合わせて整理したい、どこまでを禁止しどこからを許可するかの線引きを決めたいという方は、AI導入相談フォームからお気軽にご相談ください。
出典・参考資料
- AIR Security: Plugin4Shell – Zero Click RCE Vulnerability found in top 4 most popular coding agents, millions of agents affected (発見者による一次報告。同社は本領域の商用製品を提供)
- Anthropic: claude-code CHANGELOG.md (2.1.179の項を2026-09-22に確認)
- GitHub: GitHub Advisory Database (Plugin4Shell該当項目の有無を2026-09-22に確認)
- The Hacker News: Plugin4Shell Lets Repository Owners Swap Pinned Plugin Code Across Four AI Coding Agents
- Help Net Security: Zero-click RCE vulnerability hit four major AI coding agents, two remain unpatched ()