自社が生成AIの業務利用を禁止していても、データを預けた委託先の従業員が私用のAIに顧客情報を貼り付ければ、情報は社外へ出ます。RIZAPは2026年9月3日、特定保健指導業務を担う従業員が、業務利用を許可していない外部の生成AIサービスへ顧客情報を入力していたと公表しました。含まれていたのは氏名や保険証記号番号だけでなく、高血圧症・糖尿病などの疾患情報です。シャドーAI対策を「社内での禁止」で終わらせている企業に、点検の抜けを示す事案です。
何が起きたのか
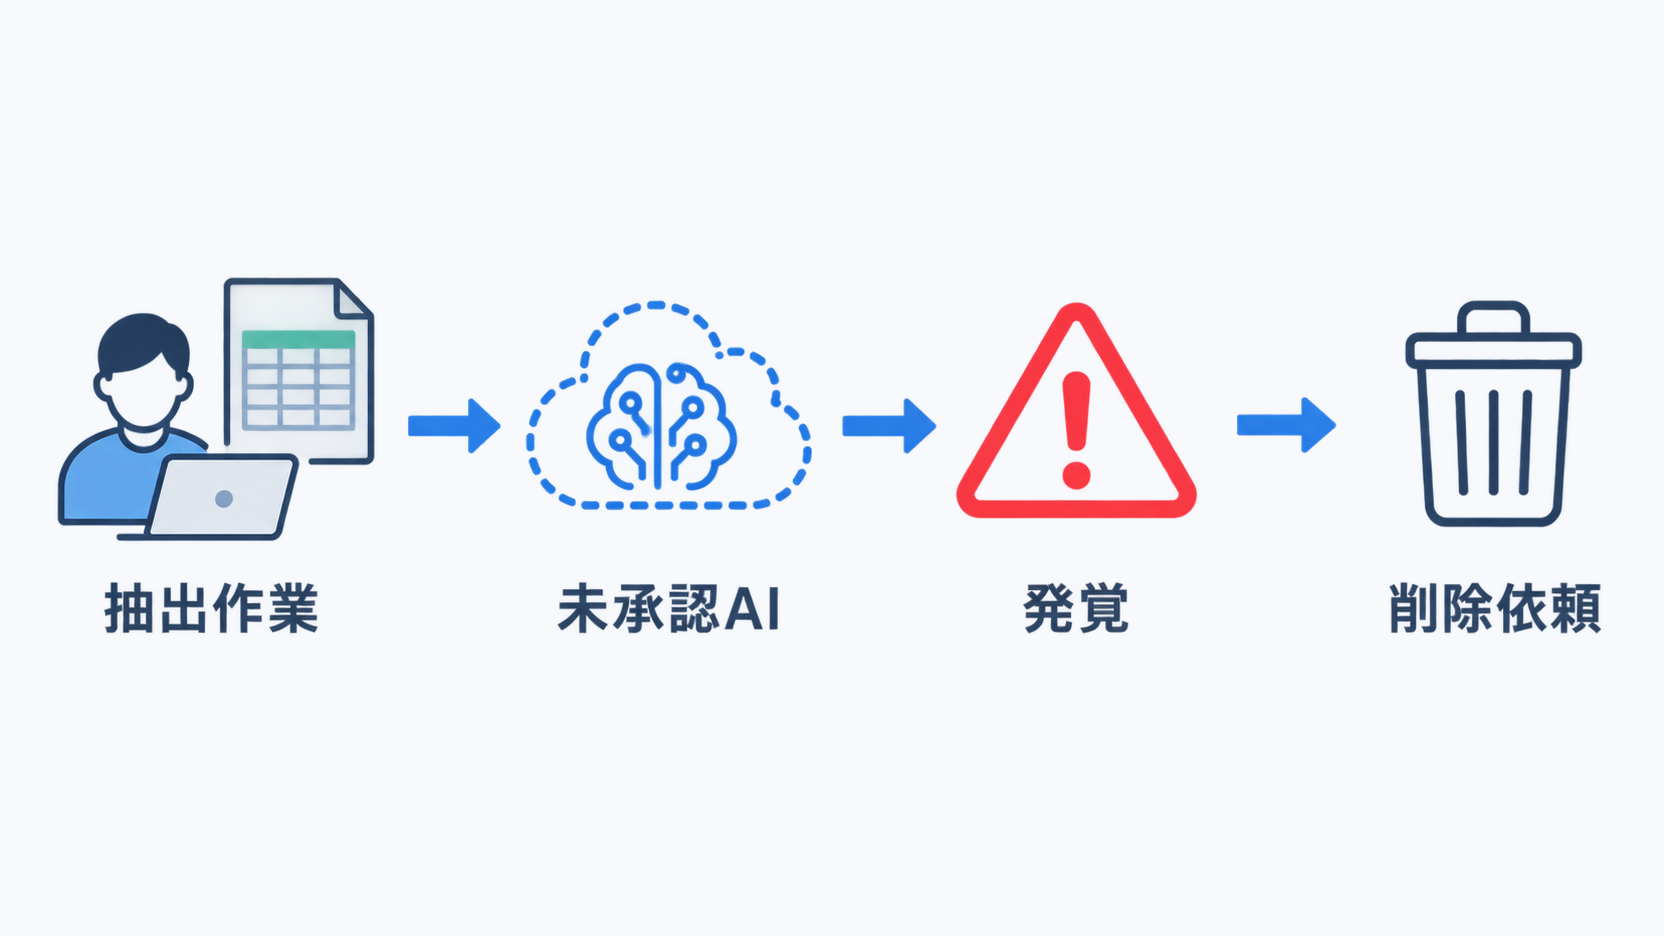
RIZAPの特定保健指導運営事務局で、従業員がデータ抽出・集計作業を行う際、RIZAPが業務利用を許可していない外部の生成AIサービスへ顧客情報を入力・参照させました。発覚は従業員本人の自己申告によるもので、IHIグループ健康保険組合の2026年9月2日付お知らせに経緯が記載されています。
| 項目 | 内容 |
|---|---|
| 入力が行われた日 | 2026年8月20日 |
| 対象データ | 2026年1月1日〜8月19日に特定保健指導管理システムへ登録されたもの |
| 情報項目 | 保険証記号番号、氏名、生年月日、性別、メールアドレス、一部の住所・電話番号 |
| 要配慮個人情報 | 特定保健指導の支援形態、高血圧症・糖尿病・脂質異常症のいずれかの疾患情報 |
| 対象者数 | 計19,996名(全国土木建築国民健康保険組合1,167名、地方職員共済組合726名、IHIグループ健康保険組合210名 ほか) |
| 発覚の経路 | 従業員本人の自己申告 |
| RIZAPの公表日 | 2026年9月3日 |
RIZAPは生成AIサービスの運営事業者に対してデータの削除と学習機能の停止を依頼し、「当該事業者以外の第三者に閲覧された可能性、および生成AIの学習に利用された可能性はないことを確認した」と説明しています(ORICON NEWS 2026年9月4日配信)。一方で、運営事業者側の担当者が内容を閲覧できたかどうかは確認中としています。
この事案が示す3つの弱点
技術的な攻撃を受けたわけではない点が、この事案の要点です。正規の権限を持つ従業員が、正規に閲覧できるデータを、許可されていない宛先へ貼り付けた——つまり、多くの企業が同じ条件を抱えています。弱点は3つに整理できます。
1. 発覚が「自己申告」に依存していた
入力の事実は従業員本人の申告で判明しました。裏を返せば、申告がなければ気付けなかった可能性があります。未承認の生成AIサービスへの送信を検知する仕組み(プロキシやCASBでの宛先制御、DLPによる送信内容の検査)が働いていれば、発覚は申告以前になります。
2. 要配慮個人情報が持ち出せる状態にあった
疾患情報は個人情報保護法上の要配慮個人情報で、取得・第三者提供に本人同意が必要な区分です。その情報を含むデータを、担当者が抽出・集計のために手元で自由に扱える運用でした。データの機微度に応じて「持ち出せる形にしない」設計(作業環境の分離、マスキング、集計機能の内製化)が抜けていたことになります。
3. 規模の公表が委託元より後になった
RIZAPの公表文には総数の記載がなく、19,996名という規模は委託元である全国土木建築国民健康保険組合の公表から明らかになりました(神戸大学の森井昌克氏による解説)。委託先で事故が起きたとき、説明責任は委託元にも及びます。発注側が「いつ・何を・どこまで公表するか」を事前に取り決めていないと、対外説明の足並みが揃いません。
「禁止」ではシャドーAIが止まらない理由
社内規程で未承認AIの利用を禁じても、利用は減りません。角川アスキー総合研究所が2026年8月10日に公表した『AI白書2026』独自調査では、シャドーAIの利用経験は課長以上の管理職で46.5%、ガイドラインを全社整備した企業でも46.9%と下がっていませんでした。この調査の読み解きは管理職の46.5%がシャドーAI|ルール整備でも減らない理由で詳しく扱っています。
理由は単純で、承認済みの手段が業務のスピードに追いついていないためです。「集計を早く終わらせたい」という動機に対して、承認済みツールで同じことができなければ、担当者は手近な手段を選びます。禁止の再周知は、この動機に何も働きかけません。
自社で点検する3層のチェック項目
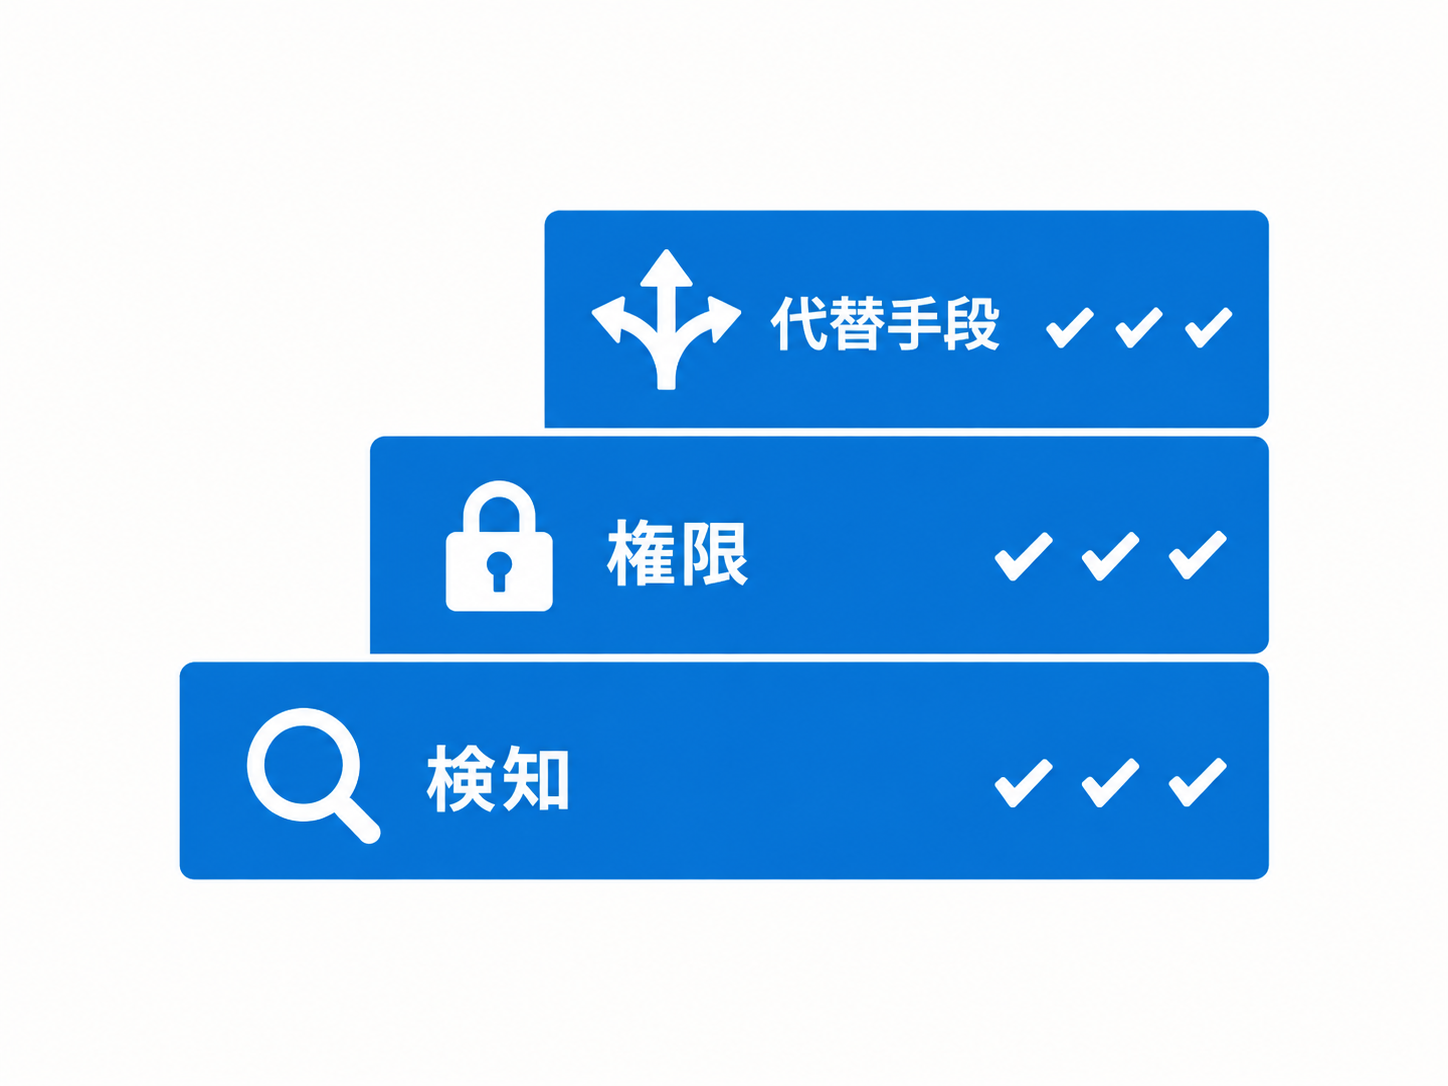
シャドーAI対策は「検知」「権限」「代替手段」の3層で考えると抜けが見つけやすくなります。禁止の周知は3層のどれにも当たりません。
| 層 | 点検項目 | 確認の観点 |
|---|---|---|
| 検知 | 未承認AIサービスへの通信ログを取得しているか | 宛先ドメイン単位で可視化できるか。月次で誰が見るか |
| 検知 | 送信内容の検査(DLP)が個人情報の項目に反応するか | 保険証番号・マイナンバー・疾患名などのパターン登録 |
| 検知 | 私物端末・私用アカウント経由の経路が残っていないか | 業務データをダウンロードできる出口の棚卸し |
| 権限 | 要配慮個人情報を含むデータを誰が抽出できるか | 抽出権限者の人数と、その作業が本当に必要か |
| 権限 | 抽出したファイルの持ち出し制限があるか | 作業環境の分離、ダウンロード禁止、マスキングの有無 |
| 権限 | 監査ログの保存期間と閲覧責任者が決まっているか | 事後に「誰が何を出したか」を追えるか |
| 代替手段 | 承認済みAIで同じ業務ができるか | 集計・要約・下書きの用途別に承認ツールがあるか |
| 代替手段 | 申請から利用開始までの日数 | 数週間かかる運用は迂回を生む |
| 代替手段 | 「入力してよいデータ」の線引きが具体的か | 「機密情報は禁止」ではなく項目名で示せているか |
社内のAI利用ルールをどこまで書き換えるかは、IPAが示すAI統制6論点|社内ルールを書き換える4項目でも整理しています。あわせて、法人向けプランでの入力データの扱いはOpenAIがゼロデータ保持を拡大|適用条件と落とし穴が参考になります。
委託先の生成AI利用をどう確認するか
自社データを預ける委託先に対しては、契約書の「善管注意義務」だけでは不十分です。生成AIは既存の再委託・情報管理条項の想定外にあることが多く、確認項目を個別に立てる必要があります。発注側が委託先へ投げる質問を、次の5つに絞って用意しておくと運用しやすくなります。
- 委託業務で使用を許可している生成AIサービスを、サービス名で列挙してください。
- 未承認サービスへの送信を技術的に検知・遮断する仕組みはありますか。仕組みの種類を教えてください。
- 当社から預かるデータのうち、要配慮個人情報を含む範囲を作業者が抽出できる運用ですか。
- 生成AIに関する事故が発生した場合、当社への報告期限は何時間ですか。
- 事故発生時、対外公表の内容と時期を当社と協議する取り決めはありますか。
4番目と5番目は、今回の事案が浮かび上がらせた項目です。IHIグループ健康保険組合がRIZAPから報告を受けたのは2026年8月24日で、入力があった8月20日から4日後でした。報告の期限を契約に書いていなければ、委託元は対応の起点を自分で決められません。
活用シーン:どの業務から点検するか
すべての委託先を一斉に点検するのは現実的ではありません。「預けているデータの機微度」と「作業の性質」で優先順位を付けます。
- 健診・保健指導、人事労務のBPO:疾患情報・給与情報など要配慮個人情報や機微情報を扱う。今回と同じ構造のため最優先。
- コールセンター・カスタマーサポートの外部委託:氏名・連絡先に加え、応対履歴に病歴や家族構成が混ざりやすい。応対要約に生成AIを使う動機が強い。
- マーケティング・調査の外注:顧客リストを集計・分析する工程で、表計算の代わりに生成AIが使われやすい。
まとめ
今回の事案は、外部からの攻撃ではなく、正規の権限を持つ従業員が許可されていない宛先へデータを送ったことで起きました。対策の要点は3つです。第一に、未承認AIへの送信を検知する仕組みを持つこと。第二に、要配慮個人情報を抽出・持ち出しできる権限を絞ること。第三に、承認済みの代替手段を業務のスピードに合わせて用意することです。そのうえで、委託先には報告期限と公表協議を契約で明記します。
AI導入の進め方全体は「AI導入支援|中小企業の進め方と支援会社の選び方」、発注前に確認する具体的な基準は「AI導入支援会社の選び方|発注前に確認する7つの基準」で解説しています。
まず着手すべきは、上の3層チェックのうち「検知」の1行目——未承認AIサービスへの通信ログを取得しているかの確認です。ログが無ければ、自社に同じ事案が起きていないことすら証明できません。
自社のAI利用ルールと委託先管理をどこから整理すべきか迷う場合は、AI導入相談フォームからご相談ください。現状の運用に合わせて、点検の優先順位からお手伝いします。
よくある質問
- シャドーAIとは何ですか。
-
会社が業務利用を承認していない生成AIサービスを、従業員が業務に使う状態を指します。私用アカウントでの利用が典型で、企業側はログが残らず利用実態を把握できません。
- 生成AIの利用を社内規程で禁止すれば十分ですか。
-
不十分です。『AI白書2026』独自調査では、ガイドラインを全社整備した企業でもシャドーAIの利用経験が46.9%あり、周知だけでは利用は減りません。検知の仕組みと承認済みの代替手段が必要です。
- 業務を委託している場合、委託先に何を確認すべきですか。
-
許可している生成AIサービス名、未承認サービスの検知・遮断手段、要配慮個人情報の抽出権限、事故発生時の報告期限、対外公表の協議ルールの5点です。契約書に報告期限を明記しておくと対応が速くなります。
- 入力してしまったデータはAIの学習に使われますか。
-
サービスと契約形態によります。RIZAPの事案では、運営事業者が「学習には利用していない」と回答したと公表されました。法人向けプランでは学習利用を行わない設定が用意されている場合が多く、契約時に確認が必要です。
出典・参考資料
- IHIグループ健康保険組合: 特定保健指導業務における個人情報漏えいの可能性について ()
- RIZAPグループ: お知らせ () (公式発表ページ)
- ITmedia NEWS: RIZAP、顧客情報を外部の生成AIにアップロード 疾患情報も ()
- ITmedia AI+: 従業員が『個人利用のAIサービス』に顧客情報をアップロード RIZAPが謝罪 ()
- ORICON NEWS: RIZAP、外部生成AIサービスへの顧客情報アップロードを謝罪 ()
- 角川アスキー総合研究所: 8月20日発売『AI白書2026』独自調査『企業における生成AI導入の投資・統制・成果実態調査』を発表 () (シャドーAI利用経験46.5%の出典)
- : RIZAP『シャドーAI』問題、約2万人の個人情報 ~問われる情報管理と説明責任~ (神戸大学特命教授・名誉教授による解説)