AIエージェントに業務を任せるとき、最後に残る関門がログインです。パスワードをチャット欄に貼れば用は足りますが、その瞬間に認証情報はエージェントの文脈とログに残ります。1Passwordは2026年10月22日(米国東部時間)、この受け渡しをなくす「1Password for Agents」を発表しました。ただし公式サポート文書を読むと、対象は個人アカウントとファミリーアカウントだけで、チームアカウント・ビジネスアカウントは現時点で対象外です。会社にとっての論点は「導入するか」ではなく、社員の個人契約を経由して業務サイトにエージェントが入ることをどう扱うか、になります。
1Password for Agents は何をする仕組みか
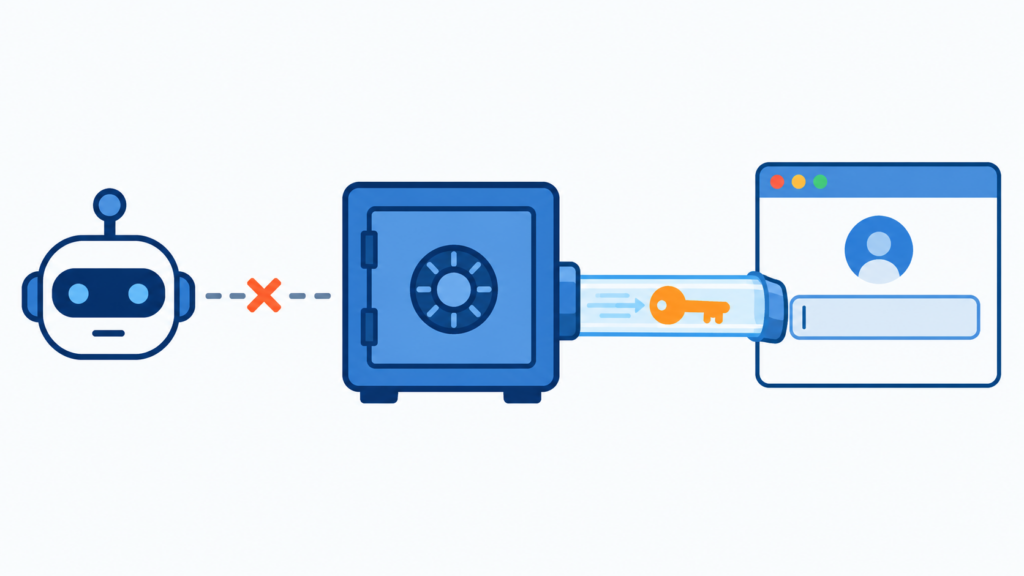
AIエージェントにパスワードを渡さず、ユーザーの承認を受けた1Passwordがサインインフォームへ直接入力して代わりにログインさせる仕組みです。エージェントが受け取るのは「ログイン済みのセッション」だけで、パスワード本体は受け取りません。
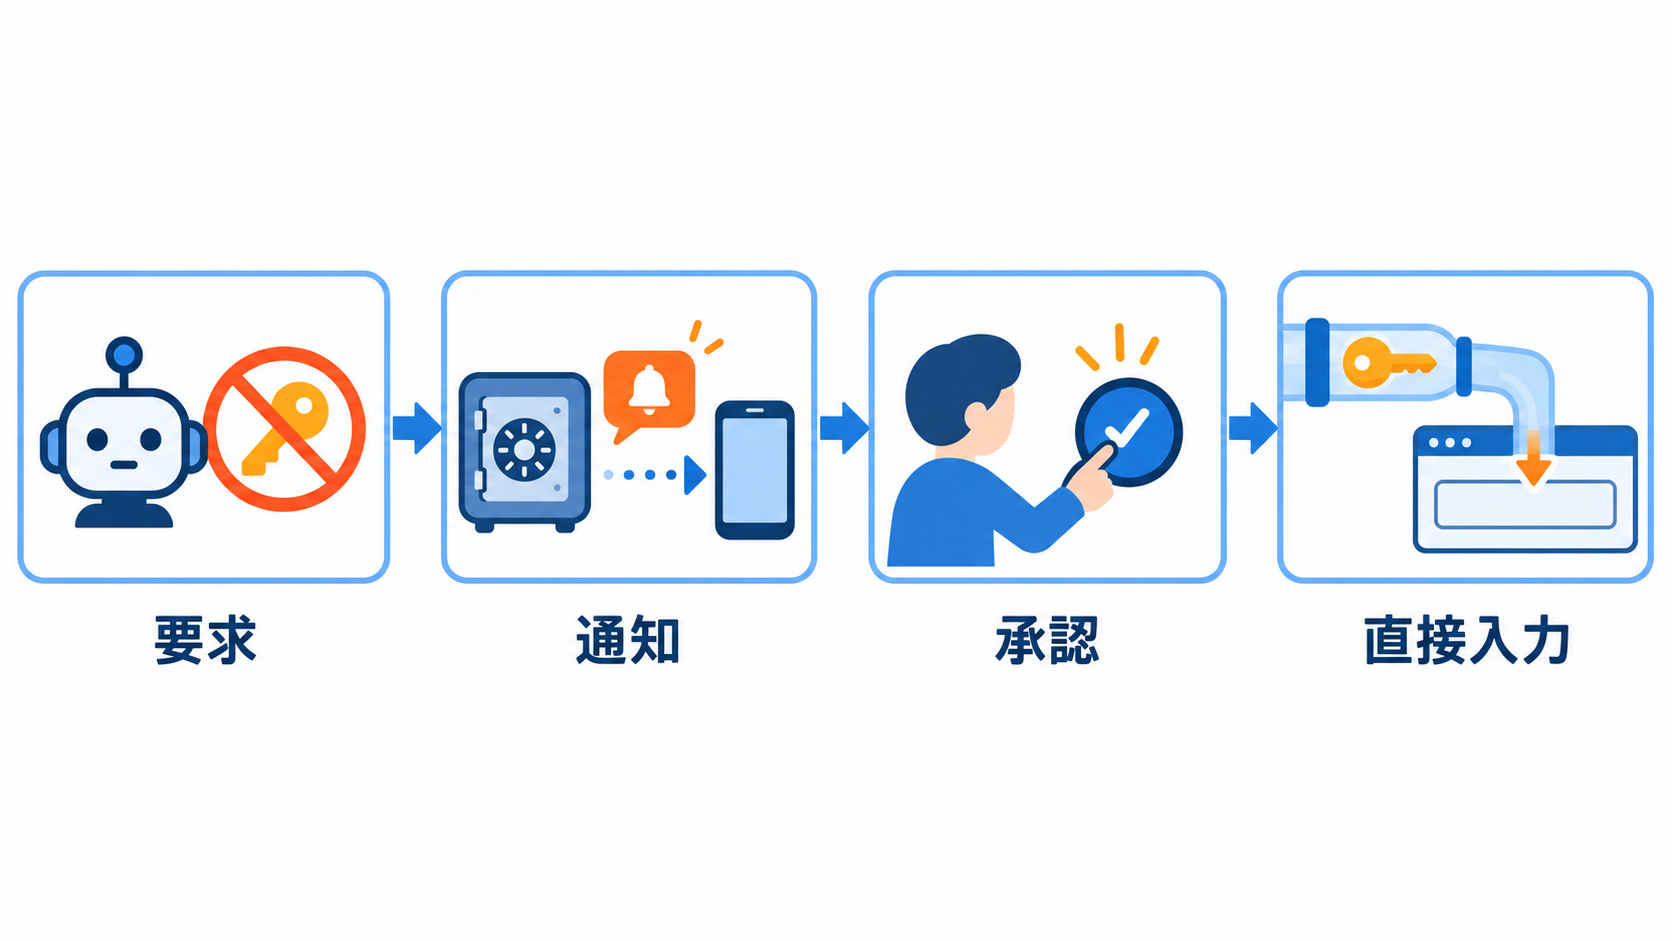
1Passwordの公式プレスリリースと公式サポート文書によれば、処理は次の順に進みます。
| ステップ | 動き | 誰が見えるか |
|---|---|---|
| 1 | エージェントがサインインフォームに到達し、エージェント固有のデジタル鍵で1Passwordに身元を証明する | エージェント |
| 2 | 1Passwordが「どのエージェントが・どのサイトに」サインインしたいかをユーザーの端末に表示する | ユーザー |
| 3 | ユーザーが承認する(別のログイン項目を選ぶ、拒否するも可能) | ユーザー |
| 4 | 1Passwordのブラウザ拡張が、ユーザー名・パスワード・ワンタイムパスワードをフォームへ直接入力して送信する | どちらも見ない |
1Password公式サポート文書は、ステップ4の間はエージェントアプリ側がサインイン画面をエージェントに見せない責任を負うと説明しています。認証情報は使用の直前まで暗号化され、1Passwordの confidential computing platform を通じてパートナー環境のブラウザ拡張へ届く設計です。エージェントは自分のサインイン要求を自分で承認することもできません。
国内ではAI Watch(インプレス)が2026年10月23日に報じています。発表は米国東部時間10月22日午前9時で、日本時間では10月23日にあたります。
対象は個人アカウントのみ|法人アカウントは現時点で対象外
1Password for Agents を使えるのは 1Password.com の個人アカウントまたはファミリーアカウントです。公式サポート文書は、チームアカウント・ビジネスアカウント、および 1Password.ca・1Password.eu のアカウントが「現時点では非対応」と明記しています。
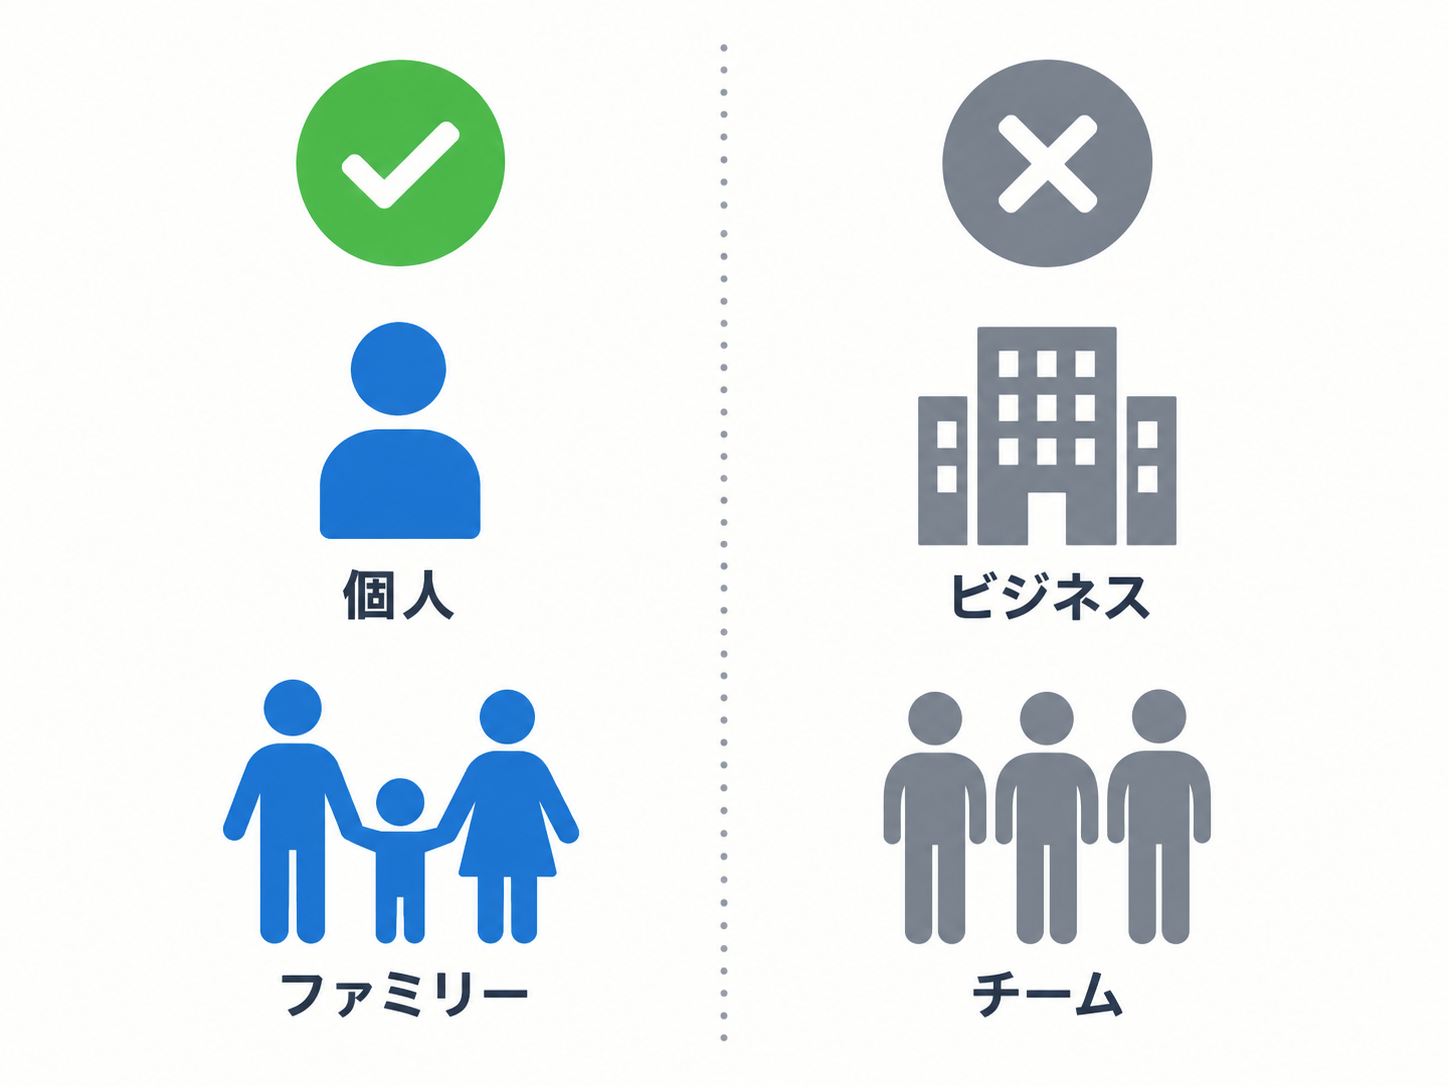
利用条件と非対応範囲を公式サポート文書(2026年10月29日公開)から整理すると次のとおりです。
| 項目 | 内容 |
|---|---|
| 対象アカウント | 1Password.com の個人アカウント/ファミリーアカウント |
| 対象外アカウント | チームアカウント、ビジネスアカウント、1Password.ca、1Password.eu |
| 費用 | 個人・ファミリー契約者は追加費用なし |
| 必要環境 | エージェントアプリと同一の端末に1Passwordアプリ v8.12.42 以降 |
| 使えるアイテム | 個人(Personal/Private)ボールトのLoginアイテムのみ |
| 非対応のアイテム | パスキー、サインインプロバイダに依存するログイン項目、Loginアイテム以外の種別、共有ボールト |
| 有効化 | オプトイン(エージェントごとに接続操作が必要) |
対応エージェントについては、媒体によって記載が異なります。公式プレスリリース(10月22日)は Muse(Meta)、Claude Duet(Anthropic)、ChatGPT Work と dots(OpenAI)、Grok Bot(SpaceXSI)、Townie(Town)を挙げていますが、公式サポート文書で実際に接続手順が用意されているのは Grok Bot・Instinct・Muse・Town の4種(2026年10月29日時点)です。eSecurity Planetも展開は段階的(phased)だと報じており、発表時の一覧は「対応予定を含む」ものとして読む必要があります。開発中のパートナーには Browserbase、Browser Use、Dana、KERNEL、Perplexity、Ramp、Tomo、Wajo が挙がっています。
なお1Passwordは組織向けには別系統の製品を用意しています。2026年3月17日発表の1Password Unified Accessは、人・マシン・AIエージェントのアクセスを「発見(Discover)」「保護(Secure)」「監査(Audit)」の3機能で扱うもので、Unified Access Pro が一般提供、監査機能は2026年後半の提供予定とされています。法人統制の話をするなら、参照すべきはこちら側です。
この設計で防げること・防げないこと
1Password for Agents が塞ぐのは「認証情報がエージェントの文脈とログに残る経路」です。ログイン後にエージェントが何をするかは、この仕組みの対象外です。
防げる範囲と防げない範囲を分けて見ると、設計の性格がはっきりします。
防げること
- パスワードをエージェントのチャット欄に入力する必要がなくなり、チャット履歴やログに平文の認証情報が残らない
- エージェントが保存した認証情報を使い回す経路がなくなる(渡していないため)
- ユーザーが「どのエージェントが・どのサイトに」入ろうとしているかを承認時点で把握できる
- ボールト全体へのアクセスは与えられない(接続してもエージェントは保管内容を読めない)
防げないこと
- ログイン後の挙動。eSecurity Planetは、エージェントが誤解や悪意ある指示の影響を受けて動く余地はこの機能では塞がらないと指摘しています
- エージェント側が「ユーザーがどのサービスを使っているか」を把握すること。パスワードを見せないことと、利用先を隠すことは別です
- 会社としての統制。どのエージェントを使わせるか、どのアカウントに触らせるか、何をさせるかは、利用者側のルールで決める必要があります
もう一点、プレスリリースには書かれず公式サポート文書にだけある条件が重要です。一度承認したログイン項目について、エージェントは最大30日間サインインに使い続けられます。 30日を過ぎると承認は使えなくなり、新たな承認要求が必要になります。つまりこれは「操作のたびに人が承認する」仕組みではなく、「30日間有効な権限を人が付与する」仕組みです。1Password自身も公式ブログ(2026年10月27日)で、常時権限ではなくセッション終了で失効する一時的なアクセスにすべきだと書いています。30日という期間がその原則にどう整合するかは、使う側が判断する論点です。
経営・DX担当者が決めるべき4点
個人アカウント専用の機能が公開されたことで、会社が決めるべきことは増えます。「会社が導入する/しない」ではなく、「社員が個人契約で使い始めたときにどう扱うか」を先に決めるのが実務的な順序です。
管理職のシャドーAI利用は、日本国内でも実測されています。当サイトで扱った管理職の46.5%がシャドーAI|ルール整備でも減らない理由のとおり、ルールがあっても個人利用は残ります。個人契約のエージェントが業務SaaSにログインできるようになれば、同じ経路がもう一段深いところまで届きます。
決めるべきは次の4点です。
1. 対象サイトの線引き
業務で使うSaaSのアカウントを、個人契約のエージェント経由でログインさせてよいかを決めます。全面禁止・一部許可・申請制のいずれかを選び、「禁止するサイト」を具体名で示します。「業務システム全般」のような書き方では現場が判断できません。
2. 承認の記録が会社から見えるか
1Password for Agents の承認はユーザー個人の端末で行われ、記録も個人アカウント側に残ります。会社の監査ログには出てきません。「誰がいつどのサイトへのログインをエージェントに許可したか」を会社が追えない前提で、許可範囲を決める必要があります。追跡が必要な業務は、法人向けのアクセス管理製品の側で扱う判断になります。
3. ログイン後の操作範囲
ログインできることと、何をしてよいことは別です。閲覧・検索までか、登録・申請・送信まで許すのか。金額や相手先が動く操作は人の確認を挟むのか。この線引きは、AIエージェントの権限設計の問題として整理できます。当サイトのAIエージェントの権限管理|野良化を防ぐ3つの設計変数で扱った設計変数が、そのまま当てはまります。
4. 切断・失効の手順
1Password for Agents は接続の解除(ディスコネクト)ができ、承認も最大30日で切れます。社員の退職・異動・端末紛失のときに、誰が何を解除するのかを手順に落とします。「30日放置すれば自然に切れる」は手順ではありません。
具体的な活用シーン
この発表は、3つの実務文書を更新するきっかけになります。
AI利用規程の追補:既存のAI利用規程は「生成AIに社内情報を入力してよいか」を中心に書かれていることが多く、「エージェントに自社アカウントのログインを代行させてよいか」は想定していません。上記4点を条文として足します。デジタル庁が源内基準を公開|社内規程に足す4点で整理した観点と合わせると、規程の抜けが見つけやすくなります。
エージェント製品のベンダー選定:商談で確認する質問が増えます。「認証情報をエージェント本体に保存するか」「サインイン時の承認は誰がどこで行うか」「どのサイトにいつログインしたかのログは管理者が見られるか」「接続の一括解除はできるか」の4問です。回答が曖昧な製品は、業務アカウントを預ける対象から外します。
自社でエージェント業務を組むときの設計:社内でエージェントに定型業務を任せる場合、1Passwordが示した「認証情報を保管庫に集約し、人の承認を挟み、一時的な権限にする」という型は参考になります。AIを内部者として扱う|Microsoftの統制4責務で扱った考え方と同じ方向です。実装の選択肢としては、MCPがAPIキー依存を脱する|発注前に効く4つの問いも合わせて検討対象になります。
よくある質問
- 1Password for Agents は会社のアカウントで使えますか。
-
2026年10月29日時点の公式サポート文書では、1Password.com の個人アカウントとファミリーアカウントのみが対象です。チームアカウント・ビジネスアカウント、1Password.ca・1Password.eu のアカウントは非対応と明記されています。
- この仕組みを使えばAIエージェントからのパスワード漏えいは無くなりますか。
-
パスワードをエージェントに渡さないため、チャット履歴やログに認証情報が残る経路は塞がります。一方でログイン後の操作や、エージェントが利用先サービスを把握することは防げません。
- 社員が個人契約のエージェントで業務システムにログインするのは問題ですか。
-
会社の監査ログに承認記録が残らないため、追跡が必要な業務では問題になります。禁止するサイトを具体名で定め、ログイン後に許す操作の範囲を先に決めてください。
まとめ
1Passwordが2026年10月22日に発表した1Password for Agents は、AIエージェントにパスワードを渡さずログインを代行させる仕組みです。重要なのは機能そのものより適用範囲で、対象は1Password.comの個人・ファミリーアカウントに限られ、チーム・ビジネスアカウントは現時点で対象外です。承認は最大30日有効で、都度承認ではありません。ログイン後の挙動はこの仕組みの外側に残ります。
Auto-IDフロンティアの見方は、これを「導入検討の対象」ではなく「自社ルールの点検材料」として使うべきだというものです。認証情報の受け渡しを設計で消せることが示された以上、「業務アカウントのパスワードをAIのチャット欄に貼る」運用は許容しにくくなります。次に取るべきアクションは、①個人契約のエージェント経由でログインを許すサイトの線引きを決める、②ログイン後に許す操作の範囲を決める、③退職・異動時の接続解除を手順に入れる、の3つです。
AI導入の進め方全体は「AI導入支援|中小企業の進め方と支援会社の選び方」、発注前に確認する具体的な基準は「AI導入支援会社の選び方|発注前に確認する7つの基準」で解説しています。
自社のAI利用規程にエージェントの権限と認証の条文が足りているかを確認したいという方は、AI導入相談フォームからお気軽にご相談ください。
出典・参考資料
- 1Password: 1Password for Agents Launches as the Trust Layer for Personal AI Agents ()
- 1Password Support: Use 1Password to sign in to sites with supported agents () (対象アカウント・30日の承認有効期間・非対応項目の一次情報)
- 1Password: 1Password for Agents: Secure AI Password Manager
- 1Password: Reducing credential exposure as agents take on more work ()
- 1Password: 1Password Launches Unified Access for AI Agent Security () (法人向け製品系統)
- eSecurity Planet: 1Password Lets AI Agents Log In Without Seeing Your Passwords
- AI Watch(インプレス): 1Password、AIエージェント用パスワード「1Password for Agents ()