デジタル庁は2026年10月20日、ガバメントAI「源内」のAIエージェント利用環境を約18万人の政府職員へ提供開始すると発表し、あわせて遵守事項をまとめた「源内基準」を公開しました。注目すべきは、デジタル庁がこの基準を地方公共団体や民間事業者のモデルケースとして明示的に提供している点です。53ページの原典を読むと、多くの企業のAI利用規程に書かれていない記述が含まれています。本記事では、そのうち社内規程に足す価値のある4点を抜き出します。
デジタル庁が2026年10月20日に公開したもの
公開されたのは「AIエージェント利用環境2種類」と「源内基準」です。利用環境は職員が自分の業務に合わせてAIエージェントを作り、実行できる場であり、源内基準はその利用にあたって関係者が守るべき事項を定めた文書です。
| 公開物 | 内容 | 時期 |
|---|---|---|
| エージェントチャット | 手軽にAIエージェントを作成・実行できる環境 | 2026年10月20日から各府省庁等へ順次導入 |
| 源内工房 | 高度なAIエージェントを構築・実行できる環境 | 令和8年(2026年)12月頃までの導入を目指す |
| 源内基準(第1版・全53ページ) | 利用者・管理者・開発者の責務と遵守事項 | 2026年10月20日公開 |
| 源内OSS Ver.2.0 | 上記2環境を、だれでも利用・改変・再配布できる形で公開 | 令和9年(2027年)2月頃を目途 |
デジタル庁の発表は、高度なAIエージェント利用環境を「専門職員に限らず一般の職員も日常業務で利用できる政府共通基盤として、約18万人規模で導入する取組は、世界初の試み」としています(同庁の調査に基づく記述です)。
源内基準はAIセーフティ・インスティテュート(AISI)の協力を得て策定されました。発表文には「AIエージェント利用環境の導入を検討する地方公共団体や民間事業者等にとっても、安全性の確保と効果的な活用を両立するためのモデルケースとして、広く参考にしていただけるものと考えています」と明記されています。読んで使ってよい文書だということです。
源内基準の骨格 ― 責務を「利用者・管理者・開発者」で分ける
源内基準は、AIそのものを責任主体として扱わず、人間の3区分に責務を割り当てる構成を取ります。「誰が何に責任を負うか」を先に固定する設計です。
| 区分 | 誰を指すか | 主な責務 |
|---|---|---|
| 利用者 | 源内を使用する政府職員等 | 出力内容の確認・修正、自分の業務で使ってよいかの判断とその責任 |
| 管理者 | 各府省庁等のAI統括責任者(CAIO)、府省内全体管理組織(PMO)、情報システム管理者等 | 利用可能範囲・利用権限・統制措置・事故対応を定める |
| 源内開発者 | デジタル庁で源内の企画・開発・提供・運用に携わる職員(外部委託先の担当者を含む) | 設計、実装、評価、監視、継続的改善 |
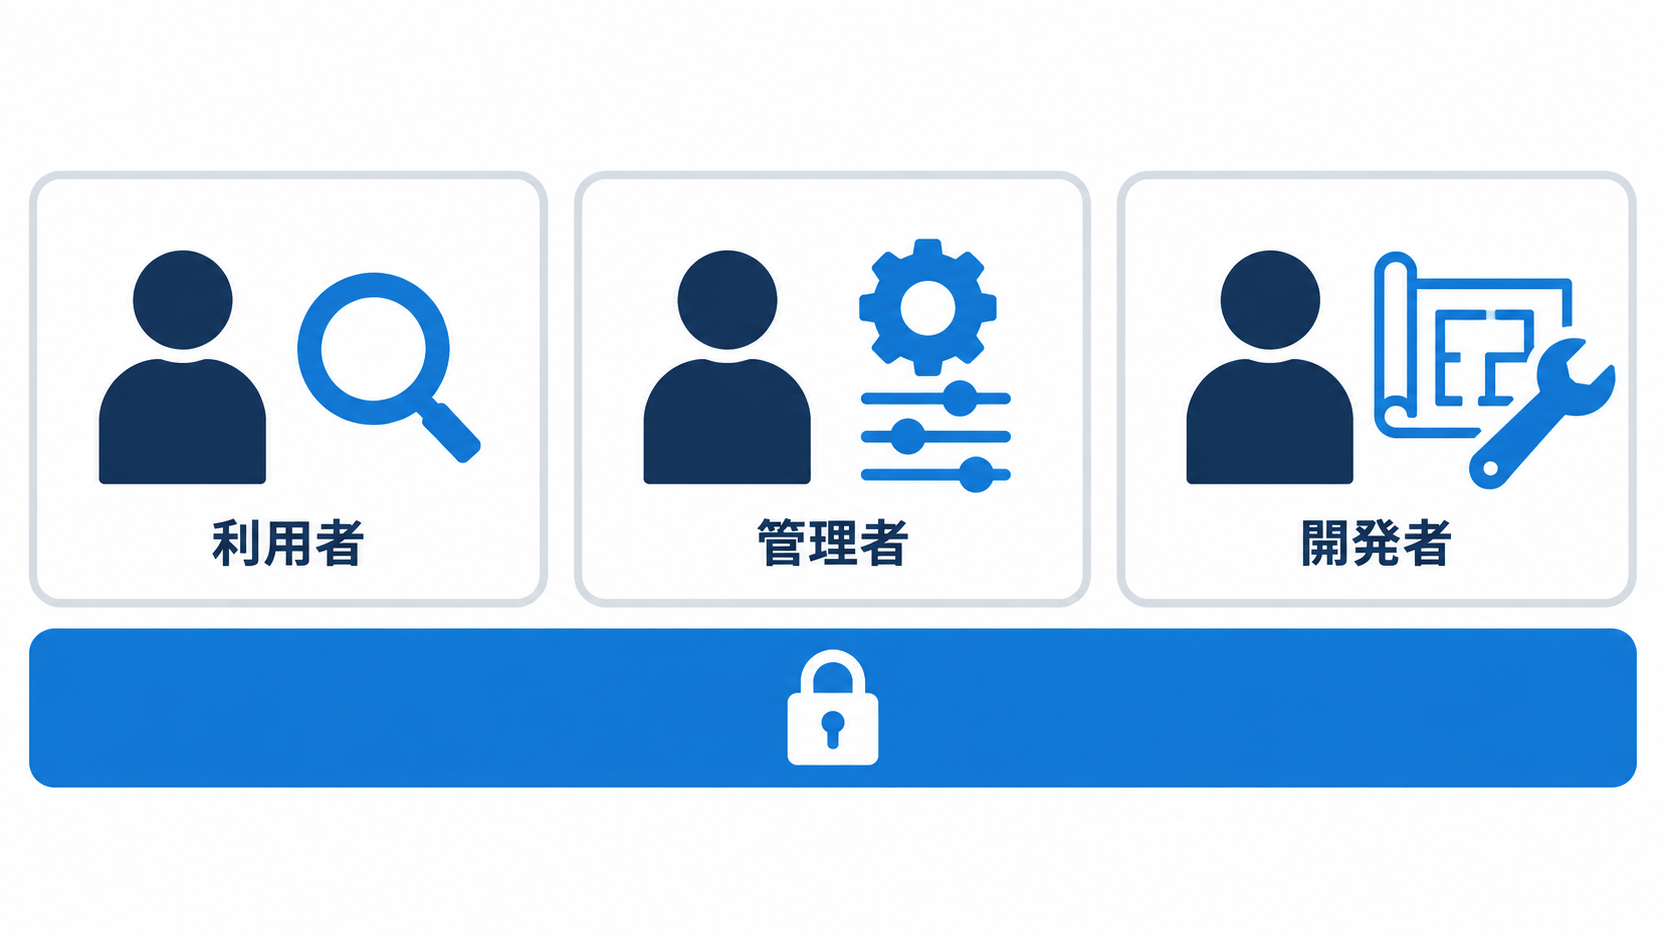
実務的なのは、管理者を誰にするかをデジタル庁が一律に指定していない点です。源内基準は「どの部局又は職員を管理者とするかについては、デジタル庁が一律に指定するのではなく、源内を利用する各府省庁等が明確にする」と書いています。配る側が役割の名前だけ定義し、具体的な人の指名は使う組織に委ねる。この分担は、グループ会社や複数拠点を持つ企業がAI統制を設計するときにそのまま使える形です。
社内のAIエージェント規程に足すべき4点
多くの企業の生成AI利用規程は「入力禁止情報」「出力の確認義務」までは書かれています。源内基準を読むと、そこから先に4つの記述があります。
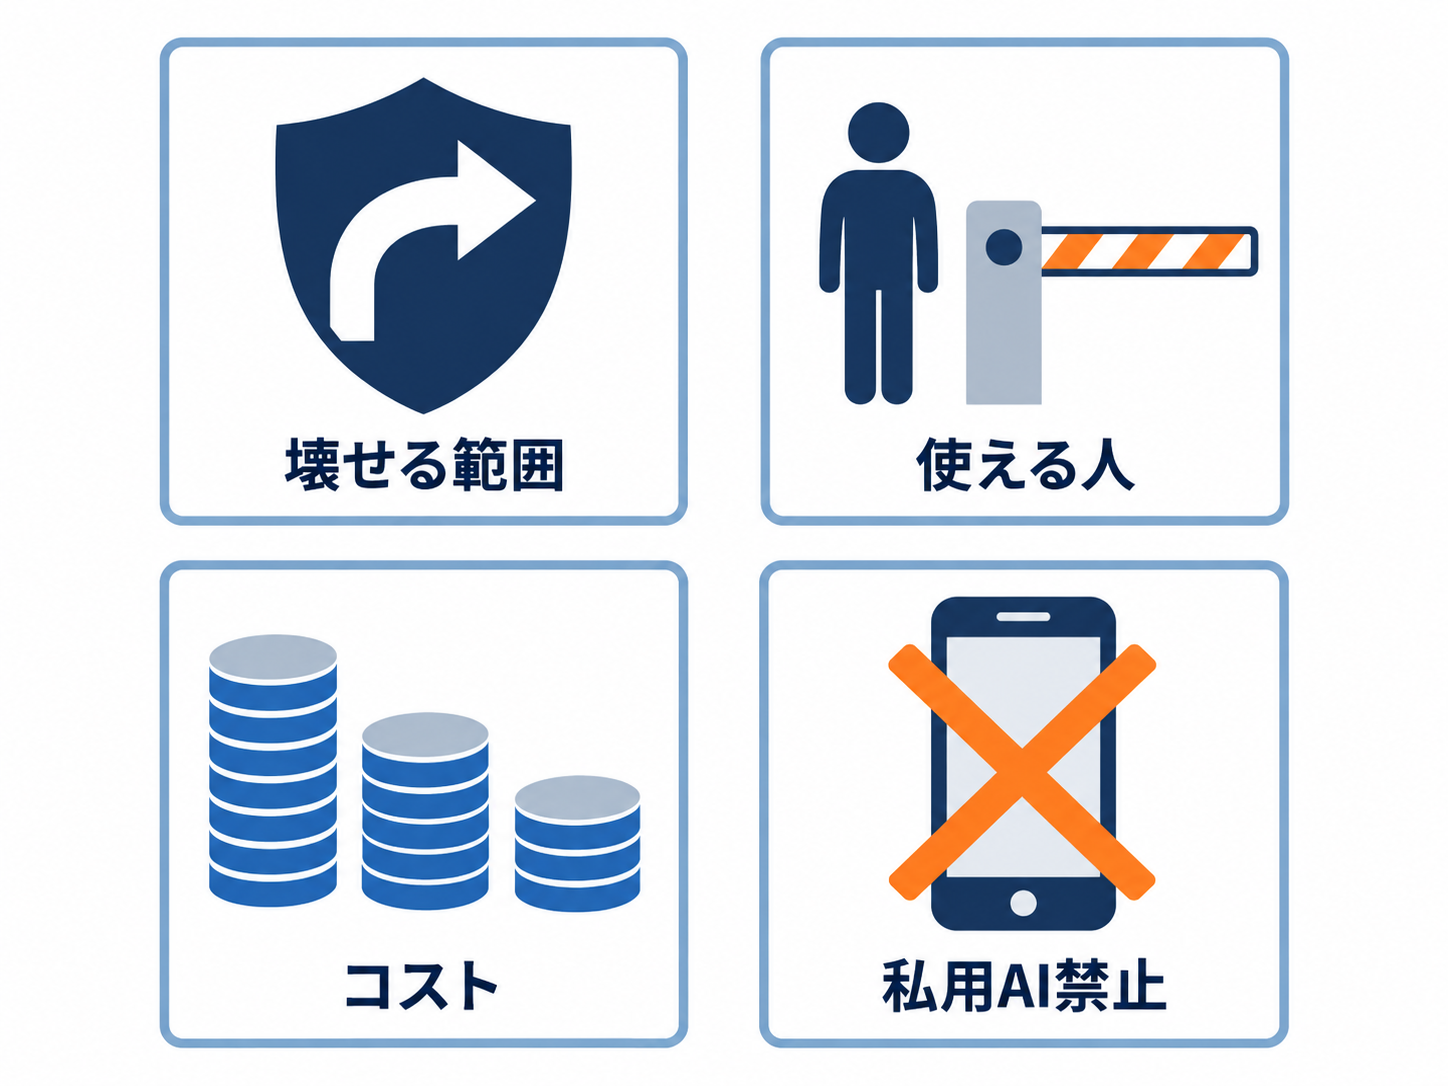
① システム側で「AIが壊せる範囲」を先に狭める
源内基準が規程として珍しいのは、人の注意義務だけでなくシステムの機能制限を文書に書き込んでいる点です。エージェントチャットについて、2026年10月時点の制限として次が挙げられています。
- エージェントチャットが上書き・削除できる対象は、AIが生成したファイルに限定されている
- 利用者がアップロードした原本ファイルはAIが上書き・改変できない(上書き時は原本を自動的に複製し、複製物を上書きする)
- 利用者1人当たりの保存可能量に上限を設定
- アップロードファイルには自動でセキュリティスキャンを実施(ただし未知の脅威を完全には排除しない、と限界も明記)
- パスワードで保護されたアーカイブなど、内容を検査できないファイルは読み取りを遮断
「AIに誤って消させない」をルールではなく仕様で担保する発想です。AIエージェントの権限設計についてはAIエージェントの権限管理|野良化を防ぐ3つの設計変数でも整理していますが、源内基準はさらに踏み込み、「原本は触らせない」という一線を実装レベルで固定しています。
② 利用者をリテラシーで絞る
源内基準は、自由度の高い「源内工房」について、全職員への開放を前提にしていません。「源内開発者が提供するリテラシーチェックの活用等により一定の水準を満たすことを管理者が確認等した職員に限って、源内工房を利用できるものとする」と定めています。
同時に、利用者の責務として「自ら理解・保有していない技能をAIに安易に委ねないこと」「AIの出力を評価できるだけの専門性(目利きの能力)を維持すること」「AIが利用できない場合でも、重要業務を遂行できる能力を維持すること」を挙げています。AI活用を推進する文書が、同じページでAIへの依存による技能低下を明確に警戒している点は注目に値します。社内研修の設計については社内AI研修は機能で区切らない|デジタル庁の3段階も参考になります。
③ コスト(トークンマネジメント)を遵守事項に入れる
源内基準は「トークンマネジメント」を、利用者と管理者双方の遵守事項として記載しています。内容は、従量課金制のトークン利用料が発生し「出力(応答)のみならず入力(プロンプト)に対しても課金されることを十分に認識した上で、費用を意識して入出力トークンを効率的に管理・活用する」というものです。
安全性の基準にコスト管理を書き込む構成は珍しいものです。しかしAIエージェントは1回の指示で数十から数百の工程を連続実行するため、費用は従来のチャット利用と桁が変わります。管理者向けには、利用費用を可視化するダッシュボードの活用と、今後提供を検討する「テナント管理者機能」(利用者一覧の確認と利用停止/費用ダッシュボードの閲覧権限管理/利用可能な基盤モデル・機能の設定管理)が示されています。
④ シャドーAIを名指しで禁止する
源内基準は「シャドーAIの利用禁止」という項目を設け、禁止する行為を4つの具体例で示しています。
- 私用のチャットAIサービスに非公開の業務資料を入力して分析させる
- 個人所有のスマートフォンの生成AIアプリで、業務に関する機微な質問やデータを入力する
- 個人アカウントの生成AIに業務メールを貼り付けて返信案を作成させる
- 個人契約のチャットAIサービスで、決裁前の計画案の誤字脱字チェックを行わせる
4つ目まで書いてあるのが重要です。「誤字脱字チェック」は多くの人が規程違反だと思わずにやってしまう行為で、抽象的な禁止文では防げません。実際、管理職の46.5%がシャドーAIを使っていた調査もあり、ルールを整備しただけでは減らないことが分かっています。禁止の粒度を「具体的な行為」まで落とすことが、源内基準から持ち帰れる書き方です。
そのまま真似してはいけない部分
源内基準は行政機関向けの文書であり、民間企業がそのまま適用できない記述もあります。最も注意が必要なのは情報の機密性区分です。
源内基準は、デジタル庁職員が源内で扱える情報を「機密性2情報」までとし、「機密性3情報」および特定秘密、重要経済安保情報は入力してはならないと定めています。この禁止は、プロンプトへの記載、添付ファイルの送信、マイドライブへの保存など入力方法を問いません。ただし機密性1〜3という区分は「政府機関等のサイバーセキュリティ対策のための統一基準群」に基づく行政の分類であり、民間企業の情報区分とは対応しません。
さらに源内基準自身が、機密性2情報についても「その内容や漏えい時の影響に幅があるため、一律に源内へ入力できるものではない」とし、各府省庁等が自組織の業務と情報の性質を踏まえて範囲と条件をルール化するよう求めています。区分の名前を借りるのではなく、自社の情報分類に翻訳する作業が必須だということです。
同様に、許認可・給付・不利益処分・採用といった「国民の権利利益に影響する業務」で利用を制限するという規定も、民間では「顧客の与信判断」「採用選考」「解約や請求の判断」など、自社で影響の大きい業務を特定し直す必要があります。
よくある質問
- 源内基準は民間企業が参考にしてよい文書ですか。
-
デジタル庁は発表文で、地方公共団体や民間事業者が安全性の確保と効果的な活用を両立するためのモデルケースとして広く参考にできると明記しています。PDFは誰でも閲覧・ダウンロードできます。
- 社内のAI利用規程は何から直せばよいですか。
-
源内基準と比べると、システム側の機能制限、利用者のリテラシーによる制限、コスト管理、シャドーAIの具体例の4点が抜けがちです。既存の規程にこの4項目があるかを先に確認するのが早道です。
- 源内の環境そのものを企業が使えますか。
-
デジタル庁は「エージェントチャット」「源内工房」を、だれでも利用・改変・再配布が可能な「源内OSS Ver.2.0」として令和9年(2027年)2月頃を目途に公開する予定だと発表しています。ライセンス種別や公開先は未公表です。
- 「機密性2情報」とは何ですか。民間にも同じ区分がありますか。
-
政府統一基準群に基づく行政機関の情報区分で、民間企業の分類とは対応しません。源内基準を参考にする場合は、自社の情報分類に読み替えたうえで入力可否の範囲を定める必要があります。
まとめ
デジタル庁が2026年10月20日に公開した源内基準は、約18万人規模でAIエージェントを配るにあたっての遵守事項を、利用者・管理者・開発者の3区分でまとめた全53ページの文書です。民間事業者のモデルケースとして使ってよいと明記されています。
Auto-IDフロンティアとして注目したのは、この基準が人の注意義務とシステムの機能制限を1つの文書に同居させている点です。「AIが上書きできるのはAIが生成したファイルだけ」「原本は自動複製してから上書きする」といった仕様が、規程の中に書かれています。文書だけのAI規程は、守られたかどうかを後から確認できません。壊せる範囲を先に狭めるという発想は、どの規模の企業でも持ち帰れます。
AI導入の進め方全体は「AI導入支援|中小企業の進め方と支援会社の選び方」、発注前に確認する具体的な基準は「AI導入支援会社の選び方|発注前に確認する7つの基準」で解説しています。
次に取るべきアクションは3つです。①自社のAI利用規程に、上記4点(システム側の制限・リテラシーによる利用者制限・コスト管理・シャドーAIの具体例)が書かれているかを照合する ②AIエージェントを使う業務のうち、誤りの回復が難しいものを特定し、人の承認を挟む工程を決める ③源内OSS Ver.2.0 の公開(2027年2月頃予定)を、自社の選択肢の1つとして情報収集の対象に入れる。
社内のAIエージェント統制をどこから整備すべきか判断に迷う場合は、AI導入相談フォームからご相談ください。既存規程との差分の洗い出しからお手伝いします。
出典・参考資料
- デジタル庁: ガバメントAI 源内においてAI エージェント利用環境の提供を開始するとともに、「源内基準 ()
- デジタル庁: ガバメントAI 源内 ガバナンス・セキュリティ・セーフティに関する基準(「源内基準 () (本記事の引用はすべてこの原典本体(全53ページ)から)
- デジタル庁: ガバメントAI『源内』 (発表日(2026年10月20日)の確認に使用)