デジタル庁は2026年8月25日、同年7月14日に開催した「第5回 先進的AI利活用アドバイザリーボード」の議事要旨を公開しました。政府部内の会議録ですが、そこで構成員が挙げた課題は、AIエージェントの導入をこれから判断する民間企業の設計項目とほぼ重なります。要点は「把握できていないAIは委託先まで広がる」「人の確認を入れるだけでは統制にならない」「不足しているのはAIを統制できる人材」の3つです。政府はこの議論を踏まえ、生成AIの調達・利活用ガイドラインを2026年度内に改定する計画を示しています。
デジタル庁の会議で何が確認されたのか
第5回 先進的AI利活用アドバイザリーボードは2026年(令和8年)7月14日に開催され、議事要旨は同年8月25日付でデジタル庁の会議ページに掲載されました。議題は各府省庁の生成AIシステム定期報告、国内外の動向、政府の利活用事例、AIガバナンス協会からの報告の4本です。
政府側の利用状況は「導入段階を終え、選別の段階に入った」と読めます。資料1「令和7年度第4回 各府省庁生成AIシステム定期報告概要」によると、令和8年3月末時点で全府省庁が生成AIシステムを利用開始済みで、25府省庁のうち20府省庁が府省庁内全体で利用を開始しました(前回報告から2府省庁増)。同時点までにリスクケースの発生事例はありません。
注目したいのは案件数の推移です。
| 区分 | 令和8年3月末時点 | 前回報告 |
|---|---|---|
| 生成AIシステムの案件総計 | 224件 | 306件 |
| 汎用型1(指示文やファイルを直接入力)/利用開始済 | 131件 | 210件 |
| 特化型1(RAG等で業務データを参照)/利用開始済 | 42件 | 28件 |
出典:デジタル庁 資料1(政府職員を利用者とするもののみ。利用者の範囲の記載がない2件を除く)
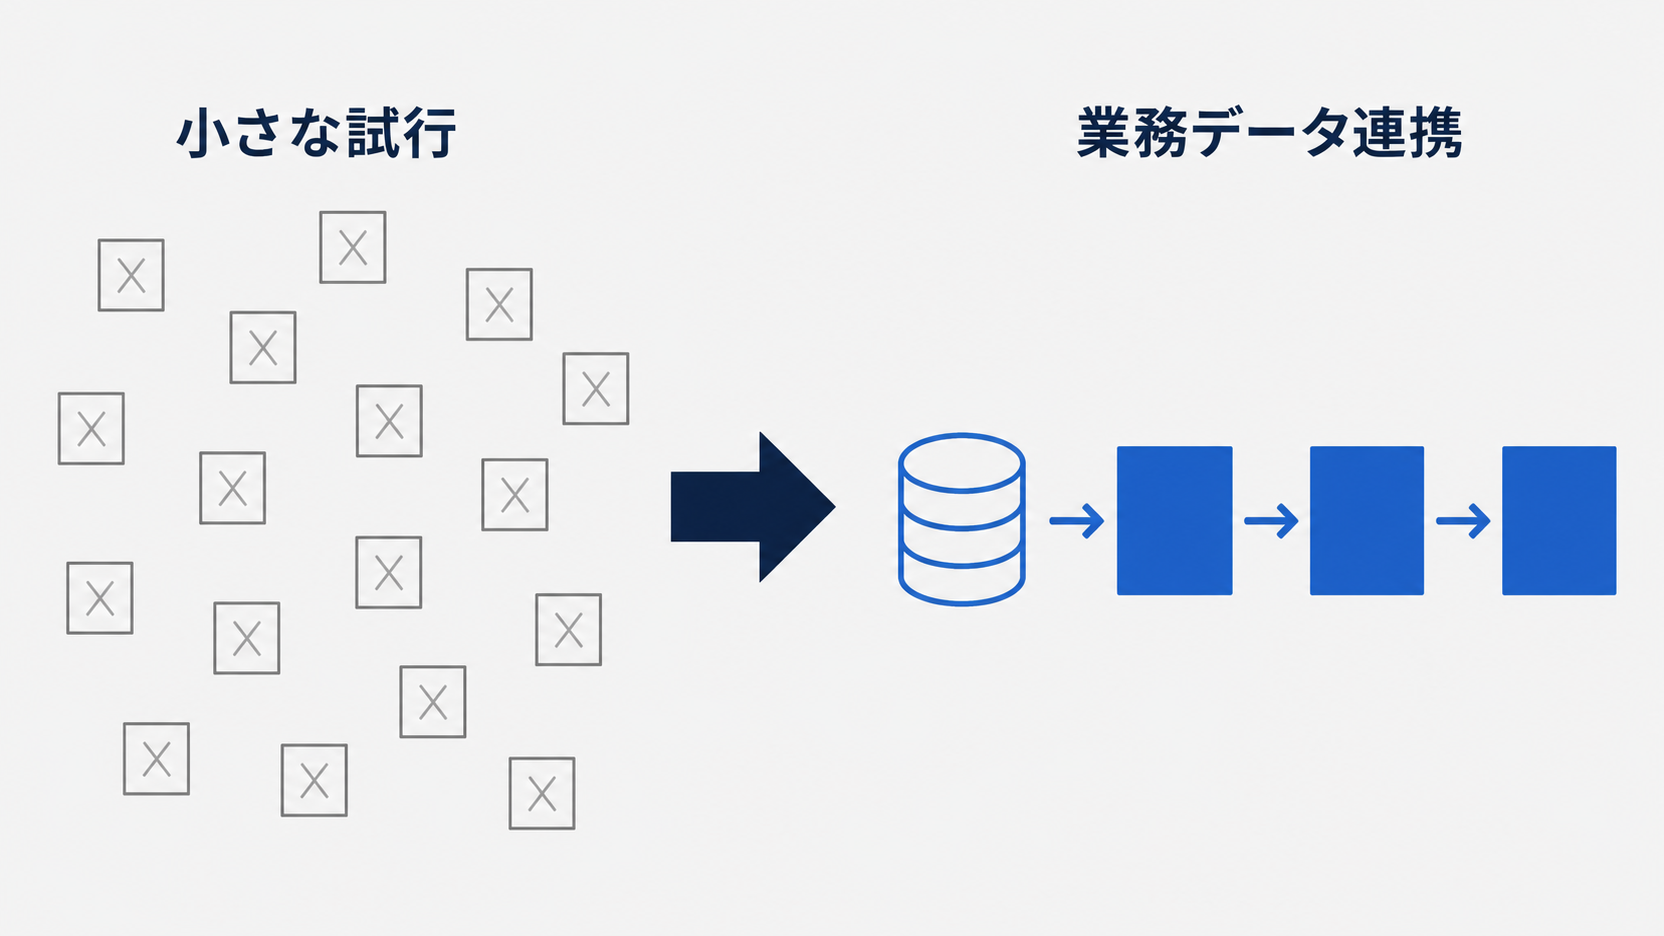
総数は減っていますが、内訳では、入力欄に文章を打ち込むだけの汎用型1が大きく減り、社内文書を検索して回答に使うRAG(Retrieval-Augmented Generation)などを組み込んだ特化型1が増えています。資料1は、利用を終了した案件の約9割が課室単位以下の小規模利用だったと整理しています。小さな試行が畳まれ、業務データにつながった本番利用が残る——民間企業のPoC(実証実験)整理と同じ動きが政府部内でも起きています。
民間に当てはまる3つの論点
議事要旨で構成員から出た指摘のうち、行政特有の事情に依存せず、そのまま企業のAIエージェント統制に移せるものが3つあります。
①把握できていないAIは、自社だけでなく委託先にも広がる
AIの把握漏れは「自社の中」だけの問題ではありません。一般社団法人AIガバナンス協会の佐久間弘明業務執行理事(同ボード構成員)は、外部パートナーのAI利用状況の把握漏れが自社内よりも深刻だと会議で述べています。
議事要旨によれば、同協会が会員企業50社程度に実施したアンケートで、64%が自社のAIユースケースの把握漏れの認識を示し、外部パートナーのAI利用状況については全体の87%程度が把握漏れがあるとの回答でした。原因として挙げられたのは、AIとして調達していないシステムにアップデートでAI機能が組み込まれる、という経路です。
ただしこの数値の母数には注意が必要です。回答は50社程度で、佐久間構成員自身が議事要旨の中で「AIガバナンス協会の会員は大企業が多い」と述べています。全企業に一般化できる比率ではありません。それでも、AIガバナンスに関心が高い大企業の集団ですら8割超が委託先のAI利用を把握できていない、という事実は、統制の空白がどこにあるかを示しています。自社のシャドーAI対策を進めても、業務委託先やSaaSベンダー側でAI機能が使われていれば、そこは視界の外です。
会議では門林雄基座長(奈良先端科学技術大学院大学 教授)も、サプライヤーの管理など「見えないAI機能」の管理には今後も留意が必要だと述べています。
②「人の確認を入れておく」は統制ではない
人による確認を挟めば安全、という発想は会議で明確に否定されています。柴山構成員は、AIエージェントのガバナンスでは権限の範囲と参照する情報の範囲のコントロールが重要だとしたうえで、「ヒューマンインザループの観点において、人の確認を過度に求めないことも重要」であり、「読み手が人の確認をとりあえず入れれば問題ないと解釈しないよう」留意してほしいと発言しました。
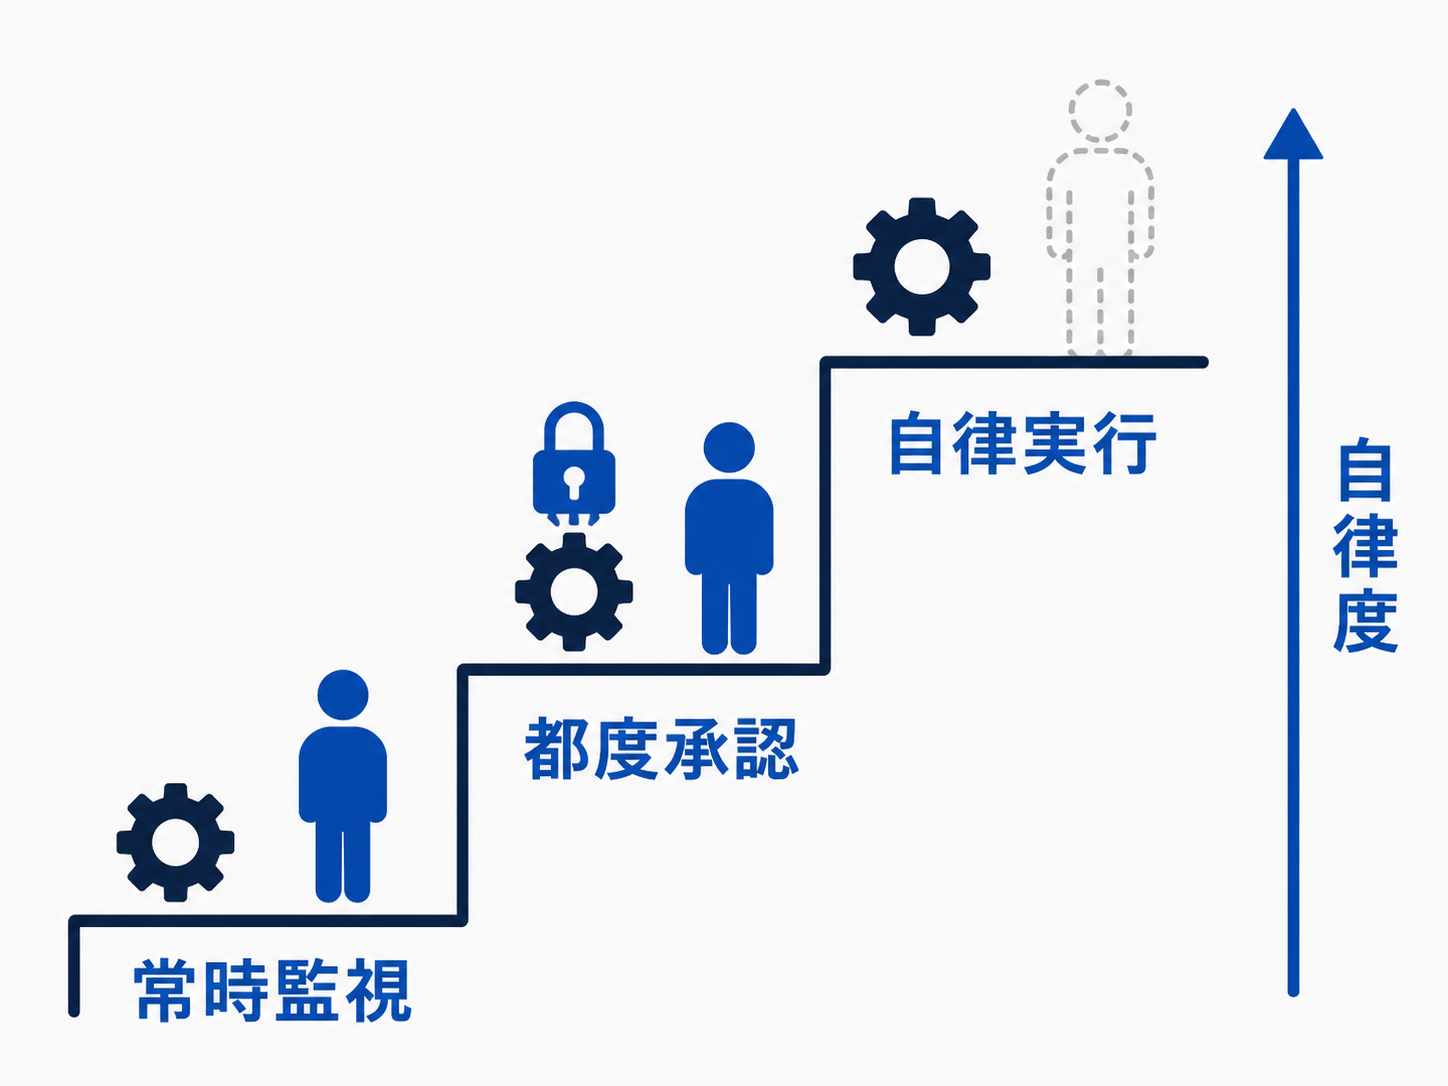
これに対しデジタル庁事務局は、ヒューマンインザループにはオンザループ(人が常時監視し必要時に介入する)やアウトオブザループ(人が個別処理には関与しない)といったバリエーションがあり、タスクに応じて段階を設けることが重要だと回答しています。
つまり設計の問いは「人を入れるか、入れないか」ではなく「どのタスクに、どの段階の関与を割り当てるか」です。全処理に承認を挟めば、承認は形骸化してクリック作業になり、担当者の負荷だけが残ります。この点はAIエージェントの権限設計を考えるときの出発点になります。
なお門林座長は、行政のガイドラインが対象とするのは行政のAI利活用であり無謬性が中心になるため、人の介入を誘導する形になると補足しています。民間企業が同じ強度の承認を全業務に敷く必要はない、という読み方もできます。
③不足しているのは「AIを作る人材」ではなく「AIを統制できる人材」
AI人材の不足は、開発者不足ではなく統制側の空白として語られました。吉永構成員は、東アジアのAIガバナンスと中小企業支援に関する国際会議での議論として、中小企業の人材育成では「一般的なセキュリティ研修ではAIのリスクを十分にカバーできていない」「AI特有の脆弱性を理解し、安全なコードを書けるエンジニアがほとんどいない状況」との指摘があったと紹介しています。
佐久間構成員も、AIガバナンスを社内で担う人材は大企業・中小企業を問わず不足していると応じ、同協会が「AIガバナンス専門人材(AIGist)の職能確立に向けて ―1次レポート:現状分析と論点整理―」を公表していることに触れました。門林座長は、AI管理基盤などエンタープライズ向け機能に統制が組み込まれつつある以上、その技術を適切にコントロールできる人材が必要になるとして、AIエージェントに係る資格制度の拡充にも言及しています。
一般的な情報セキュリティ研修は、プロンプトインジェクションやツール呼び出しの権限といったAIエージェント特有の論点をカバーしていません。既存の研修体系を持つ企業ほど「研修済み」と誤認しやすい領域です。IPAのAIセキュリティ研修のように、企画・判断層向けの学習機会が公的機関からも提供され始めています。
統計を自社の判断に使う前に、母数を確かめる
会議では、引用された統計の母数そのものが論点になりました。この場面は、AI関連の数字を経営判断に使う立場の読者にとって、議事要旨で最も実用的な部分かもしれません。
事務局が資料2で示した6カ国比較で、「AIエージェントについて理解しており、導入済み/導入を進めている」割合は日本が33%と、米国・英国・中国より低い水準でした。これに対し鳥澤構成員は、日本企業の3割が導入済みという数字は実感と乖離があり、原典を確認したところ大企業のみに限られている印象だとして、母数に関する限定的な条件を記載すべきだと指摘しています。事務局は指摘を反映すると回答しました。
実際、この数値の出典であるPwC Japanグループ「生成AIに関する実態調査2026 春 6カ国比較」(2026年6月10日公表)は、調査対象を「売上高500億円以上の企業・組織に勤務する課長職以上で、生成AI導入に対して何らかの関与がある方」と明記しています。中小企業は母数に入っていません。
「日本企業の3割が導入済み」を自社の遅れの根拠にする前に、その3割がどの規模・どの役職の回答なのかを確認する——政府の会議で構成員が実行したこの手順は、そのまま社内の投資判断にも使えます。
経営・DX担当者が今から着手できる5つの手当て
議事要旨と配布資料の内容を、着手順に整理します。特別なツール投資を伴わないものから並べています。
| # | 着手すること | 根拠となった論点 |
|---|---|---|
| 1 | 社内で使われているAI機能を台帳化し、所有者・目的・アクセス範囲・一意のIDを記録する | 資料2が比較したMicrosoft・AWS・Google・Anthropicの文書に共通する考え方 |
| 2 | 業務委託先・SaaSベンダーのAI利用状況を契約更新時に確認する項目を作る | 委託先の把握漏れ87%(AIガバナンス協会調査、母数50社程度) |
| 3 | AIエージェントを「提案するだけ」と「実行できる」に分け、承認が要る行為の境界を定義する | AWSがAutonomy(自律度)とAgency(行為範囲)でScope 1〜4に分類し、人間承認なしに実行できる場合をScope 3以上と整理 |
| 4 | 全処理一律の承認をやめ、不可逆な操作・外部公開を伴う操作に承認を集中させる | 柴山構成員「人の確認を過度に求めないことも重要」 |
| 5 | 情報セキュリティ研修とは別に、AI特有の脆弱性を扱う学習機会を確保する | 吉永構成員「一般的なセキュリティ研修ではAIのリスクを十分にカバーできていない」 |
デジタル庁の資料2は、Microsoft・AWS・Google・Anthropic「Trustworthy agents in practice」(2026年4月9日)の4本のガバナンス文書を比較しています。ベンダーは異なりますが、エージェントを「管理対象のリソース」として台帳と一意IDで扱う点、最小権限を敷く点は共通しています。特定製品を選ぶ前にこの共通項を要件定義に書き込んでおくと、後からの乗り換えコストを抑えられます。
なお柴山構成員は、政府調達でも委託先企業が安全性やガバナンスにどの程度取り組んでいるかを確認することが重要だと述べています。AI関連の受注側に回る企業にとっては、自社のガバナンス体制が発注要件になり得るという意味を持つ発言です。
まとめ(Auto-IDフロンティアの視点)
デジタル庁が2026年8月25日に公開した第5回 先進的AI利活用アドバイザリーボードの議事要旨は、AIエージェント統制の論点を「可視化」「承認設計」「人材」の3つに整理する材料になります。資料5によれば、政府は2026年度内に生成AIの調達・利活用ガイドラインの改定案をとりまとめる予定で、第6回の論点候補案には「AIエージェント導入・利活用時のルール」が挙がっています。
行政のガイドラインは、民間の調達要件や取引先の期待値に時間差で波及します。改定が出てから動くのではなく、いま台帳と承認境界を作っておく企業のほうが、そのときの追加コストは小さく済みます(AI基本計画(第2期)の方向性とあわせて読むと、政府がどこまで踏み込むかの輪郭も見えます)。
まず着手すべきは、社内で稼働しているAI機能の棚卸しです。ここが埋まらないと、承認設計も人材配置も対象が定まりません。自社のAI利用実態の可視化やAIエージェントの権限設計をどこから手をつけるか整理したい方は、AI導入相談フォームからお気軽にご相談ください。
よくある質問
- 第5回 先進的AI利活用アドバイザリーボードの議事要旨はどこで読めますか。
-
デジタル庁の公式サイトの会議ページで、2026年8月25日付のPDFとして公開されています。議事次第、資料1・2・4・5もあわせて同ページからダウンロードできます(資料3は非公開)。
- 政府の会議の内容は、中小企業にも関係がありますか。
-
関係があります。会議では中小企業の人材育成やAIガバナンス人材の不足が明示的に議論されており、政府調達で委託先のガバナンス体制を確認する方向性も示されました。取引先の要件として波及する可能性があります。
- AIエージェントに人の承認を入れれば安全ですか。
-
会議では「人の確認を過度に求めないことも重要」と指摘されました。全処理に承認を挟むと形骸化するため、不可逆な操作や外部公開を伴う操作に絞って承認を集中させる設計が推奨されています。
AI導入の進め方全体は「AI導入支援|中小企業の進め方と支援会社の選び方」、発注前に確認する具体的な基準は「AI導入支援会社の選び方|発注前に確認する7つの基準」で解説しています。
出典・参考資料
- デジタル庁: 第5回 先進的AI利活用アドバイザリーボード ()
- デジタル庁: 第5回 先進的AI利活用アドバイザリーボード 議事要旨 ()
- デジタル庁: 資料1 令和7年度第4回 各府省庁生成AIシステム定期報告概要 ()
- デジタル庁: 資料2 我が国及び諸外国における生成AIに係る動向 ()
- デジタル庁: 資料4 佐久間構成員提出資料(AIエージェントのガバナンスをめぐる動向) ()
- デジタル庁: 資料5 今後の予定 ()
- PwC Japanグループ: 生成AIに関する実態調査2026 春 6カ国比較 () (調査対象条件を確認)
- Anthropic: Trustworthy agents in practice ()
- Microsoft: Govern and secure AI agents
- AWS: A governance framework for building trustworthy agentic AI for public sector and regulated organizations ()