脆弱性を見つける速度は、AIによってすでに人間の処理能力を追い越しています。Anthropicが2026年10月8日に開始した長期施策「Anthropic Cyber Mission」の資料には、同社が見つけた候補脆弱性が2.9万件を超える一方、人手で精査できたのは約6,000件にとどまる、という数字が出てきます。経営・DX担当者にとっての論点は「AIが守ってくれるか」ではありません。検出が増えたときに、自社が修正を適用し終えるまで何日かかるのかです。この記事では、Cyber Missionの中身を一次情報で確認したうえで、自社が対象になるかどうかの線引きと、代わりに決めておく4つの点検項目を整理します。
Anthropicが2026年10月8日に始めた「Cyber Mission」の中身
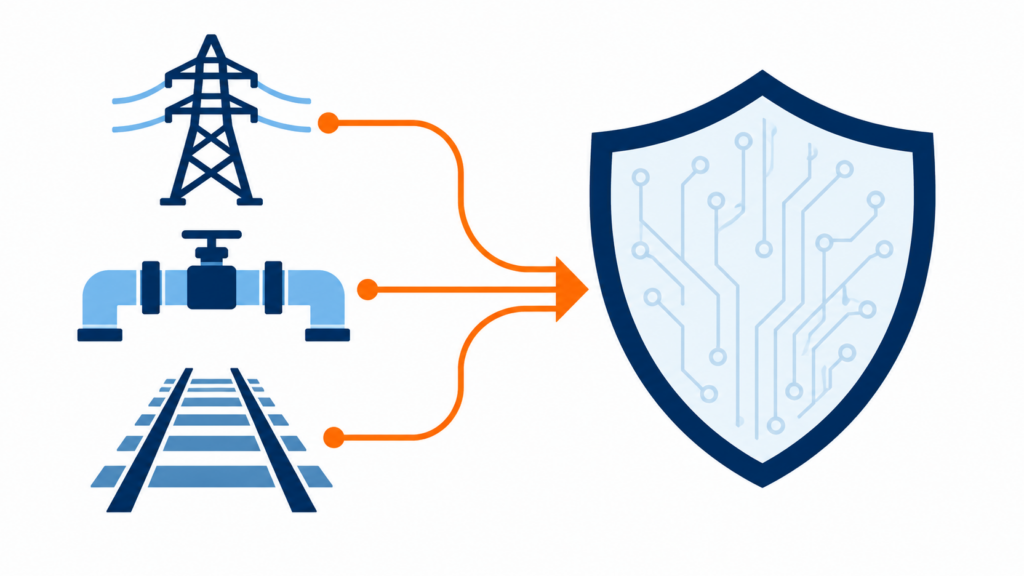
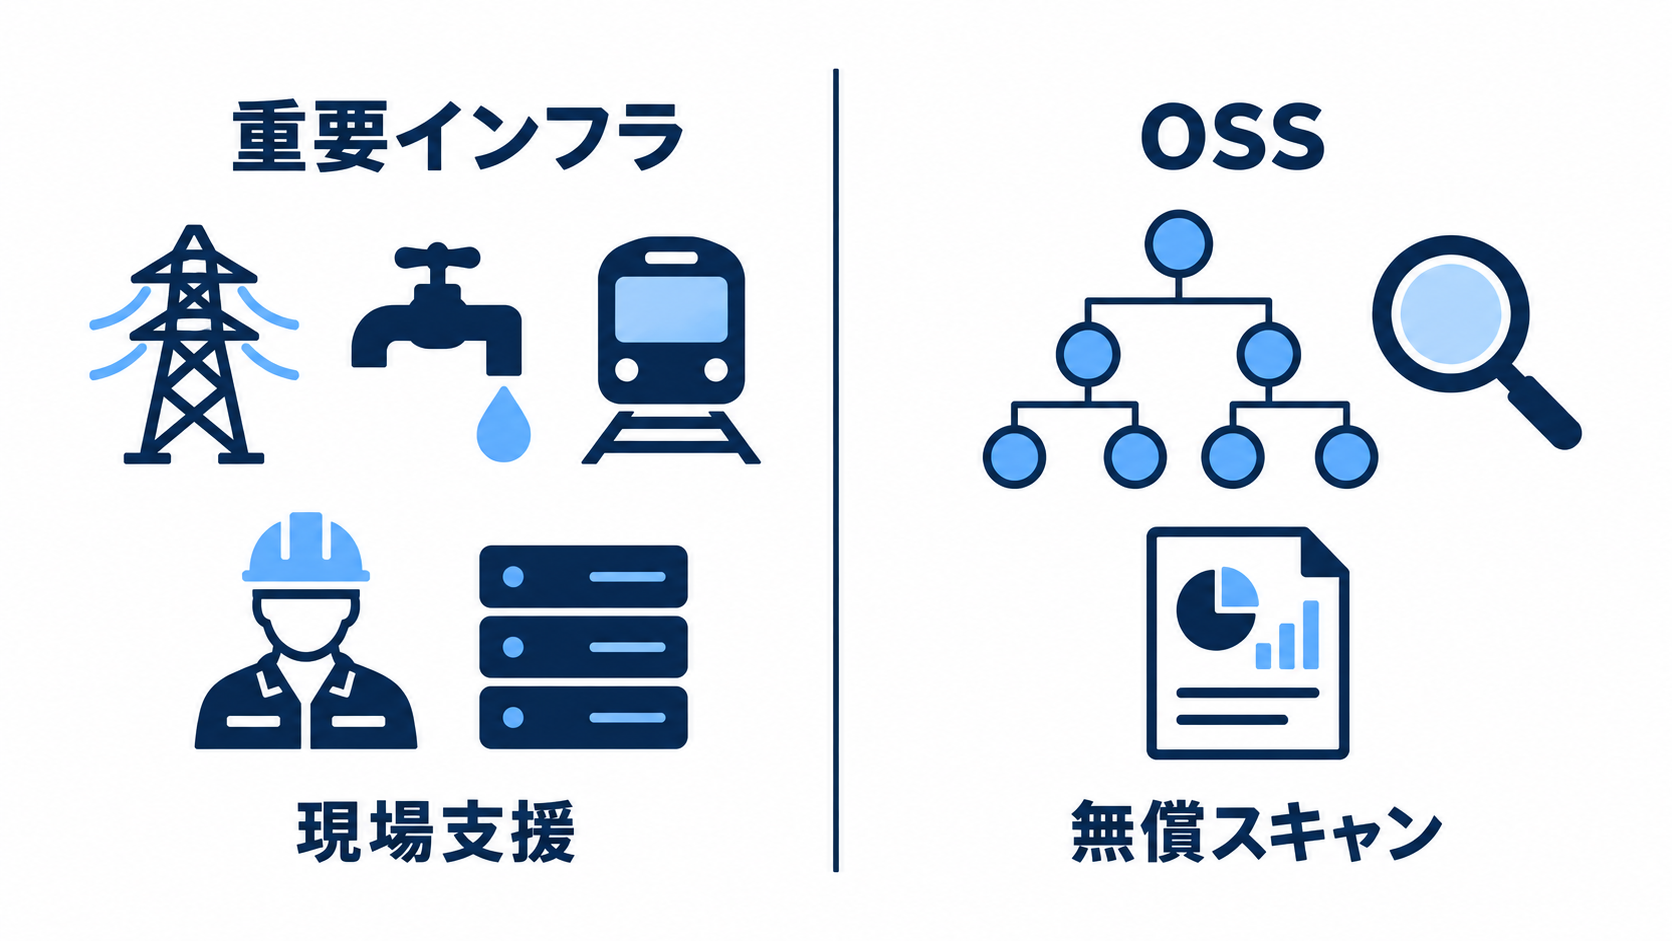
Anthropic Cyber Missionは、サイバー防衛側を支援する長期施策で、2つのプログラムから始まります。重要インフラを守る事業者へモデルと人を送る「Critical Infrastructure Defense Program(CIDP)」と、オープンソースソフトウェアを無償でスキャンする「OSS Scanner」です。Anthropicの公式発表(2026年10月8日)に基づきます。
| Critical Infrastructure Defense Program(CIDP) | OSS Scanner | |
|---|---|---|
| 対象 | 電力網・水道・交通の制御システム(OT)や政府システムを守る「信頼できるプロバイダー」 | インフラと利用者のセキュリティに重大な影響を持つオープンソースプロジェクト |
| 提供するもの | 最上位のClaudeモデル、オンサイトのエンジニア、Anthropicの脅威リサーチ | 定期的な脆弱性スキャンとレポート(無償・オプトイン) |
| 創設パートナー | Accenture、Booz Allen、CrowdStrike、Deloitte、Dragos、日立、Insane Cyber、Nozomi Networks、Palo Alto Networks、PwC、Rockwell Automationの11社 | ― |
| 参加方法 | 重要インフラ事業者向けの興味登録フォーム | プロジェクトのメンテナがオプトインで申込 |
Anthropicはこの施策の前段として、2026年6月に米国の州・地方・部族・準州政府向けのサイバー防衛プログラムを開始しており、以降「全米の半数を超える州」と一部の大規模な公共重要インフラ事業者に、最上位のClaudeモデルと技術支援を提供してきたと説明しています。CIDPはその対象を、政府から民間のOT防衛プロバイダーへ広げたものと位置づけられます。
変わったのは「発見」の速度だけ――2.9万件と約6,000件の差
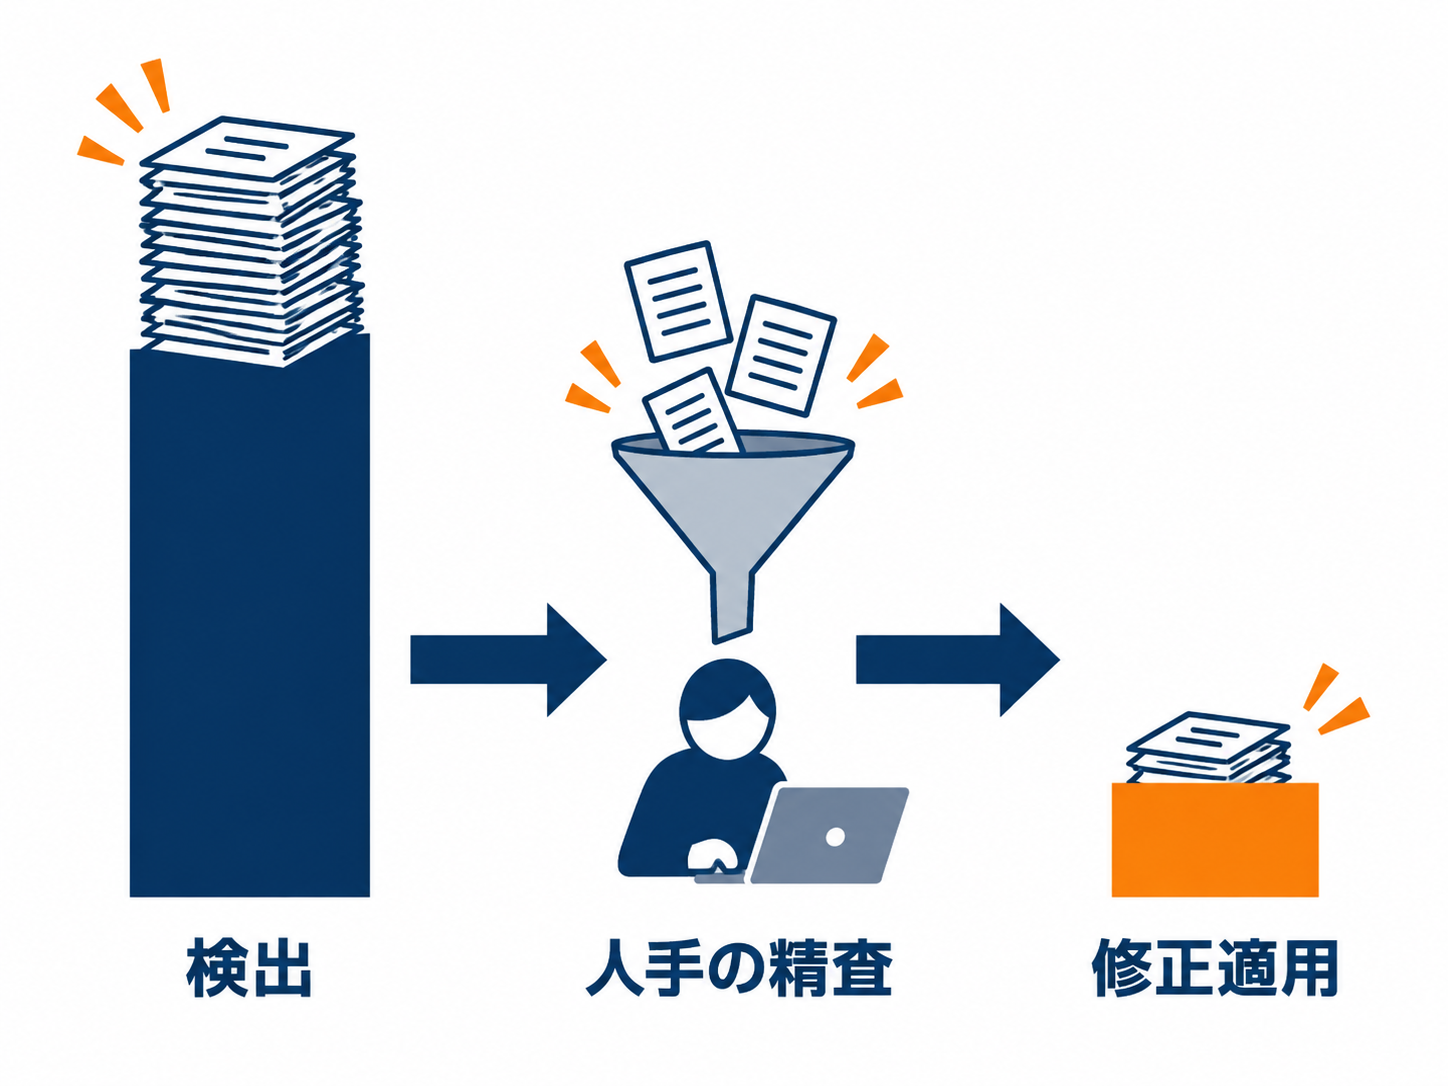
このニュースで最も重い数字は、資金額やパートナー数ではありません。Anthropicの脆弱性開示(CVD)活動で見つけた候補脆弱性が2.9万件超に達し、そのうち人手で精査・トリアージできたのは約6,000件だという記述です。発見がトリアージの5倍近い速度で積み上がっている、という意味になります。
この差は、Anthropic Frontier Red Teamの技術投稿(2026年10月8日)がOSS Scannerを「完全にモデル生成で、人によるレビューやトリアージを含まない」と明記した理由でもあります。人を介さないからスキャンの頻度を上げられる一方、レポートが誤っている可能性は残る、と同社自身が断っています。
同投稿は、OSS Scannerの精度についても具体的な数字を示しています。
- Anthropicが見込む真陽性率は90%超
- 初期検証では、48プロジェクトから出た重大・高の脆弱性97件を外部のペネトレーションテスターが確認し、85件(88%)が同社のCVDプロセスの基準を満たした
- 残り12件のうち11件は「実在するが既知の問題か、スキャン内の他の検出と重複」、無効(偽陽性)は1件
- レポートには、自己完結した再現手順、脆弱性の説明(可能な場合は混入時点の特定を含む)、修正パッチ候補が含まれる
さらに同社は、LLMが見つけられる脆弱性の割合が「昨年初めの20%未満から今年は85%超へ」上がったとも書いています(どのベンチマークでの測定かは明記されていません)。
検出の精度が上がっても、修正の意思決定とリリース作業は人と組織に残ります。 ここが経営・DX担当者の守備範囲です。
自社はこのプログラムの対象になるのか
結論から言うと、一般の中小企業・中堅企業はCIDPもOSS Scannerも直接の対象ではありません。CIDPの提供先は「OTを守る信頼できるプロバイダー」であり、創設パートナーはすべて大手のセキュリティ企業・コンサルティング企業・制御機器メーカーです。OSS Scannerの対象は、インフラと利用者のセキュリティに重大な影響を持つオープンソースプロジェクトに限られ、選定基準はGoogleのOSS-Fuzzに近い考え方で個別に判断されると説明されています。
自社が当てはまる可能性があるのは、次のいずれかの立場に限られます。
| 立場 | 当てはまる窓口 |
|---|---|
| 電力・水道・交通・製造などのOTを守るサービスを提供している | CIDPの興味登録フォーム |
| 広く使われているOSSのメンテナである | OSS Scannerのオプトイン申込 |
| 上記いずれでもない(大多数の事業会社) | 直接の窓口はない。利用しているベンダー・MSP経由で間接的に恩恵を受ける立場 |
日本企業の接点としては、日立製作所が2026年10月9日にCIDPへの創設パートナーとしての参画を発表しています。日立はワーキンググループに参加してOT(制御・運用技術)の知見を提供し、得られた知見を同社のサービス「HMAX Cyber」の高度化とOT製品のセキュリティ強化につなげるとしています。同リリースは背景として、止めることが許されないインフラではシステム停止を伴うパッチ適用が実施しにくい一方、AIの進展によって脆弱性の公開から悪用までの時間が大きく縮まっている、と説明しています(具体的な日数の提示はありません)。
つまり、OT側の制約と攻撃側の速度が逆方向に動いているという構図です。これは制御システムを持つ製造業・インフラ関連企業にとって、ベンダー選定の評価軸が「製品の機能」から「修正を当てるまでの運用」へ移ることを意味します。
経営・DX担当者が代わりに決める4つの点検
直接の窓口がない立場であっても、やることはあります。AIによる脆弱性検出が業界全体で増えるなら、自社に届く指摘も増えるという前提で、受け手側の体制を点検します。
①「通知から修正完了まで」の日数を実測する
最初に測るのは精度ではなく時間です。直近に受けた脆弱性の指摘について、通知日・影響範囲の判定日・修正の本番適用日を並べ、何日かかったかを出します。日数が出せないなら、記録が残っていないことが最初の課題になります。
② 使っているOSSと依存関係を棚卸しする
OSS Scannerが動く範囲は広く使われているOSSです。自社の製品・社内システムがどのOSSに依存しているかの一覧(SBOM=ソフトウェア部品表)がなければ、「このOSSに脆弱性が出た」という情報を自社の影響範囲に翻訳できません。AIで作ったコードを本番に入れている場合はとくに該当します。この論点は「バイブコーディング9割に脆弱性|残す検査工程」で検査工程の設計として整理しています。
③ ベンダー・MSPに3つ質問する
間接的に恩恵を受ける立場だからこそ、取引先への質問で差が出ます。
- 防御側でAIを使っていますか。使っている場合、出力を人がレビューする工程はありますか
- 脆弱性を検知してから、当社環境へ修正を適用するまでの標準リードタイムは何日ですか
- 検知した内容を当社へ通知する基準(深刻度のしきい値)はどう決まっていますか
④ モデル生成レポートは「1割は外れる」前提で受け取る
真陽性率90%超という数字は、裏返せば10件のうち1件程度は確認に値しない指摘が混じるという意味です。届いた指摘をすべて同じ優先度で扱うと現場が止まり、逆にすべてを疑うと本物を見落とします。深刻度と自社の露出度(外部公開されているか、認証の内側か)で仕分けるルールを先に決めておきます。
AI導入の進め方全体は「AI導入支援|中小企業の進め方と支援会社の選び方」、発注前に確認する具体的な基準は「AI導入支援会社の選び方|発注前に確認する7つの基準」で解説しています。
具体的な活用シーン
製造業(制御システムを持つ工場)
ラインを止めずにパッチを当てられないという制約は、AIがあっても消えません。代わりに効くのは、停止可能な時間帯(定期保全の枠)を起点に、適用を待たせる脆弱性と緊急で当てる脆弱性の判定基準を先に決めておくことです。判定の材料として、ネットワークの分離状況と外部接続の経路を一覧にしておきます。
自社開発のWebアプリ・顧客向けサービス
外部公開されているコードは、AIスキャンの対象になりやすい領域です。依存ライブラリの更新を人の手作業で回している場合、更新の自動化(依存関係更新のプルリクエスト自動作成)と、リリース前の自動検査の2点が先に効きます。
情報システム部門が一人〜数人の体制
優先順位を付ける時間そのものが足りない体制では、仕分けを外に出す判断が現実的です。その際、③の3つの質問を契約前に投げられるかどうかが、年間の運用負荷を左右します。AIエージェントに外部からの問い合わせを触らせる設計上の注意は「AIエージェントが公開サイトを試した|点検する7項目」で扱っています。
よくある質問
- 自社もAnthropicのCyber Missionに参加できますか。
-
2026年10月時点で窓口は2つのみです。OTを守るサービス提供者はCIDPの興味登録フォーム、広く使われているOSSのメンテナはOSS Scannerへのオプトインです。一般の事業会社向けの直接窓口は用意されていません。
- AIが生成した脆弱性レポートはそのまま信用できますか。
-
Anthropicは真陽性率90%超を見込み、初期検証では97件中85件(88%)が同社の開示基準を満たしました。ただし出力は人のレビューを経ていないため、深刻度の判定を含めて自社での確認が前提になります。
- まず何から手を付けるべきですか。
-
直近の脆弱性対応について「通知日から本番適用日までの日数」を1件だけ実測してください。数字が出ないなら記録の不在が課題で、ツール導入より先に対応記録の様式を決める段階です。
まとめ
Anthropic Cyber Mission(2026年10月8日開始)は、重要インフラ向けのCIDPとOSS無償スキャンの2本立てで、一般企業は直接の対象ではありません。それでも読み飛ばせないのは、Anthropic自身が示した2.9万件対約6,000件という差が、発見は自動化できても修正は人に残るという構図をはっきり示しているからです。日立のCIDP参画(2026年10月9日)も、OT側の「止められない」という制約を前提にした動きでした。
次に取るべきアクションは、ツールの検討ではなく測定です。直近1件の脆弱性対応で「通知から本番適用まで何日かかったか」を出し、その数字を使ってベンダー・MSPへ3つの質問を投げてください。日数が出せないなら、記録の様式を決めるところが出発点になります。
脆弱性対応の記録や依存関係の棚卸しをどこから始めるか決めかねている場合は、AI導入相談フォームからお気軽にご相談ください。自社の体制に合わせた進め方を一緒に整理します。
出典・参考資料
- Anthropic: Introducing the Anthropic Cyber Mission ()
- Anthropic Frontier Red Team: Launching an opt-in vulnerability-finding service for open-source software ()
- Anthropic: OSS Scanner
- 日立製作所: 日立、Anthropicの重要インフラ向けサイバー防衛プログラム「Critical Infrastructure Defense Program ()
- Cyber Security News: Anthropic Cyber Mission to Support Defenders with Tools, Research, and Resources (創設パートナー11社・真陽性率90%超のクロスチェックに使用)
- Unite.AI: Anthropic Launches Cyber Mission for Critical Infrastructure, Open Source (同上)