政府は2026年10月26日、総理大臣官邸で第1回サイバーセキュリティに関する関係閣僚会議を開催しました。高市総理は「来週中を目途に、政府としての『緊急対策パッケージ』を取りまとめます」と述べており、パッケージ本体は2026年11月2日時点でまだ公表されていません。ただし会議で出された指示のうち、中小企業に直接関係するのは「サイバーセキュリティお助け隊の拡充検討」と「サプライチェーン全体の観測網整備」の2本で、この2本はパッケージの公表を待たずに何をすべきかが読み取れます。
2026年10月26日に何が決まったのか
決まったのは対策の中身ではなく、関係大臣への指示と、緊急対策パッケージを取りまとめるという方針です。この日の会議で個別の制度が確定したわけではありません。
首相官邸の記録によれば、高市総理は冒頭で「我が国の企業などに対する相次ぐサイバー攻撃によって、大規模な『情報漏えい被害』などが多数、生じています」と述べ、赤沢経済産業大臣・古川サイバー安全保障担当大臣らに対して複数の指示を出しました。主な指示は次のとおりです。
| 対象 | 指示の内容 |
|---|---|
| 被害企業への支援 | IPA(情報処理推進機構)や警察の相談対応を充実させ、民間機関や地方自治体との連携も強化し、どこに相談しても必要なサポートを得られる体制を整える |
| 民間専門能力の活用 | 国家サイバー統括室が、経済産業省の協力を得て、初動から復旧までの「民間の高度な専門能力を活用するための仕組み」の構築を進める |
| 中小企業・小規模事業者 | 「サイバーセキュリティお助け隊」を十分に活用できるよう体制や支援策の拡充を速やかに検討する/相談窓口の抜本的な拡充とプッシュ型での情報提供を行う |
| 情報収集・発信 | サイバー協議会へのセキュリティベンダー企業などの参加拡大/各大臣が所管業界の被害企業から迅速に情報を収集し国家サイバー統括室へ集約/経営層・専門家・国民向けなど対象を明確にした情報発信 |
| 脆弱性の検証 | IPAの知見・人材を活用した模擬的な攻撃テストと、サプライチェーン全体の観測網整備を前倒しで実施する |
| 政府自身のシステム | AISI(AIセーフティ・インスティテュート)の知見も活用しながら、高性能AIを用いた脆弱性チェックを前倒しで実施する |
| 攻撃への対処 | アクセス・無害化措置を含むあらゆる対処オプションを戦略的に選択し実行する/同盟国・同志国と連携し攻撃主体の特定を進める |
いずれも「〜して下さい」という指示であり、制度の詳細・予算・開始時期は2026年11月2日時点で公表されていません。緊急対策パッケージの公表後に改めて確認が必要です。
AIは2か所に出てくる
総理発言で高性能AIが言及されるのは2か所で、どちらも攻撃側ではなく「守る側が先に脆弱性を見つける」用途です。見出しだけを読むと逆の印象を受けやすいため、整理しておきます。
1つ目は民間向けです。総理は赤沢経済産業大臣に対し、「IPAの知見・人材を活用して、高性能AIも活用しながら、システムの脆弱性を見つけるトップガン人材が『模擬的な攻撃テスト』を行うことで、システムの脆弱性を発見し、対策を講じる取組」を前倒しで実施するよう指示しました。人が主語で、AIは支援手段という書かれ方です。
2つ目は政府自身のシステムです。「各大臣は、古川大臣を中心に、AISI(AIセーフティ・インスティテュート)の知見も活用しながら、『高性能AIを用いた脆弱性チェック』を前倒しで実施し、担当する府省庁の『システムの安全確保』を改めて徹底して下さい」とされています。
経営の観点で押さえるべきなのは、AIによる脆弱性の発見が公的な施策として前倒しされる環境では、自社システムの穴も従来より早く見つかりうるという点です。これは攻撃側にも同じ技術が使えることの裏返しでもあります。AIが実際に脆弱性を検出した規模感については「AIが脆弱性2.9万件を検出|修正体制の4点検」で扱いました。自社でAIにコードを書かせている場合は「バイブコーディング9割に脆弱性|残す検査工程」も併せて確認してください。
中小企業に直接関係する2本
中小企業に関係するのは、サイバーセキュリティお助け隊の拡充検討と、サプライチェーン全体の観測網整備です。前者は支援を受ける側、後者は点検される側として影響します。
1本目:サイバーセキュリティお助け隊の拡充検討 総理は赤沢経済産業大臣に対し、「『サイバーセキュリティお助け隊』を中小企業や小規模事業者が十分に活用できるよう、『体制や支援策の拡充』を速やかに検討して下さい」と指示しました。あわせて「中小企業や小規模事業者に対して、『相談窓口』の抜本的な拡充をはじめ、プッシュ型での情報提供を行って下さい」とも述べています。拡充の具体内容は検討の指示段階であり、2026年11月2日時点では未公表です。
2本目:サプライチェーン全体の観測網 同じ指示の中で、「サプライチェーン全体でサイバー攻撃の観測網を整備し、中小企業を含めた迅速な対策につなげる取組」を前倒しで実施するよう求めています。実施主体・対象範囲・開始時期はいずれも未公表ですが、中小企業が「自社だけの問題ではなく、取引網の一部として見られる」という方向性は明確です。
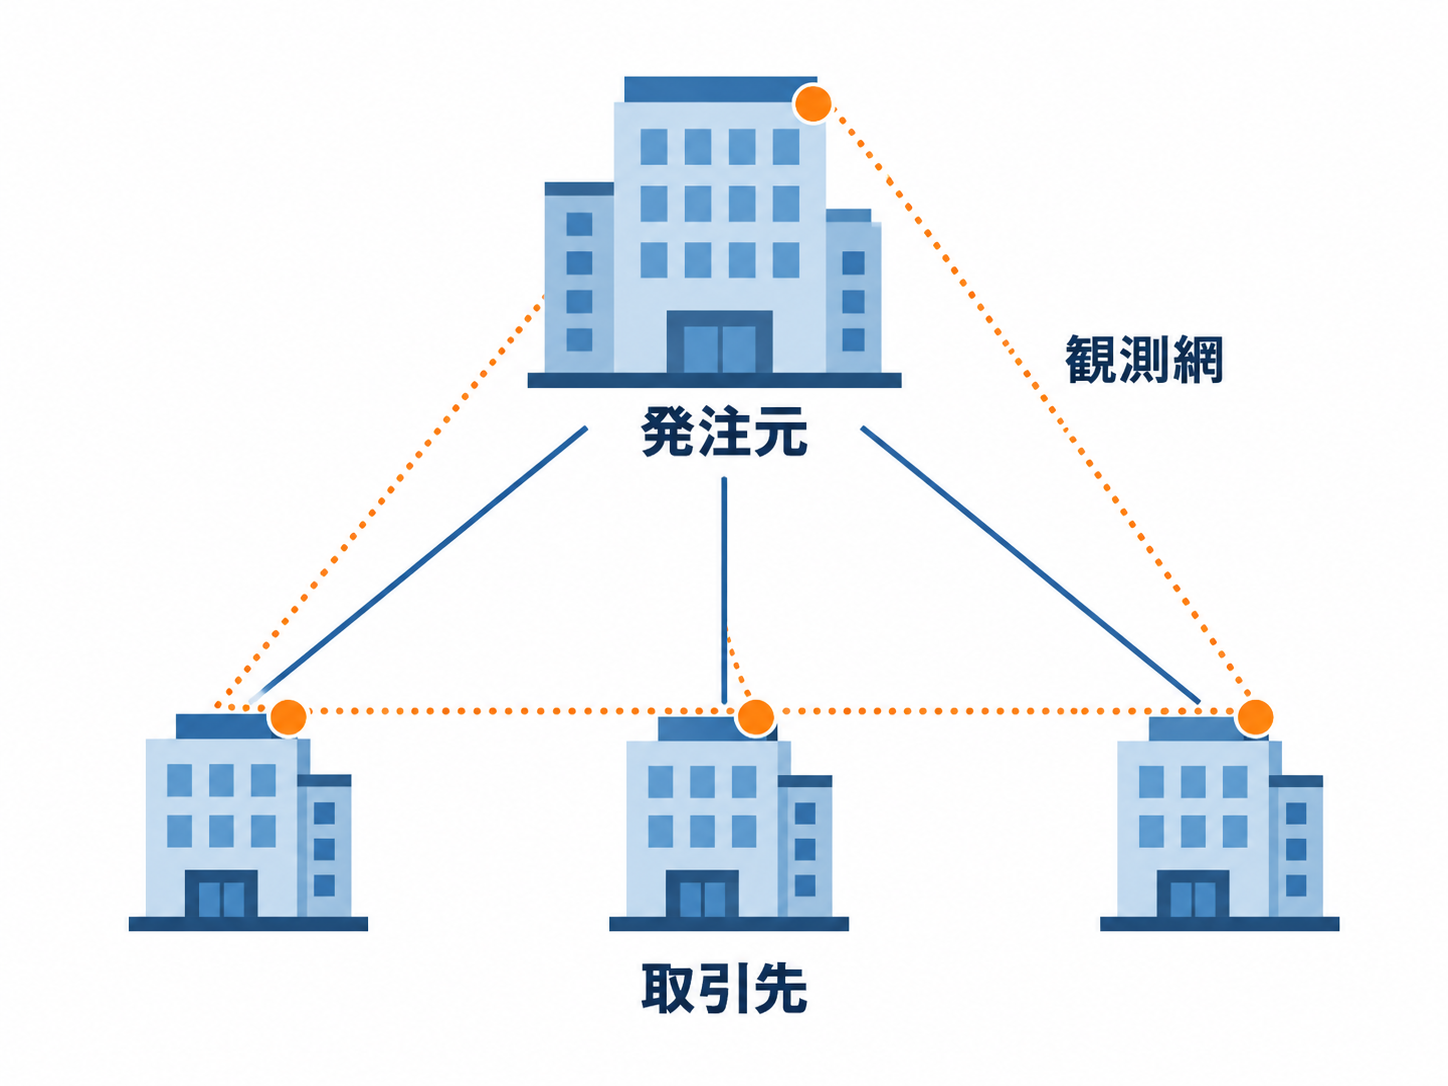
発注側の視点に立つと、意味は次のように翻訳できます。観測網が整備されれば、発注元の大企業は自社の取引先を含めた攻撃の兆候を把握しやすくなります。その裏側で、取引先である中小企業は、セキュリティ状況の説明を求められる頻度が上がると考えておくのが現実的です。実際に委託先まで被害が及ぶ構図は「シャドーAIで疾患情報が流出|委託先まで届く点検3層」で整理しています。
パッケージを待たずに今日できる3つ
緊急対策パッケージの公表前でも、既に動いている制度が2つあります。パッケージを待つ必要はありません。
1. IPAの相談窓口を社内の連絡先に登録する IPAは2026年10月16日(金)13時に「不正アクセス特別相談窓口」を開設しました。対象は全国の企業・組織で、受付は平日9時30分〜17時30分(12時〜13時を除く)、電話は03-6759-5760、メールは incident-support@ipa.go.jp です。被害が確定していなくても相談でき、事象のヒアリングと被害発生の可能性についての助言、有効な応急処置案の助言、インシデント対応を行う専門業者一覧の紹介、他に必要な相談・報告先の紹介を受けられます。
IPAは開設の背景について、「国内の金融機関や通信事業者等の幅広い事業者から、不正アクセスの被害による情報漏えい事案の公表が相次いで行われています」とプレス発表で説明しています。インシデントが起きてから連絡先を探すのでは遅いため、社内の緊急連絡先一覧に今のうちに加えておくのが実務的です。
2. サイバーセキュリティお助け隊サービスを補助金の枠で検討する サイバーセキュリティお助け隊サービスは、デジタル化・AI導入補助金2026のセキュリティ対策推進枠の対象です。同枠の補助額は5万円〜150万円、補助率は中小企業が1/2以内・小規模事業者が2/3以内で、補助対象経費はサービス利用料(最大2年分)です。
ただし公募要領には制限があります。サイバーセキュリティお助け隊サービスの登録を受けたITツールについて、IT導入補助金2022・2023・2024・2025のいずれかの枠で交付決定を受けている場合、またはデジタル化・AI導入補助金2026でいずれかの枠に申請済み・交付決定済みの場合は、セキュリティ対策推進枠に申請できません。過去の利用状況を先に確認してください。枠ごとの上限額と対象範囲は「デジタル化・AI導入補助金2026|上限450万円と締切・対象枠」で整理しています。
3. 自社システムの脆弱性を棚卸しする 模擬的な攻撃テストやサプライチェーン観測網が前倒しで整備されても、自社が何を公開しているかを把握していなければ対応できません。公開しているWebサイト・業務システム・外部公開しているファイル共有の一覧を作り、それぞれの更新状況を確認するところから始めます。Webサイトの点検観点は「PHP2Shell|プラグイン更新では直らない4点検」で具体的に扱いました。
よくある質問
- サイバーセキュリティの緊急対策パッケージはいつ公表されますか。
-
高市総理は2026年10月26日の会議で「来週中を目途に」と述べており、2026年11月2日から8日の週が目途です。2026年11月2日時点では未公表のため、公表後に内容を確認する必要があります。
- 2026年10月26日の会議で中小企業向けの支援は決まったのですか。
-
決まっていません。サイバーセキュリティお助け隊の体制・支援策の拡充と相談窓口の抜本的拡充は、経済産業大臣への検討の指示段階です。具体的な内容・時期は未公表です。
- 不正アクセスの被害が疑われる場合、どこに相談すればよいですか。
-
IPAが2026年10月16日に開設した不正アクセス特別相談窓口(電話03-6759-5760、平日9時30分〜17時30分)が利用できます。被害が確定していない段階でも相談できます。
- サイバーセキュリティお助け隊サービスは補助金で導入できますか。
-
デジタル化・AI導入補助金2026のセキュリティ対策推進枠(5万円〜150万円、補助率は中小企業1/2以内・小規模事業者2/3以内)の対象です。ただし過去のIT導入補助金で交付決定を受けている場合は申請できません。
まとめ
2026年10月26日の第1回サイバーセキュリティに関する関係閣僚会議について、押さえるべき点は3つです。
- 決まったのは指示と方針であり、制度の中身ではない。緊急対策パッケージは2026年11月2日から8日の週に取りまとめる目途とされ、2026年11月2日時点で未公表です。
- 高性能AIは「守る側が先に脆弱性を見つける」用途で2か所に登場する。民間向けの模擬的な攻撃テストと、政府自身のシステムの脆弱性チェックです。
- 中小企業に効くのはお助け隊の拡充検討とサプライチェーン観測網の2本。前者は支援を受ける側、後者は取引先として説明を求められる側の話です。
Auto-IDフロンティアとしての見方は、この会議の実務的な価値は「取引先としての説明責任が上がる」という予告にあるというものです。支援策の拡充は歓迎すべきことですが、公表までに時間がかかります。一方で、サプライチェーン全体を見る方向に政策が動けば、発注元からの点検依頼は制度の完成を待たずに増えていきます。AI活用を進める企業ほど、扱うデータと接続先が増えるため、この問いに答える準備が必要です。
次に取るべきアクションは、IPAの不正アクセス特別相談窓口を社内の緊急連絡先に登録し、公開しているシステムの一覧を1枚にまとめることです。AI活用とセキュリティ統制を両立させる進め方を整理したいという方は、AI導入相談フォームからお気軽にご相談ください。
出典・参考資料
- 首相官邸: サイバーセキュリティに関する関係閣僚会議 () (総理発言の原文)
- 情報処理推進機構(IPA): プレス発表 不正アクセス特別相談窓口の開設について ()
- 情報処理推進機構(IPA): サイバーセキュリティお助け隊サービス ユーザー向けサイト
- 中小企業デジタル化・AI導入支援事業事務局: デジタル化・AI導入補助金2026 公募要領(通常枠)第7回公募〜 () (セキュリティ対策推進枠の補助額・補助率・重複申請の制限)