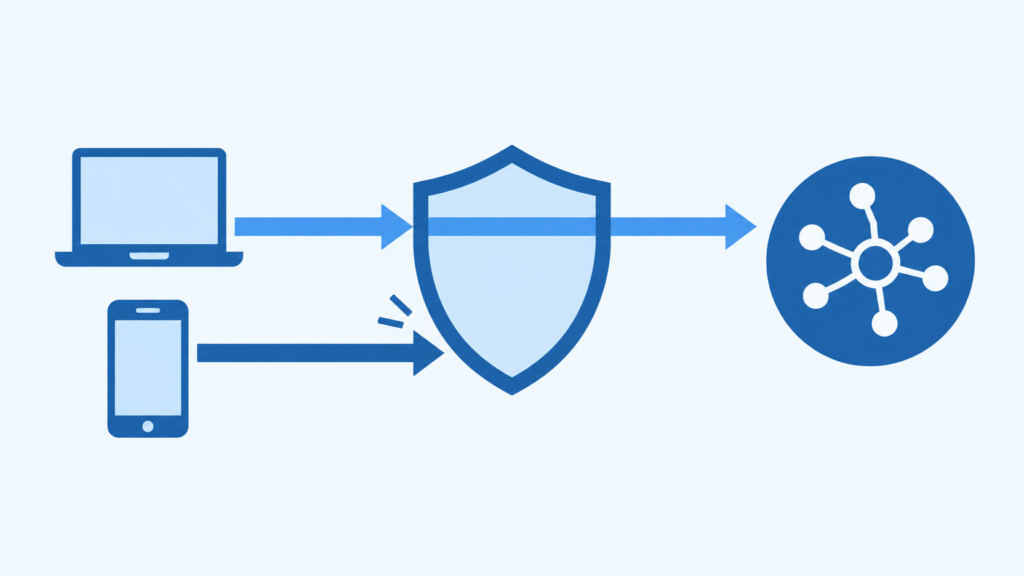
生成AIの社内統制は「誰にライセンスを配るか」で止まりがちです。Googleは2026年9月8日、Gemini Enterpriseへのアクセスにコンテキスト認識アクセス(CAA)ポリシーを適用できるようにすると告知しました。管理対象外の端末からは使わせない、特定の国からの接続は遮断する、といった条件付けが管理コンソールで設定できます。ただしこれは「入口」の制御であり、入力内容やシャドーAIまでは止まりません。効く範囲と効かない範囲を分けて把握することが要点です。
何が変わったのか
Google Workspaceの管理コンソールで従来から使えたコンテキスト認識アクセス(CAA)ポリシーの適用先に、Gemini Enterpriseが加わりました。管理者は端末のセキュリティ状況や所在地といった属性を、Gemini Enterpriseへのアクセス条件として設定できます。
| 項目 | 内容 |
|---|---|
| 告知日 | 2026年9月8日 |
| 提供開始 | 2026年9月8日から段階的展開(最大15日・9月15日完了予定) |
| 対象ドメイン | Rapid Release、Scheduled Releaseの両方 |
| 設定単位 | 組織部門(OU)またはグループ |
| 対象エディション | Enterprise Standard/Plus、Education Standard/Plus、Frontline Standard/Plus、Enterprise Essentials Plus、Cloud Identity Premium |
| 追加の前提 | Gemini Enterpriseの購入 |
| 条件を満たさない場合 | アクセスがブロックされ、利用者には修復メッセージが表示される |
Gemini Enterpriseの管理設定は2026年4月17日にWorkspace管理コンソールの「生成AI」セクションへ統合されており(Google Workspace Updates 2026年4月17日)、今回のCAA適用はその延長線上にあります。他のWorkspaceアプリ向けに作成済みのアクセスレベルを、そのままGemini Enterpriseへ割り当てられる点が実務上の利点です。
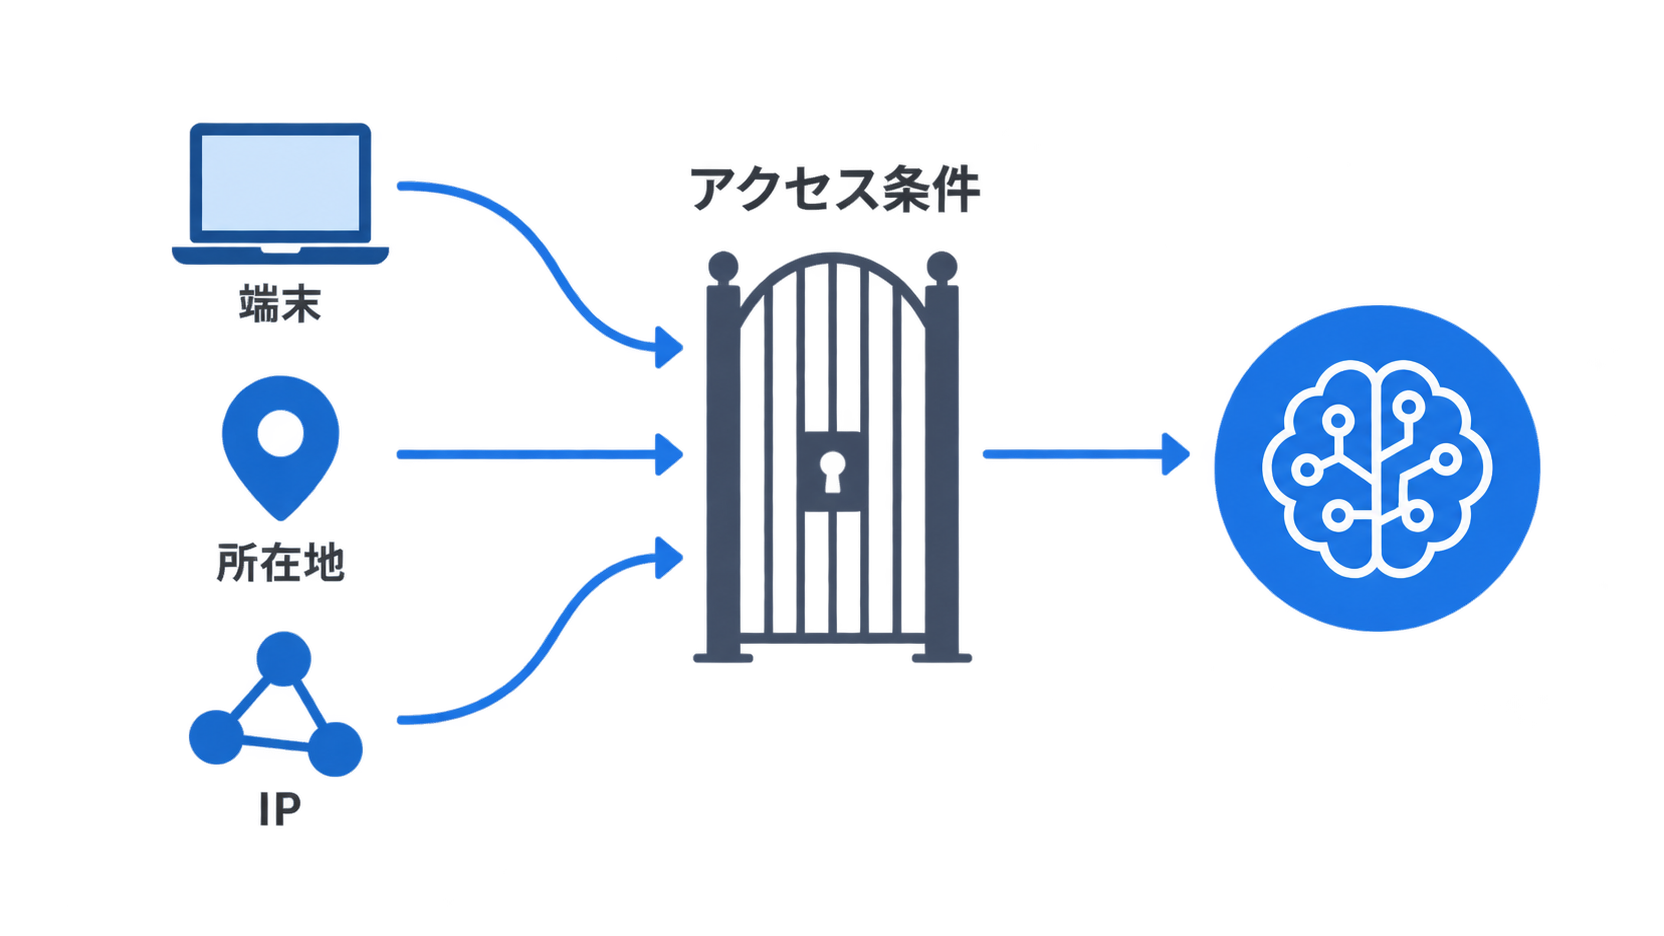
何を条件にできるのか
コンテキスト認識アクセスで使える属性は4種類です。ユーザーID、端末のセキュリティ状況、IPアドレス、地理的位置を組み合わせて「アクセスレベル」を定義し、それをアプリへ割り当てます(Google Workspace 管理者ヘルプ)。
| 条件 | 設定できること | 想定する使いどころ |
|---|---|---|
| ユーザーID | 特定のユーザー・グループに限定 | 部門単位の段階展開 |
| 端末のセキュリティ状況 | 画面ロック・暗号化・管理対象端末などの要件 | 私物端末からの利用を制限する |
| IPアドレス | 許可するIP範囲を指定 | 社内ネットワーク・VPN経由に限定する |
| 地理的位置 | 国・地域単位で許可/拒否 | 海外拠点のない企業で国外アクセスを遮断する |
適用は組織部門(OU)またはグループ単位です。全社一律ではなく、「機微情報を扱う部門だけ管理対象端末に限定する」といった濃淡を付けられます。
この制御が効く範囲と、効かない範囲
コンテキスト認識アクセスは、Gemini Enterpriseというアプリへの「入口」を条件付きにする仕組みです。入口を通った後の挙動は、別の仕組みが受け持ちます。この線引きを曖昧にすると、統制ができたつもりで穴が残ります。
効く範囲
- 管理対象外の端末からGemini Enterpriseへサインインさせない
- 想定していない国・地域からの接続を遮断する
- 社内ネットワーク外からの利用を制限する
- 部門ごとに条件の強さを変える
効かない範囲
- 入力内容の制御:入口を通った利用者が何を貼り付けるかは制御しません。機密情報の入力を止めるにはDLPや、扱ってよいデータ範囲の設計が別途必要です。
- 私用アカウント経由のシャドーAI:CAAはGoogleの管理対象アカウントでのサインインに働きます。従業員が個人契約のAIサービスを私物端末で使う経路には届きません。実際に2026年9月、委託先の従業員が業務未許可の外部生成AIへ顧客情報を入力した事案が公表されています(シャドーAIで疾患情報が流出|委託先まで届く点検3層)。
- 利用実態の把握:ブロックはできても、通した利用の中身を追うには監査ログが要ります。Gemini Notebookでは2026年8月に監査ログの提供が始まっており、追える範囲と限界はGemini Notebookの監査ログ開始|追える情報と限界で整理しています。
情報システム部門が取る順序
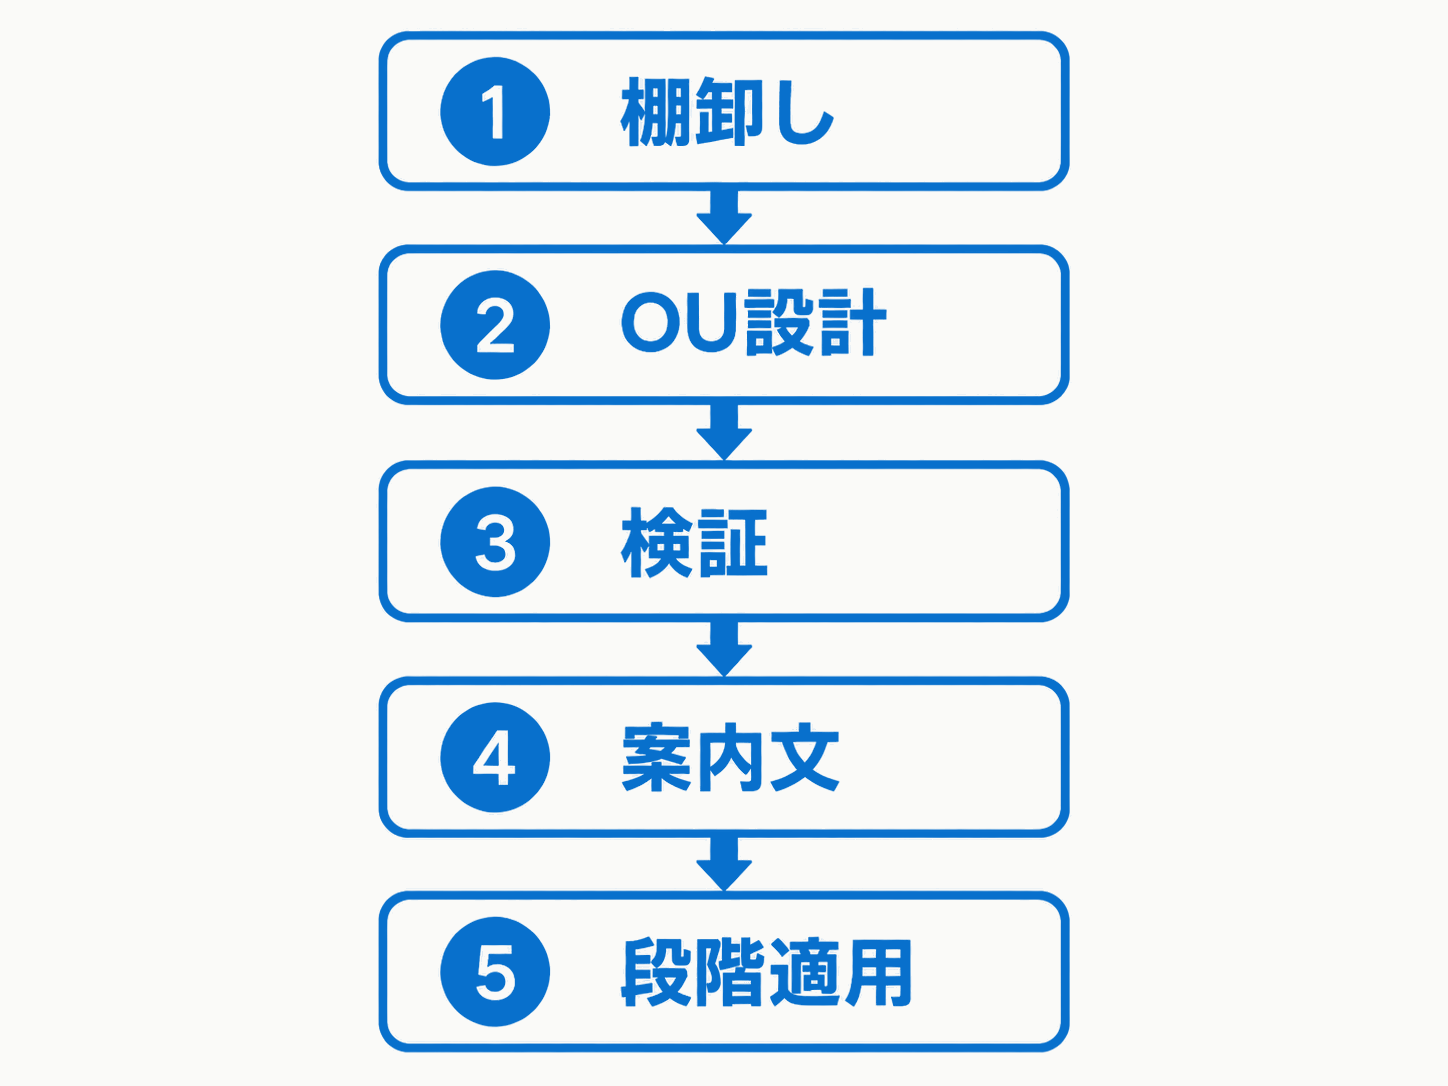
条件を強くするほど、正当な業務が止まるリスクも上がります。いきなり全社へ厳しい条件を適用すると、問い合わせ対応で現場が疲弊します。次の順序で進めるのが現実的です。
- 棚卸し:Gemini Enterpriseのライセンスを誰に配っているかと、その利用者が使う端末が管理対象かを一覧にする。
- OU・グループ設計:機微情報を扱う部門と、それ以外を分ける。既存のWorkspaceアプリ向けアクセスレベルを流用できるか確認する。
- 監視モードでの検証:まず狭い範囲へ適用し、ブロックされる利用が業務に必要なものでないかを確認する。
- 修復メッセージの整備:ブロック時に利用者へ何を案内するか(申請窓口・代替手段)を先に決める。案内がないと個人契約のAIへ流れます。
- 段階適用と例外運用:部門単位で広げ、例外は期限付きで承認する。
適用を検討すべき業務
すべての部門に同じ条件を敷く必要はありません。扱うデータの機微度が高く、社外からの利用が想定されない業務から始めます。
- 人事・健康管理:健診結果や評価情報を扱う部門。管理対象端末かつ社内IPに限定する構成が取りやすい。
- 設計・開発:図面やソースコードを扱う部門。国外からのアクセス遮断と端末要件を組み合わせる。
- 経理・購買:取引条件や見積を扱う部門。私物端末からの利用を止める効果が大きい。
一方、営業や現場作業のように社外からの利用が前提の部門は、IPアドレス条件を強くすると業務が止まります。端末のセキュリティ状況を条件にするほうが適しています。
まとめ
Gemini Enterpriseへのコンテキスト認識アクセス適用は、2026年9月8日から9月15日にかけて段階的に展開されます。利用するにはWorkspaceの対象エディションに加えてGemini Enterpriseの購入が必要で、設定は組織部門またはグループ単位です。条件にできるのはユーザーID・端末のセキュリティ状況・IPアドレス・地理的位置の4種類。ただし、これは入口の制御であり、入力内容の管理・私用アカウント経由の利用・利用実態の把握はそれぞれ別の仕組みで補う必要があります。
AI導入の進め方全体は「AI導入支援|中小企業の進め方と支援会社の選び方」、発注前に確認する具体的な基準は「AI導入支援会社の選び方|発注前に確認する7つの基準」で解説しています。
次に取るべきアクションは、管理コンソールで既存のアクセスレベルを確認し、Gemini Enterpriseへ割り当て可能なものがあるかを見ることです。ゼロから設計するより、既存のWorkspaceアプリ向け設定を流用するほうが早く着手できます。
生成AIの利用範囲をどこまで絞るべきか、自社の業務に合わせて判断したい場合は、AI導入相談フォームからご相談ください。
よくある質問
- Gemini Enterpriseのコンテキスト認識アクセスを使うには何が必要ですか。
-
Workspaceの対象エディション(Enterprise Standard/Plus、Education Standard/Plus、Frontline Standard/Plus、Enterprise Essentials Plus、Cloud Identity Premium)に加えて、Gemini Enterpriseの購入が必要です。
- どのような条件でアクセスを制限できますか。
-
ユーザーID、端末のセキュリティ状況、IPアドレス、地理的位置の4種類を組み合わせて設定できます。適用は組織部門(OU)またはグループ単位で、部門ごとに条件を変えられます。
- 条件を満たさない利用者はどうなりますか。
-
Gemini Enterpriseへのアクセスがブロックされ、利用者には修復メッセージが表示されます。Googleサインインでの認証ができない旨が示されるため、事前に申請窓口の案内を用意しておく必要があります。
- 従業員が個人契約の生成AIを使うことも防げますか。
-
防げません。コンテキスト認識アクセスは管理対象アカウントでのサインインに働く仕組みで、私用アカウント経由の利用には届きません。通信の検知や社内ルールなど別の手段が必要です。
出典・参考資料
- Google Workspace Updates: Context-aware access controls are available for Gemini Enterprise in the Admin console ()
- Google Workspace 管理者ヘルプ: About Context-Aware Access
- Google Workspace Updates: Streamlining admin controls for Gemini Enterprise in the Google Workspace Admin console ()
- Cloud Captains: Context-aware access for Gemini Enterprise: Secure your AI (告知内容の解説(二次情報))