パナソニック オペレーショナルエクセレンスは2026年10月23日、社内で利用を禁止している外部の生成AIサービスへ、パナソニックグループの従業員・元従業員とそのご家族 計約33万4,000人分の個人情報をアップロードしていたと公表しました。注目すべきは規模ではありません。禁止ルールが存在した上で、人事情報システムの導入プロジェクトという業務の中で起きた点です。本記事は、公表された事実を整理したうえで、自社のプロジェクトに引き直したときに先に決めておくべき4つの論点を示します。
2026年10月23日に公表された内容
公表したのはパナソニック ホールディングスの子会社であるパナソニック オペレーショナルエクセレンス(大阪府門真市)です。同社が子会社のパナソニック デジタルと進めていた人事情報システムの導入プロジェクトで、プロジェクトメンバーが社内ルールに違反し、利用を禁止されている外部の生成AIサービスへデータを送信しました。
対象となったのは2026年4月時点の人事情報システム登録データの一部で、内訳は次のとおりです。
| 区分 | 人数 | 含まれていた情報 |
|---|---|---|
| 在籍従業員 | 約7万5,000人 | 社員番号・住所・電話番号・メールアドレス(氏名は含まない) |
| 元従業員 | 約17万8,000人 | 同上(氏名は含まない) |
| 従業員のご家族 | 約5万5,000人 | 緊急連絡先として登録された氏名・住所・電話番号・メールアドレス |
| 元従業員のご家族 | 約2万6,000人 | 同上 |
| 合計 | 約33万4,000人 | — |
従業員・元従業員については氏名が含まれていません。一方、ご家族については緊急連絡先として登録された氏名が含まれています。原因は外部からの不正な操作ではなく、プロジェクトメンバーによる社内ルール違反であると説明されています。公表時点で、対象の個人情報が一般に公開された事実や、不正利用による具体的な被害は確認されていないとされています。
(本記事の事実関係は、ITmedia NEWS・ASCII.jp・NOVAIST・Admina by Money Forward の4媒体で一致した内容に基づきます。パナソニック ホールディングスの公式お知らせページは当方からの自動取得が拒否されたため、原文の直接確認はできていません。)
「個人が勝手に使った」事案とは構図が違う
従業員が個人の判断で許可されていないAIツールを使う、いわゆるシャドーAIと本件は構図が異なります。本件は会社として進めていた人事情報システムの導入プロジェクトの作業の中で起きており、かつその相手は社外のベンダーではなくグループ内の子会社(パナソニック デジタル)でした。
この違いは、対策の置き場所を変えます。個人の利用が問題であれば、禁止ツール一覧の周知と端末側の制御がまず効きます。しかし業務プロジェクトの作業データが経路になる場合、効くのは別の層です。
- プロジェクトにどの範囲のデータを渡すかを、着手時に誰が決めているか
- プロジェクトの作業ルールが、グループ会社・委託先のメンバーにも同じ強度で適用されているか
- 生成AIの利用可否が、個別ツールの禁止リストではなく作業手順の中に書かれているか
公表内容から読み取れるのは「禁止ルールは存在した」という事実までで、同社の体制のどこに不足があったかは公表されていません。したがって以下は本件の評価ではなく、自社に引き直すための問いとして読んでください。
従業員個人によるシャドーAIの防ぎ方については、別の事例を扱った「シャドーAIで疾患情報が流出|委託先まで届く点検3層」で整理しています。管理職層の利用実態については「管理職の46.5%がシャドーAI|ルール整備でも減らない理由」も参考になります。
対象が1978年度の退職者まで及んだ意味
本件で見落とせないのは、対象に含まれた元従業員の範囲です。元従業員 約17万8,000人には1978年度から2026年度までの退職者が含まれ、事業譲渡先へ転籍した人も対象でした。元従業員のご家族 約2万6,000人は2016年以降の退職者のご家族に限られます。
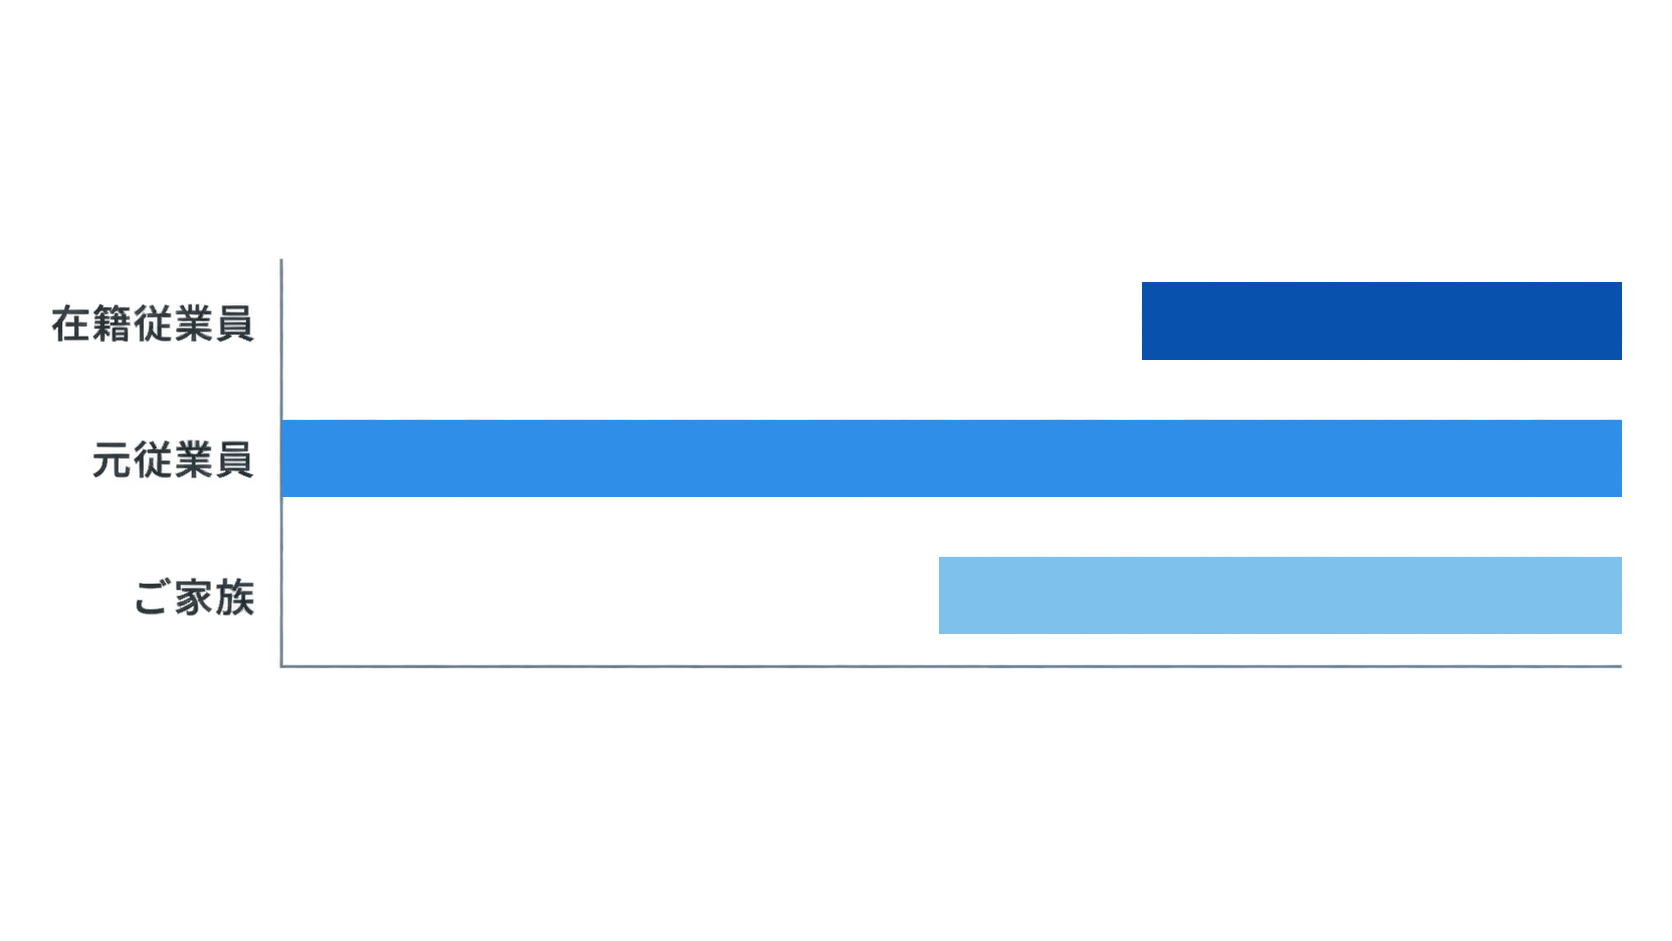
在籍従業員 約7万5,000人に対し、元従業員はその2.4倍にあたります。つまり人事情報システムが抱えていたデータの多くは、現在雇用関係にない人のものでした。退職者情報は、源泉徴収・年金・退職金・再雇用の照会など正当な理由で保持されます。問題はその全量がシステム移行プロジェクトの作業データに乗ってしまうことです。
自社に引き直すと、確認すべきは次の2点です。第一に、人事システムの入れ替えやデータ移行の際、作業用に抽出するデータの対象期間を区切っているか。第二に、緊急連絡先として登録されているご家族の情報まで作業データに含める必要が本当にあるか。氏名を含むのはご家族の情報だけだった、という本件の構図は、最も識別性の高いデータが「ついでに」含まれる典型例として読めます。
発覚後に何をどの順で行ったか
公表された対応は、発覚直後の削除から始まり、監督官庁への報告、AI事業者への照会、保持期間の経過という順序をたどっています。
| 順序 | 実施内容 |
|---|---|
| 1 | 発覚直後にチャット履歴と業務用PC内の対象データを削除 |
| 2 | 2026年9月29日、個人情報保護委員会へ報告 |
| 3 | AIサービス運営事業者へ照会。「アップロード時点でAI学習に利用する機能は無効だったため、他の利用者への回答には使われない」との回答を取得 |
| 4 | 削除後30日の保持期間が2026年10月25日に経過 |
| 5 | 2026年10月23日に公表 |
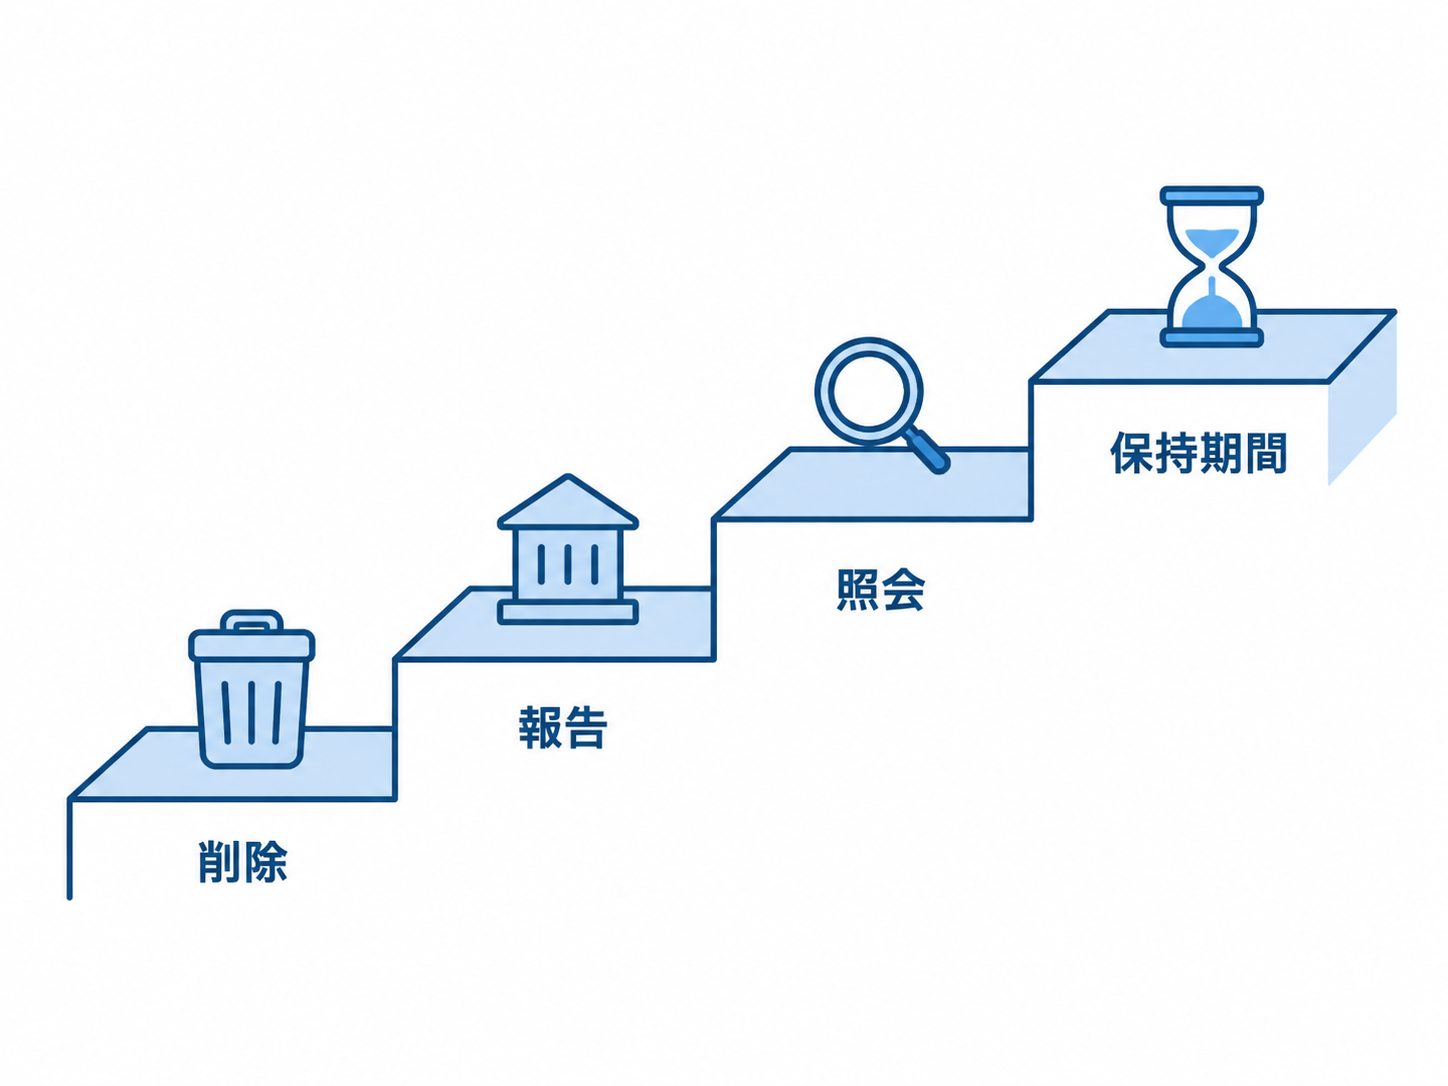
この順序のうち、自社の設計に跳ね返るのは3番目です。アップロードしたデータが学習に使われたかどうかは、事後にAI事業者へ問い合わせて初めて分かる状態でした。そして削除してもなお、事業者側に30日間データが残る仕様でした。
この2点は、事故が起きてから調べるのでは遅い種類の情報です。学習利用の既定値(オン/オフ)と、削除後の保持期間は、どちらも契約・利用開始の時点で確認できます。生成AIサービスを業務で使う前に社内で答えを持っておくべき項目であり、ベンダーの利用規約改定でも変わり得ます。規約改定時の確認点は「Claude利用規約11/12改定|AI利用規程の直し方」で扱っています。
自社で先に決める4つの論点
本件の公表内容から導ける、自社のプロジェクトで先に決めておく項目は次の4つです。これは当社の解釈であり、パナソニック側の体制を評価するものではありません。
| # | 決めること | 具体的に決める内容 | 決める時点 |
|---|---|---|---|
| 1 | プロジェクトに渡すデータの範囲 | 対象期間(在籍者のみ/退職後◯年まで)、含める項目(緊急連絡先を含めるか)、マスキングの要否 | プロジェクト着手時 |
| 2 | グループ会社・委託先への適用 | 生成AIの利用ルールを委託契約・作業手順書のどこに書くか。誰が遵守を確認するか | 委託契約の締結時 |
| 3 | 生成AIサービスの学習利用と保持期間 | 入力データの学習利用の既定値、削除後の保持期間、管理者側で設定を固定できるか | サービス契約時・規約改定時 |
| 4 | 発覚時に誰が何を何時間以内に行うか | 削除の実施者、個人情報保護委員会への報告判断者、AI事業者への照会窓口 | 利用開始前 |
4番目を先に決めておく価値は、報告の期限にあります。個人情報保護法では、個人データの漏えい等が発生し個人の権利利益を害するおそれがある場合、個人情報保護委員会への報告が義務づけられており、速報は事態を知った時点から概ね3〜5日以内とされています。発覚してから誰が判断するかを決めるのでは、この時間に間に合いません。
AI導入の進め方全体は「AI導入支援|中小企業の進め方と支援会社の選び方」、発注前に確認する具体的な基準は「AI導入支援会社の選び方|発注前に確認する7つの基準」で解説しています。権限設計の観点は「AIエージェントの権限管理|野良化を防ぐ3つの設計変数」もあわせてご覧ください。
よくある質問
- 氏名が含まれていなければ、情報漏えいとしては軽いのでしょうか。
-
軽いとは言えません。本件では従業員・元従業員の氏名は含まれない一方、社員番号・住所・電話番号・メールアドレスが揃っており、ご家族については緊急連絡先の氏名が含まれていました。
- AIの学習に使われていなければ問題ないのでしょうか。
-
学習利用の有無は影響範囲の一部にすぎません。本件でも学習機能は無効と回答された一方、削除後30日間は事業者側にデータが保持される仕様で、個人情報保護委員会への報告自体は行われています。
- グループ会社や委託先のメンバーが起こした場合、責任は誰が負いますか。
-
個人情報を取り扱わせる委託元には、個人情報保護法上の監督義務があります。本件でも公表は委託元にあたるパナソニック オペレーショナルエクセレンスが行っており、作業ルールの適用範囲を契約段階で定めておくことが要点になります。
- 生成AIへの誤送信は個人情報保護委員会への報告対象になりますか。
-
個人の権利利益を害するおそれがある漏えい等に該当すれば報告対象です。本件では2026年9月29日に報告が行われています。該当性の判断は事案ごとに異なるため、社内で判断者を事前に決めておくことが重要です。
まとめ
パナソニック オペレーショナルエクセレンスが2026年10月23日に公表した事案の要点は3つです。第一に、利用を禁止している外部生成AIへのアップロードが、個人の思いつきではなく人事情報システムの導入プロジェクトという業務の中で起きたこと。第二に、対象が在籍従業員 約7万5,000人にとどまらず、1978年度からの元従業員 約17万8,000人とそのご家族まで及び、氏名を含むのはご家族の情報だったこと。第三に、学習利用の有無と削除後30日の保持期間が、事故後の照会で初めて確定したこと。
Auto-IDフロンティアの見方としては、生成AIの利用禁止リストを増やしても、この構図は止まりません。止まるのは、プロジェクトに渡すデータの範囲を着手時に区切ったときと、委託先を含む作業手順に生成AIの可否を書き込んだときです。禁止は宣言で済みますが、範囲を区切る作業は誰かが手を動かさないと終わりません。
次に取るべきアクションを1つに絞るなら、現在進行中のシステム移行やデータ分析のプロジェクトを1件選び、そこへ渡しているデータの対象期間と項目を実際に確認することです。退職者が何年分含まれているか、ご家族の氏名が入っているかを見るだけで、優先して手当てすべき箇所が見えます。自社のプロジェクトでデータの範囲と生成AIの利用ルールを整理したいという方は、AI導入相談フォームからお気軽にご相談ください。
出典・参考資料
- パナソニック ホールディングス: お知らせ () (一次情報。当方からの自動取得はHTTP 403で拒否されたため、本記事は下記4媒体の一致内容に基づく)
- ITmedia NEWS: パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード ()
- ASCII.jp: パナソニック、33万人分の個人情報を外部AIにアップロード ()
- NOVAIST: 退職者の家族の氏名も外部生成AIへ パナソニック系が個人情報約33万4000人分の送信を公表 ()
- Admina by Money Forward: パナソニックHD子会社、利用禁止の外部生成AIに約33.4万人分の個人情報をアップロード ()
- 個人情報保護委員会: 個人情報の保護に関する法律についてのガイドライン(通則編) (漏えい等報告の速報期限の根拠)