Microsoftは2026年10月20日(米国時間)、クラウドのデータ主権機能「Microsoft Sovereign Cloud」の拡張を発表しました。日本語版は2026年10月21日に公開されています。「社外に出せないデータがあるのでAI活用を止めている」企業にとっては待っていた話に見えますが、2026年11月2日時点で一般提供(GA)に到達している機能は、Azure Managed HSMの外部鍵管理1つだけです。残りは2026年11月のMicrosoft Ignite以降の予定か、EU・EFTA限定か、自社でサーバー機材を持つ前提の機能です。この記事では発表内容を「今決められること」と「まだ決められないこと」に仕分けます。
Microsoftが2026年10月20日に発表した内容
Microsoftが発表したのは、データ主権に関する機能群をワークロード単位で選べるようにするという方針と、その具体機能です。鍵管理・運用者アクセス制御・オンプレミスでのAI推論が柱になっています。
Microsoft News Center Asiaの日本語記事(筆者はSpecialized Clouds プレジデント兼最高技術責任者のダグラス フィリップス氏)によれば、Microsoft Sovereign Cloudは次の3層で構成されます。
| 層 | 位置づけ |
|---|---|
| Sovereign Public Cloud | パブリッククラウドの規模とイノベーションを保ちつつ、コントロールと透明性を追加する |
| Sovereign Private Cloud | 顧客が管理する環境(インターネット接続あり/なしの双方)へ拡張する |
| Sovereign Partner Ecosystem | 独立運用環境・地域パートナー・専門企業による選択肢を増やす |
ここで重要なのは、Microsoftが「ソブリン(主権)」を特別な別クラウドではなく、ワークロードごとに付け外しするコントロールの集合として定義し直している点です。「主権クラウドに移行する」のではなく「この業務だけコントロールを強める」という発想になります。この整理自体は、全社一括移行を前提にしない中堅・中小企業にとって扱いやすい方向です。
2026年11月2日時点で「使える」のはどれか
発表された機能は提供段階がばらついています。一般提供は外部鍵管理のみで、注目度の高いSovereign Control Panelは「Microsoft Ignite でパブリックプレビュー開始予定」という表記です。2026年11月2日時点ではまだ触れません。
| 機能 | 2026年11月2日時点の状態 | 日本の企業への関係 |
|---|---|---|
| External key management with Azure Managed HSM(外部鍵管理) | 一般提供(generally available) | 全Azureパブリックリージョン対象。日本リージョンを含む |
| SQL Server on Azure Local | 既に一般提供 | 利用可。ただしAzure Local(自社機材)が前提 |
| DocumentDB / Blob Storage on Azure Local | パブリックプレビュー開始 | 検証段階。本番前提にしない |
| Sovereign Control Panel | プライベートプレビュー。Microsoft Igniteでパブリックプレビュー開始予定 | まだ使えない |
| GitHub Enterprise Local | Microsoft Igniteで一般提供開始予定 | まだ使えない |
| Foundry Local(Azure Local版) | プレビュー。Microsoft Igniteで一般提供開始予定 | Azure Arc拡張の対応リージョンにJapan Eastを含む(プレビュー) |
| Microsoft 365 Local(SharePoint Server / Exchange Server連携) | 承認顧客限定のプレビュー | 個別申請が必要 |
| Azure Confidential Clean Rooms | 限定プレビュー | 検証段階 |
| Data Guardian | EU・EFTAの顧客向けに順次提供 | 対象外 |
| Production Touch Ledger | EU・EFTAで段階的に提供 | 対象外 |
一次情報を読むうえで2点、注意が必要です。
1つ目は「Igniteで」という条件付き表現です。 Microsoftの公式ブログ(英語)は Sovereign Control Panel を “entering public preview at Microsoft Ignite”、GitHub Enterprise Local と Foundry Local を “will become generally available at Microsoft Ignite” と書いています。日本語版も「Microsoft Ignite でパブリックプレビュー開始予定」「一般提供を開始する予定」と予定として表記しています。一部の二次メディアはこれを「開始した」と過去形で報じていますが、一次情報は予定形です。2026年11月のMicrosoft Ignite開催を待つ必要があります。
2つ目は地域限定です。 運用者アクセスの監督を強化する Data Guardian と、アクセス記録の改ざんを検証できる Production Touch Ledger は、いずれもEU・EFTAの顧客向けと明記されています。発表全体の分量に対して、日本企業が今日から検討できる範囲はかなり絞られます。
外部鍵管理(GA)は何ができて何ができないのか
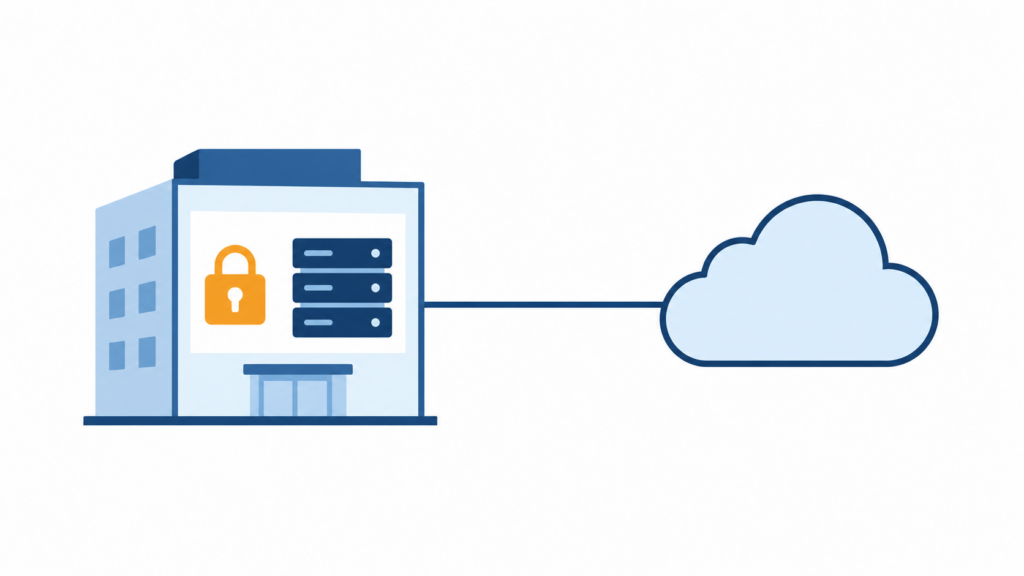
Azure Managed HSMの外部鍵管理は、暗号化の鍵(鍵暗号鍵)だけを自社が運用するHSM(鍵を保管する専用機器)に置いたまま、Azureのサービスにデータを保存できる仕組みです。鍵マテリアルはMicrosoftのインフラに置かれず、通過もしません。
仕組みは、Azureサービスがデータを暗号化・復号し、その鍵を自社側の「EKMプロキシ」経由で外部HSMが包む(ラップする)という構成です。鍵そのものはHSMから出ません。
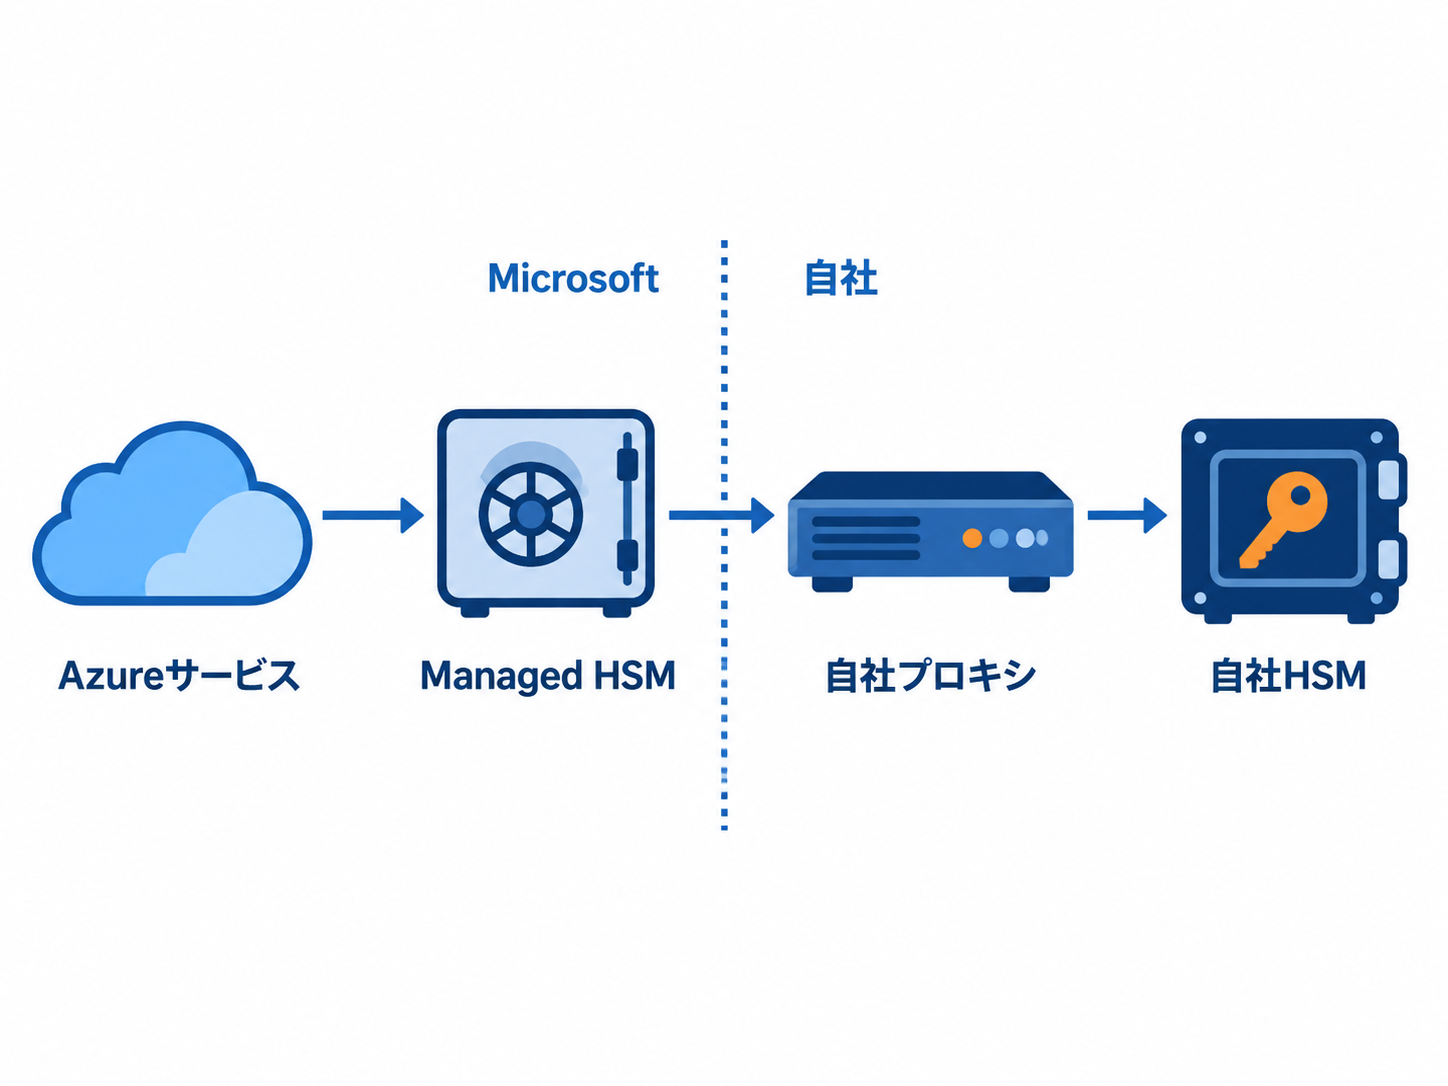
Microsoft Learnの公式ドキュメント(2026年10月15日時点)で明記されている条件を整理すると、次のようになります。
| 項目 | 内容 |
|---|---|
| 提供範囲 | 全Azureパブリックリージョン。Azure Government・Azure Chinaは対象外 |
| 有効化 | サブスクリプション単位で機能登録(`Microsoft.KeyVault` の `MHSM_EKM`)が必要。登録は自動承認 |
| Microsoftの追加課金 | 操作ごとの追加料金は無い。標準のManaged HSM料金+自社プロキシ費用+HSMベンダーのライセンス費 |
| 対応HSMベンダー | Entrust、Eviden、Fortanix、Futurex、Securosys SA、Thales、Utimacoの7社がEKMプロキシAPI仕様に対応 |
| SLA | 外部鍵のエンドツーエンドのMicrosoft SLAは無い。Managed HSM本体はSLA対象のまま |
| サポート | MicrosoftはEKMプロキシと外部HSMを提供もサポートもしない。自社またはHSMベンダーの責任 |
| バックアップ・リストア | 外部鍵は非対応。リストアを試みるとManaged HSMリソースが劣化状態になりうる |
| ジオレプリケーション | 非対応(Managed HSMのマルチリージョンレプリケーションは使えない) |
| Secure Key Release | 非対応。これを要するConfidential VMのディスク暗号化シナリオは使えない |
| 遅延 | 鍵操作ごとにプロキシとHSMへの往復が加わるため増える |
注目すべきは、Microsoft自身がこの機能の位置づけを抑制的に書いていることです。Microsoft Learnには「外部鍵管理は、鍵マテリアルをMicrosoftインフラ外に物理的に置くことが法的・契約的に求められるワークロード向けの最後の手段(a last-resort option)」「Managed HSM鍵の汎用的なアップグレードではない」と書かれています。そうした要件が無いならManaged HSMの鍵を使うべきだ、という明確な推奨です。
つまり「鍵を自社で持てばAIに社内データを渡せる」という読み替えは、Microsoftの意図とずれています。外部鍵管理が解決するのは保存時の暗号鍵の物理的な保持場所であって、AIサービスがデータを処理すること自体の是非ではありません。
「クラウドに出せないデータ」をAIで扱う3つの道筋
出せない理由によって打ち手は変わります。順序としては「置き場所を変える」より先に「出せない理由を分解する」ほうが、費用も期間も小さく済みます。
| 出せない理由 | 打ち手 | 2026年11月2日時点の現実性 |
|---|---|---|
| 社内規程・漠然とした不安 | 契約面の手当て(学習への不使用、データ保持期間、監査ログ)で足りることが多い | 高い。追加機材が不要 |
| 法令・業界規制で処理場所を限定 | オンプレミスで推論する(Foundry Local on Azure Local など) | プレビュー段階。Azure Local+Arc対応Kubernetesの運用体制が前提 |
| 契約上、鍵を物理的に自社保持する義務 | 外部鍵管理(Azure Managed HSM) | 一般提供済み。ただしSLA・バックアップ・ジオレプリケーションの制約を運用設計に織り込む必要 |
1つ目の「規程と不安」が理由の場合、クラウド事業者側の契約オプションで解けることが少なくありません。データ保持をゼロにする設定の適用条件については「OpenAIがゼロデータ保持を拡大|適用条件と落とし穴」で整理しています。
2つ目の閉域推論を選ぶ場合、同名の別製品を混同しないことが重要です。Microsoftの「Foundry Local」は2つあります。
- Foundry Local:エンドユーザーの端末(Windows / macOS / Linux)上でAIを動かすSDK。Azureサブスクリプション不要、ランタイムは約20MB。アプリに組み込む用途。
- Foundry Local on Azure Local:Azure Local上のAzure Arc対応Kubernetesクラスターで推論基盤を動かす企業向けの構成。インターネット非接続環境でも動作する。
Sovereign Cloudの発表で「一般提供開始予定」とされているのは後者です。前者を試して「軽く動いた」と判断すると、必要な体制を見誤ります。Microsoft Learnによれば、Foundry Local on Azure Localの前提は、対象モデルに見合う容量のKubernetesクラスター、Arc接続、GPUシナリオでの検証済みドライバ、クラスターレベルの権限、ゲートウェイAPIと証明書の管理体制です。AI製品の選定ではなく、インフラ運用体制の構築に近い話になります。
3つ目の鍵の物理保持は、前節の制約がそのまま運用コストになります。バックアップとジオレプリケーションが使えない構成で、鍵が失われたらデータが復号できないという事実を、事業継続計画の側で受け止められるかが判断軸です。
具体的な活用シーン
発表内容が実際に効く場面を、業種のイメージ付きで3つ挙げます。
製造業:図面・仕様書をAIに読ませたい 取引先との秘密保持契約で外部送信が制限されている図面・仕様書の検索や要約は、Foundry Local on Azure Localによる閉域推論が候補になります。Azure Arc拡張の対応リージョンにJapan Eastが含まれているため国内での検証は可能ですが、2026年11月2日時点ではプレビューです。本番稼働の時期を約束する前に、Microsoft Ignite後の一般提供状況を確認するのが順序です。
金融・医療:鍵の物理保持が契約・規制の要件 監督官庁や契約で鍵の自社保持が求められるケースでは、外部鍵管理が正面から効きます。対応ベンダー7社のうち既に自社でHSMを運用しているベンダーがあれば、プロキシの選定から始められます。一方で、外部鍵のバックアップが取れない以上、鍵の喪失が即データ喪失になる経路を設計段階で潰しておく必要があります。
複数拠点・海外子会社を持つ企業:拠点ごとに規制が違う ワークロード単位でコントロールを選ぶという方針は、拠点ごとに規制水準が違う企業に効きます。ただしData GuardianとProduction Touch LedgerはEU・EFTA限定のため、欧州拠点では使える機能が日本本社では使えないという状態が生じます。グループ共通ルールを作る際は、機能の提供地域を前提条件として明記しておくべきです。
よくある質問
- Microsoft Sovereign Cloudの新機能は日本でも使えますか。
-
Azure Managed HSMの外部鍵管理は全Azureパブリックリージョンで一般提供のため日本でも使えます。一方Data GuardianとProduction Touch LedgerはEU・EFTA限定で、日本企業は対象外です。
- Sovereign Control Panelはいつから使えますか。
-
Microsoftの公式発表では「Microsoft Igniteでパブリックプレビューに入る予定」とされており、2026年11月2日時点では一般に利用できません。2026年11月のMicrosoft Ignite以降の提供状況を確認してください。
- 外部鍵管理を使えば、社内の機密データをAIに渡せるようになりますか。
-
なりません。外部鍵管理が解決するのは保存データの暗号鍵をどこに置くかであり、AIがデータを処理する是非は別問題です。Microsoft自身も「最後の手段」と位置づけています。
- Foundry Localは個人のパソコンでも動く軽いものだと聞きました。
-
同名で2製品あります。端末に組み込む軽量な「Foundry Local」と、Azure Local上のArc対応Kubernetesで動かす「Foundry Local on Azure Local」は別物です。Sovereign Cloudの発表は後者を指しています。
まとめ
2026年10月20日のMicrosoft Sovereign Cloud発表について、2026年11月2日時点で押さえるべき点は3つです。
- 一般提供はAzure Managed HSMの外部鍵管理1つ。Sovereign Control Panel・GitHub Enterprise Local・Foundry Localはいずれも2026年11月のMicrosoft Igniteでの提供開始予定であり、現時点の稟議の前提にはできません。
- Data GuardianとProduction Touch LedgerはEU・EFTA限定。発表の分量と日本企業に関係する範囲は一致しません。
- 外部鍵管理はMicrosoft自身が「最後の手段」と書いている。SLA対象外・バックアップ不可・ジオレプリケーション不可という制約を運用設計で受け止められるかが判断軸です。
Auto-IDフロンティアとしての見方は、「データの置き場所を変える」検討に入る前に、「なぜ出せないのか」を法令・契約・社内規程の3つに分解することが先だというものです。分解の結果が社内規程由来であれば、契約オプションの確認だけで前に進める場合があります。閉域構成や外部鍵管理は、法令や契約で物理的な位置が縛られている場合の手段であり、不安を理由に選ぶと運用負荷だけが残ります。
AI導入の進め方全体は「AI導入支援|中小企業の進め方と支援会社の選び方」、発注前に確認する具体的な基準は「AI導入支援会社の選び方|発注前に確認する7つの基準」で解説しています。データの持ち出し制限と社内統制の切り分けについては「生成AIへの情報漏えい33万人分|統制の4論点」も参考になります。
次に取るべきアクションは、AI活用を止めている業務を1つ選び、止めている理由が法令・契約・社内規程のどれなのかを文書で特定することです。自社の「出せない理由」を分解して、どの道筋が現実的か整理したいという方は、AI導入相談フォームからお気軽にご相談ください。
出典・参考資料
- Microsoft News Center Asia: より高度なコントロールと選択肢でデジタル主権を推進 ()
- The Official Microsoft Blog: Advancing digital sovereignty with greater control and choice () (著者はダグラス フィリップス(Specialized Clouds プレジデント兼CTO))
- Microsoft Learn: What is Managed HSM external key management? () (提供範囲・制約・対応ベンダー・料金の一次情報)
- Microsoft Learn: What is Foundry Local on Azure Local? () (プレビュー状態・対応リージョン・前提条件)
- Microsoft Learn: What is Foundry Local? (端末組み込み版との違い)