政府は2026年11月6日、サイバーセキュリティ緊急対策パッケージを決定しました(サイバーセキュリティに関する関係閣僚会議決定)。第1の柱は「AIも活用した基本的な対策の徹底」で、原典は「発注者・委託先・経営層それぞれが責任を持ち、基本的な対策を『当たり前』に講じる」と明記しています。高度な新技術の導入ではなく、既知の脆弱性・設定・委託先管理という基本に責任主体を割り当てたことが、発注側にとっての要点です。
何が決まったのか
決定したのは「サイバーセキュリティ緊急対策パッケージ」で、決定主体はサイバーセキュリティに関する関係閣僚会議、決定日は2026年11月6日です。早期に実施または着手できる施策を4つの柱に整理したもので、原典は「AI時代にふさわしいサイバーセキュリティの在り方へと我が国を移行させていく出発点」と位置づけています。
| 柱 | 正式な表現 |
|---|---|
| 1 | AIも活用した基本的な対策の徹底 |
| 2 | 情報収集・集約、捜査・分析体制の強化 |
| 3 | サイバー攻撃への対処の戦略的な実施 |
| 4 | 被害者支援・被害拡大防止策の強化 |
財政面では、高市首相が同日の関係閣僚会議で、直ちに必要な経費として予備費から約100億円を措置する旨を表明しました。ただしパッケージ本体の文書に金額の記載はなく、施策ごとの内訳は公表されていません。
原典が名指しした「基本的な対策の不備」
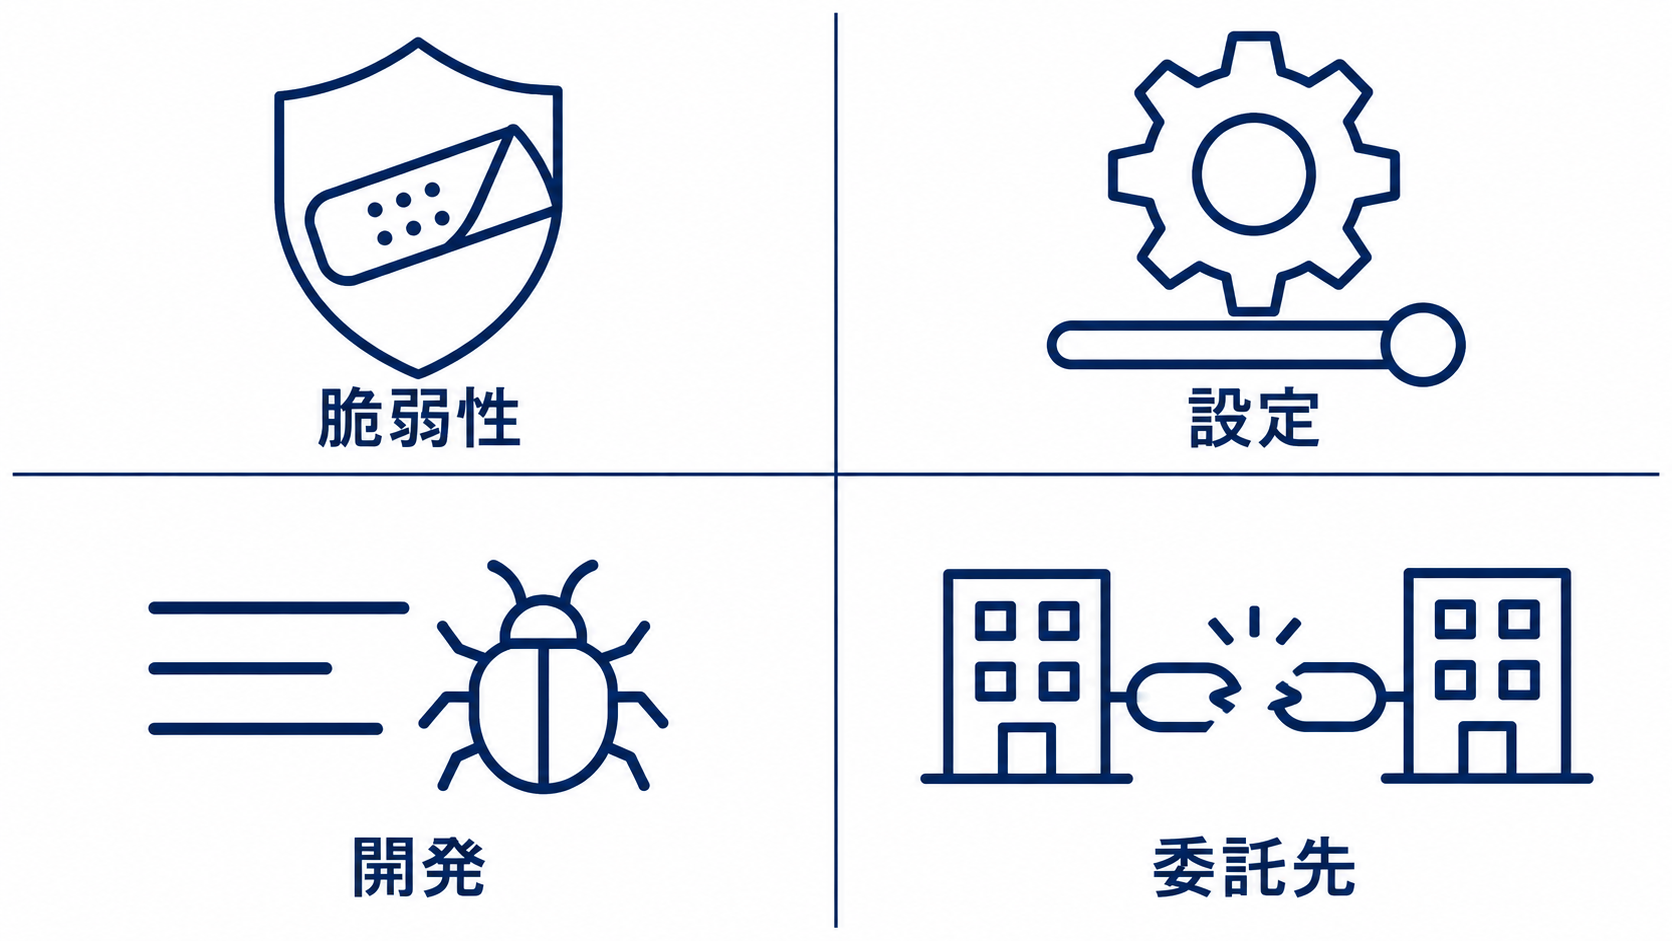
パッケージの前文は、相次ぐ漏えい事案の共通点を具体的に挙げています。「既知の脆弱性の放置、ウェブサイト等の設定不備、アプリケーション開発時のセキュリティ対策の不足などにおいて、自組織又は委託先における基本的な対策が十分でなかった事例が多くみられる」という記述です。
そのうえで前文は「AIの進展により、こうした隙が短時間かつ大規模に突かれる時代となっている」と続けます。攻撃手法が高度化したという話ではなく、同じ不備が従来より速く、同時に多数見つかるようになったという認識です。AIによる脆弱性発見のスピードについては「AIが脆弱性2.9万件を検出|修正体制の4点検」でも扱いました。
第1の柱の本文では、責任の所在がさらに明確に書かれています。「政府・地方公共団体・企業を問わず、発注者・委託先・経営層それぞれが責任を持ち、基本的な対策を『当たり前』に講じる」。システムを外部に発注している企業にとっては、委託先任せにできないことが原典レベルで示された形です。委託先まで届く点検の考え方は「シャドーAIで疾患情報が流出|委託先まで届く点検3層」で整理しています。
あわせて「万一侵入されても被害を最小限にとどめられるよう、保有する情報を必要な範囲に絞る」とも記載されています。開発段階のセキュリティ不足という指摘は、生成AIで書いたコードの検査工程を扱った「バイブコーディング9割に脆弱性|残す検査工程」の論点とも重なります。
日付が入っている施策(実績と予定を分けて読む)
パッケージには期限が明記された施策が複数あります。すでに実施された事項と、これからの予定を混ぜずに読むことが重要です。
| 時期 | 区分 | 内容 | 担当 |
|---|---|---|---|
| 2026年10月7日 | 実績 | 保有個人データの必要性確認と不要データの消去について注意喚起 | 個人情報保護委員会 |
| 2026年10月30日 | 実績 | 「サイバー対応特設サイト」開設 | 国家サイバー統括室 |
| 2026年11月中 | 予定 | IPAに「トップガン人材チーム」を立ち上げ(ペネトレーションテスト実施、民間支援) | 経済産業省 |
| 2026年11月中 | 予定 | 「アウトリーチ・チーム(仮称)」を新設 | 国家サイバー統括室 |
| 2026年内目途 | 予定 | 脅威ハンティングのマニュアル・検知ツールをサイバー協議会を通じて提供 | 国家サイバー統括室ほか |
| 2026年内 | 予定 | 踏み台として悪用される国内機器への対策を取りまとめ | 国家サイバー統括室ほか |
| 2027年年始目途 | 予定 | IPAによる24時間365日の観測網の実証事業を開始 | IPA・関係省庁 |
| 2027年1月中 | 予定(目標) | 個人情報保護法の安全管理措置ガイドライン改正の施行を目指す | 個人情報保護委員会 |
| 令和8年度中の早期(2027年3月まで) | 予定 | 「官民サイバー救援隊(仮称)」の事務局を国家サイバー統括室内に設置し、派遣開始の準備を加速 | 国家サイバー統括室 |
| 令和8年度中の早期(2027年3月まで) | 予定 | 「ジョイント・レスポンス・チーム(仮称)」の運用開始 | 国家サイバー統括室ほか |
| 2027年3月頃 | 予定 | サプライチェーン強化に向けたセキュリティ対策評価制度の運用開始 | 経済産業省ほか |
自社に最も影響しやすいのは、2027年1月中の施行を目指す安全管理措置ガイドラインの改正と、2027年3月頃に運用開始予定のサプライチェーン対策評価制度です。後者は、取引先から自社の評価取得を求められる可能性につながります。
中小企業が使える受け皿
パッケージは、中小企業が被害に遭った場合の支援についても具体的に記載しています。
- サイバーセキュリティお助け隊サービスの拡充:一定の基準を満たす専門事業者が現場で初動対応を支援する同サービスに、復旧やバックアップ等の支援メニューを追加し、初動対応から復旧、その後の備えまで一貫して支援できるようにするとしています。
- 警察の法人専用窓口:法人の被害に関する専用窓口で相談・通報の受付を開始すると記載されています。
- IPA・よろず支援拠点等による無料相談:業所管省庁の分野別窓口とあわせて案内されています。
- デジタル推進委員の活用:全国約6万人のデジタル推進委員がサイバーセキュリティの研修を受講し、デジタルに不慣れな層への助言・支援を行うとしています。
なお、このパッケージで中小企業に新たな法的義務や罰則が課されたわけではありません。施策の中心は注意喚起・支援体制の整備・政府側の体制強化です。義務の変更に当たるのは、個人情報保護法の安全管理措置ガイドライン改正など、別の制度改正を経るものに限られます。
発注側が今やる4点検
パッケージの指摘をそのまま自社の点検項目に落とすと、次の4点になります。いずれも新規投資を前提としません。
- 保有データの棚卸し:本人確認で取得した画像など、業務上もう必要のない個人データが残っていないかを確認します。原典は「保有する情報を必要な範囲に絞る」ことを被害最小化の手段として挙げています。
- 委託先の対策状況の確認:Webサイト・アプリの運用保守を外部に出している場合、既知脆弱性への対応と設定の点検が誰の責任かを契約と運用の両面で確認します。
- 公開システムの設定と既知脆弱性:自社が外部に公開しているシステムの一覧を作り、未適用のパッチと公開範囲の設定を洗い出します。原典が挙げた不備の多くはここに集中しています。
- 被害時の連絡先を事前に決める:警察の法人専用窓口、IPA・よろず支援拠点、契約しているセキュリティ事業者の連絡経路を、発生前に一枚にまとめておきます。
AI導入の文脈では、AIツールやAIエージェントを新たに契約するときも同じ点検が必要です。社内データをどこまで渡すか、委託先がどの範囲を管理するかという整理は、生成AIの利用統制と重なります。この論点は「生成AIへの情報漏えい33万人分|統制の4論点」で解説しています。
よくある質問
- サイバーセキュリティ緊急対策パッケージで中小企業に新しい義務は課されますか。
-
このパッケージ自体で新たな法的義務や罰則は課されていません。施策は注意喚起、支援体制の整備、政府側の体制強化が中心です。義務面の変更は、個人情報保護法の安全管理措置ガイドライン改正など別の制度改正を通じて行われます。
- 中小企業はまず何から手を付けるべきですか。
-
不要な個人データの消去と、外部に公開しているシステムの既知脆弱性・設定の点検です。パッケージの前文は、相次ぐ漏えい事案の多くが既知脆弱性の放置や設定不備、委託先の対策不足に起因すると指摘しています。
- 被害に遭ったとき、中小企業はどこに相談できますか。
-
警察の法人専用窓口、IPA・よろず支援拠点等の無料相談、サイバーセキュリティお助け隊サービスが挙げられています。お助け隊サービスには復旧やバックアップ等の支援メニューが追加される予定です。
まとめ
2026年11月6日に決定されたサイバーセキュリティ緊急対策パッケージは、4本柱の第1に「AIも活用した基本的な対策の徹底」を置き、発注者・委託先・経営層それぞれが責任を持つと明記しました。原典が挙げた不備は、既知の脆弱性の放置、ウェブサイト等の設定不備、アプリケーション開発時のセキュリティ対策の不足、そして委託先管理です。新技術の導入ではなく、既存の運用の穴を塞ぐ話です。
Auto-IDフロンティアの視点では、AI導入とセキュリティ点検は同じ棚卸しで進められます。どの業務でどのデータを扱い、誰が管理しているかという一覧は、AIツールの選定でも委託先の点検でも同じものを使えるためです。
AI導入の進め方全体は「AI導入支援|中小企業の進め方と支援会社の選び方」、発注前に確認する具体的な基準は「AI導入支援会社の選び方|発注前に確認する7つの基準」で解説しています。
次に取るべきアクションは、①不要な個人データの消去、②公開システムの一覧化と既知脆弱性の確認、③委託先の責任範囲の契約確認、④被害時の連絡先を一枚にまとめる、の4つです。2027年3月頃に運用開始予定のサプライチェーン対策評価制度を見据えるなら、②と③は早めに着手する価値があります。
AI導入にあわせて社内データの扱いと委託先管理を整理したい場合は、AI導入相談フォームからお気軽にご相談ください。
出典・参考資料
- 内閣官房: サイバーセキュリティ緊急対策パッケージ (本記事の施策・期限・前文の引用はすべてこの本体文書から)
- 内閣官房: サイバーセキュリティ緊急対策パッケージ(概要) ()
- 首相官邸: サイバーセキュリティに関する関係閣僚会議 () (予備費約100億円の出典)
- 内閣官房: サイバーセキュリティに関する関係閣僚会議
- 国家サイバー統括室: サイバー対応特設サイト
- Impress Watch: 政府、『サイバーセキュリティ緊急対策パッケージ』策定 予備費から100億円 ()